Qué es el slashing y cómo te protege un CASP regulado
Points essentiels
- La pénalité de retrait (ou « slashing ») est la sanction qu'un protocole de preuve d'enjeu applique à un validateur en cas de double signature ou d'inactivité prolongée, et non en cas de défaillance de l'utilisateur.
- Son objectif est d'inciter les validateurs à maintenir une haute disponibilité et à se comporter honnêtement, protégeant ainsi la sécurité économique du réseau.
- Opérer via un CASP réglementé dans le cadre de MiCA, avec une infrastructure professionnelle et une surveillance 24h/24 et 7j/7, peut réduire la probabilité d'erreurs opérationnelles entraînant des pertes importantes.
- Aucune réglementation n'élimine complètement le risque de coupure : il s'agit d'un risque technique inhérent au protocole lui-même, et non d'un risque que la supervision d'un CASP peut garantir comme ne se produira jamais.
Le « slashing » est la pénalité automatique appliquée par un protocole de preuve d'enjeu (PoS) à un validateur qui agit de manière inappropriée, en déduisant une partie de sa mise. Dès lors qu'un utilisateur délègue des actifs numériques à un validateur pour le staking, cette pénalité cesse d'être un détail abstrait et devient une condition réelle de l'activité. À mesure que le staking via des fournisseurs réglementés gagne du terrain par rapport au staking autogéré, la question du rôle précis d'un fournisseur de services d'actifs cryptographiques (CASP) dans la réduction de ce risque revient fréquemment chez les utilisateurs. Bit2Me Gagner.
Cet article explique le mécanisme de slashing avec une précision technique : ses causes, son utilité pour la conception économique des réseaux Proof of Stake et comment le risque d'y être confronté est réduit grâce à une infrastructure professionnelle supervisée par le règlement MiCA (UE). Il clarifie également, sans ambiguïté, les limites des services CASP réglementés face à ce risque. Si vous êtes déjà familiarisé avec les autres risques liés au staking (liquidité, contrepartie, protocole et volatilité), ce guide complète ces connaissances en se concentrant sur le mécanisme de pénalité le plus souvent cité, mais aussi le moins bien compris, du secteur.
Dans le cadre réglementaire de l'Union européenne, le règlement (UE) MiCA (Marchés des crypto-actifs), en vigueur depuis 2024, établit les obligations d'autorisation et de supervision auxquelles doivent se conformer les fournisseurs de services de crypto-actifs (CASP) proposant des services de staking à leurs utilisateurs. BITCOINFORME, PSC, SL, qui opère sous le nom commercial de Bit2Me, est un fournisseur de services d'actifs crypto autorisé et réglementé par la Commission nationale du marché des valeurs mobilières (CNMV) en Espagne, conformément à l'article 59 du règlement MiCA.
Avis importantCet article est fourni à titre informatif et pédagogique uniquement. Son contenu ne constitue en aucun cas un conseil financier, juridique ou fiscal. Les services liés à la génération de récompenses comportent des risques spécifiques, notamment un risque de liquidité, un risque de contrepartie et un risque de collatéral. Les conditions générales de chaque protocole doivent être examinées attentivement avant toute participation. Les récompenses passées ne préjugent pas des récompenses futures.
Cours principal sur les crypto-monnaies
Niveau basiqueBit2Me Academy Nous vous proposons un nouveau cours où vous apprendrez tout ce que vous devez savoir sur les cryptomonnaies les plus importantes qui existent aujourd'hui.
Empezar ahora ›Qu'est-ce que le slashing sur un réseau Proof of Stake ?
Le slashing est un mécanisme directement intégré aux règles de consensus d'un réseau. Preuve de participation (PoS)Lorsqu'un validateur enfreint ces règles (généralement en signant deux fois des blocs ou en restant hors ligne pendant une période prolongée), le protocole réduit automatiquement une partie de la mise bloquée en garantie. Aucun individu ni comité ne décide au cas par cas : le logiciel détecte l'infraction et applique la pénalité conformément à des règles prédéfinies et publiques.
Cette pénalité affecte directement le validateur, mais elle peut également impacter les détenteurs d'actifs numériques qui lui ont délégué des fonds, car la mise déléguée peut être réduite en conséquence. Le choix d'un validateur ou d'un fournisseur devient ainsi une décision aux conséquences économiques réelles. L'ampleur de ces sanctions varie : certains réseaux appliquent des pénalités minimales pour les infractions mineures, tandis que d'autres imposent des réductions importantes en cas de comportement manifestement malveillant.
Il est important de distinguer la pénalité de mise des autres mécanismes qui peuvent sembler similaires, mais qui sont différents. La période de blocage correspond simplement au délai d'attente pour retirer les fonds et n'implique aucune perte de mise. De même, les frais de gestion facturés par un fournisseur ne constituent pas une pénalité de mise : il s'agit du coût du service, convenu à l'avance et indépendant du comportement du validateur.
Les deux causes techniques les plus courantes de coupure
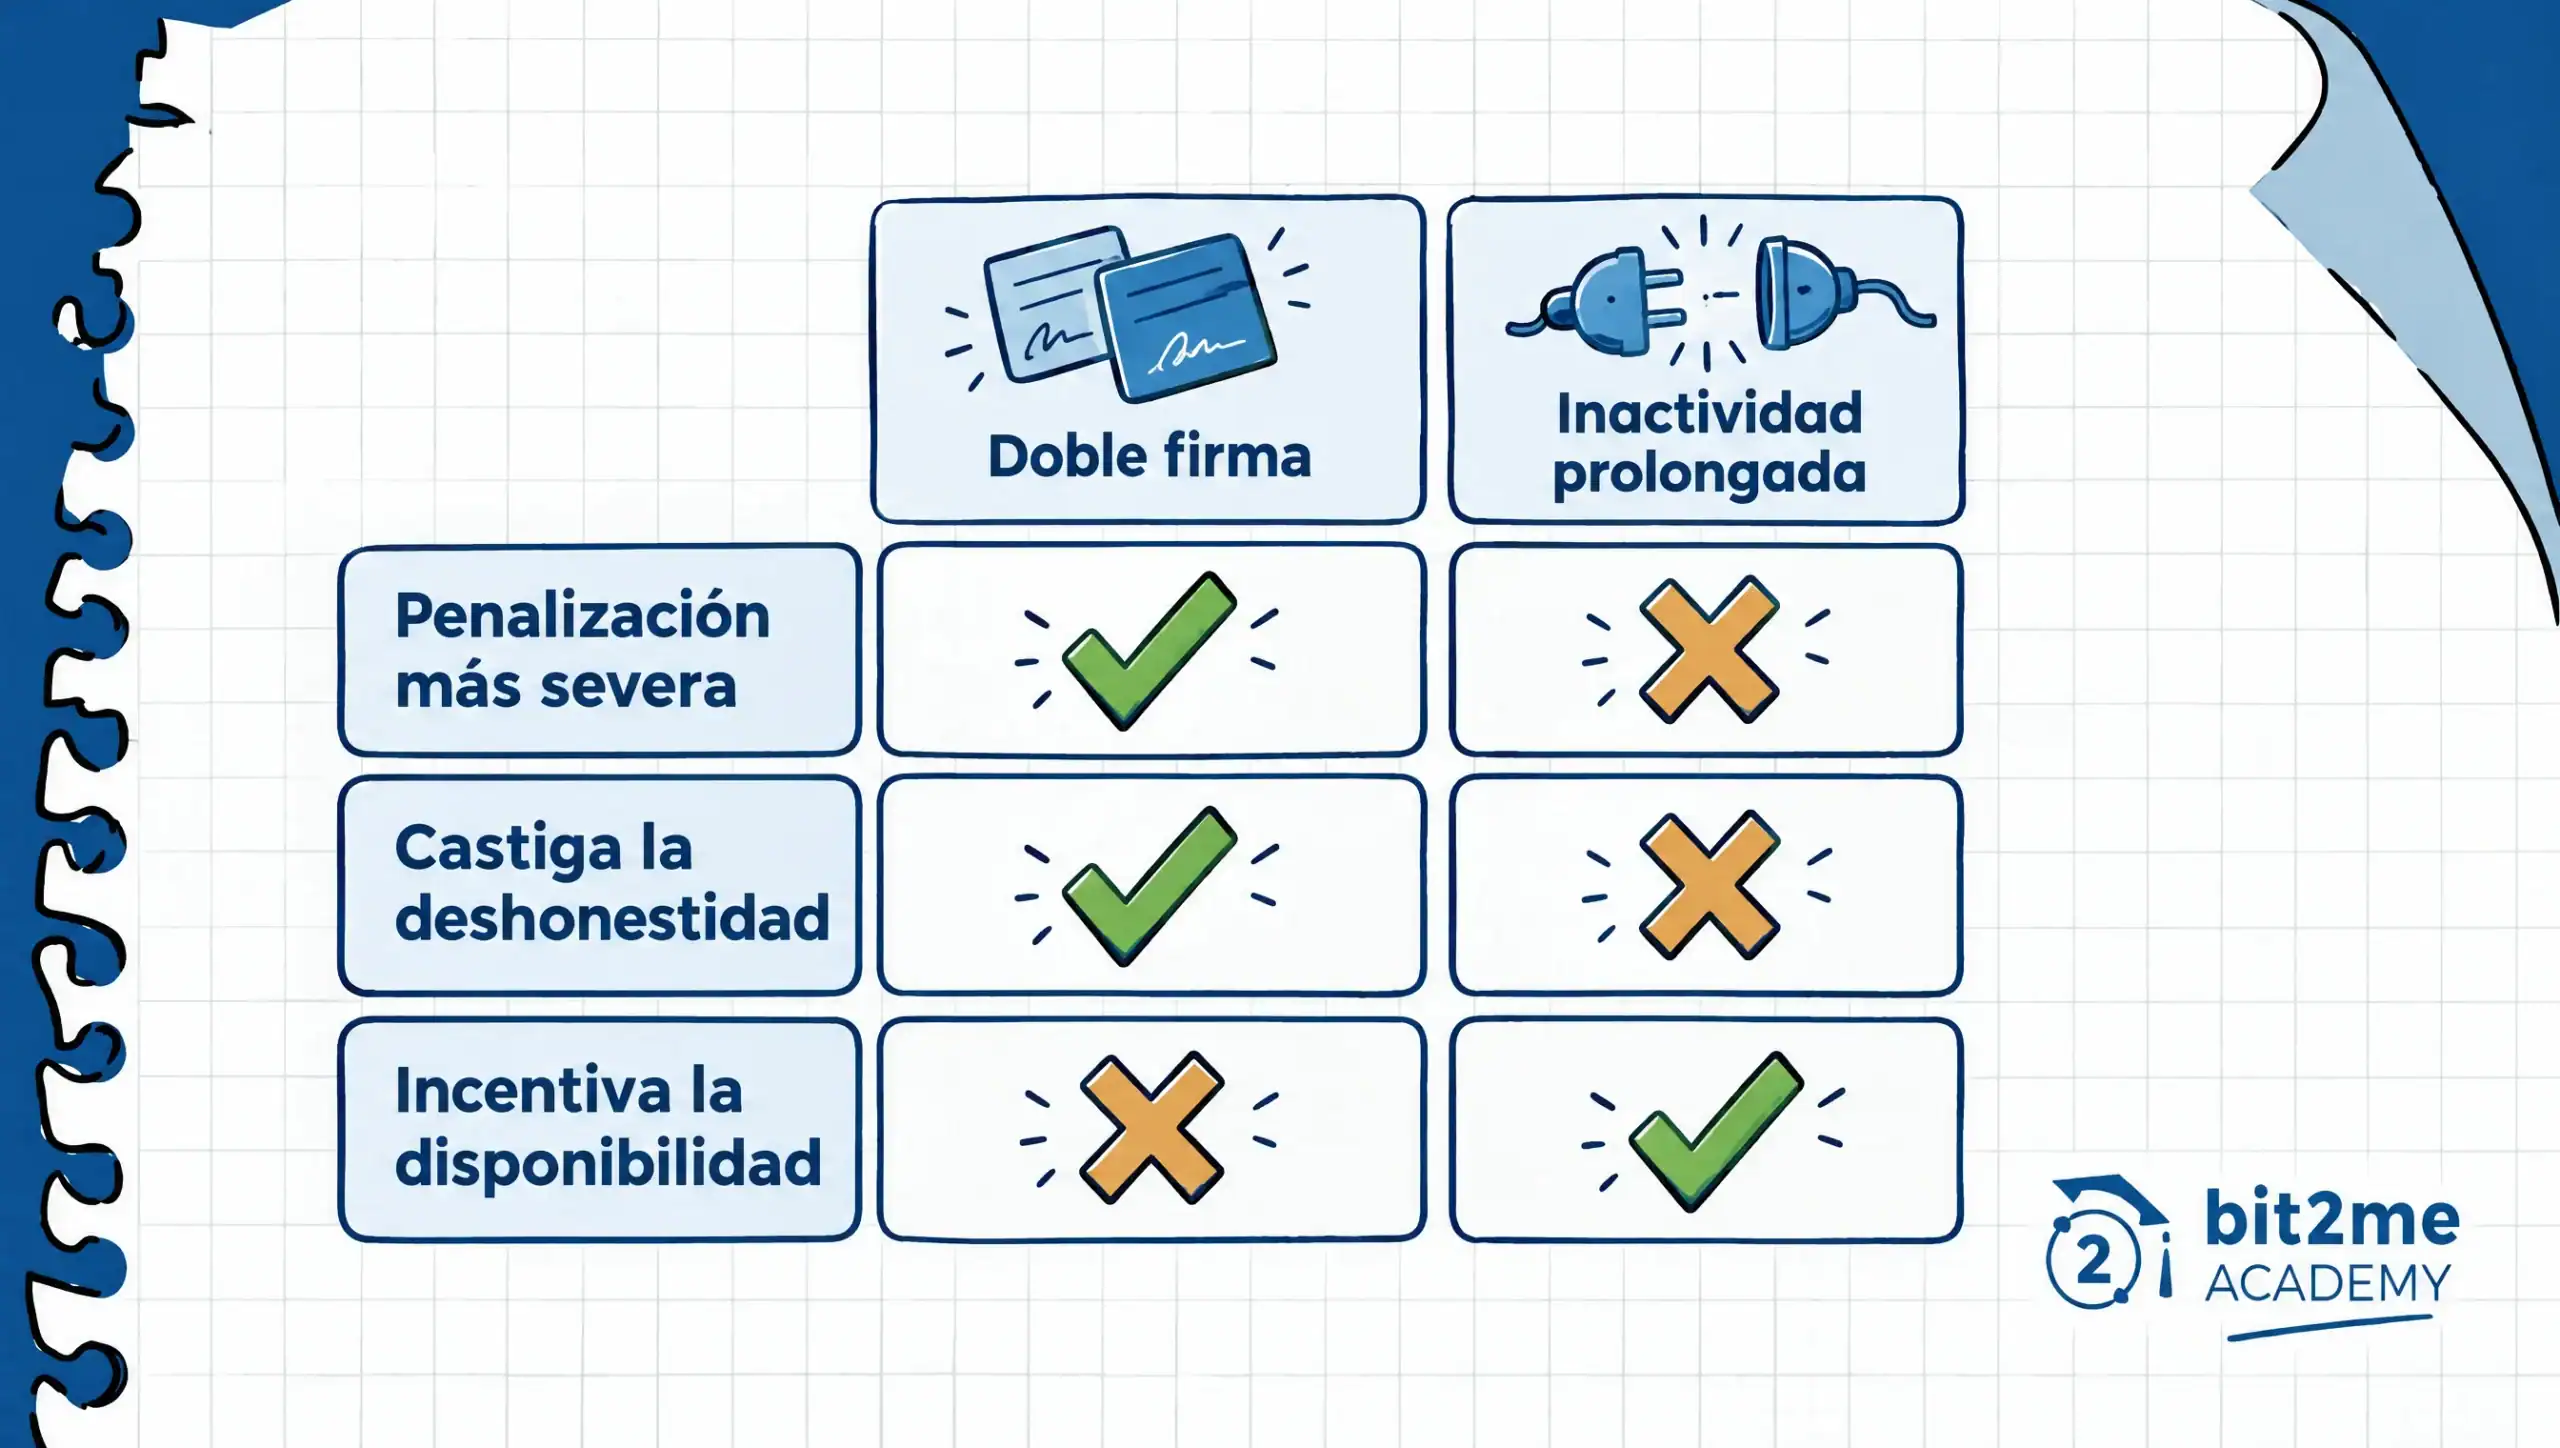
Double signature
La double signature se produit lorsqu'un validateur signe deux blocs différents pour la même position dans la chaîne. Les règles de consensus interprètent cela comme une tentative de manipulation de l'historique du réseau ou, à tout le moins, comme une grave erreur de configuration. Bien que cela puisse être malveillant, en pratique, c'est plus souvent dû à des erreurs opérationnelles : l'exécution simultanée du même validateur sur deux machines lors d'une migration d'infrastructure est une cause fréquente de double signature accidentelle. La sanction pour cette violation est généralement la plus sévère dans chaque protocole car elle compromet l'intégrité de l'historique des blocs.
Temps d'arrêt prolongé
La seconde cause est l'inactivité prolongée, lorsqu'un validateur cesse d'attester ou de proposer des blocs pendant une période prolongée. Contrairement à la double signature, cette pénalité est généralement moins élevée et vise à encourager la disponibilité plutôt qu'à punir la malhonnêteté. Les réseaux comme Ethereum mettent également en œuvre un mécanisme appelé « fuite d'inactivité », qui augmente progressivement la pénalité si une partie importante du réseau reste inactive simultanément, afin de rétablir la viabilité économique de la chaîne.
Ces deux causes ont une origine commune : des défaillances de l’infrastructure ou du fonctionnement du validateur, et non des décisions isolées du délégateur. Par conséquent, la qualité de cette infrastructure (redondance, surveillance, gestion des clés) est la variable qui influence le plus la probabilité réelle de subir une réduction de débit, plus encore que le choix du réseau lui-même.
Pourquoi le découpage en tranches existe-t-il : l’incitation économique qui sous-tend la conception
Le slashing n'est pas une mesure punitive arbitraire : il est la pierre angulaire de la sécurité économique de tout réseau Proof-of-Stake. Un validateur s'engage à maintenir son nœud disponible et à respecter les règles de consensus en échange de récompenses de staking ; le slashing est la contrepartie qui confère un coût réel à cet engagement en cas de non-respect. Sans cette pénalité, un validateur pourrait agir par négligence, voire par malveillance, sans aucune conséquence financière, ce qui fragiliserait la confiance qui sous-tend l'ensemble du réseau.
Cette conception résout un problème classique de théorie des jeuxComment concilier les intérêts individuels de chaque validateur avec l'intérêt collectif de garantir le bon fonctionnement de la chaîne, sans interruption ni manipulation ? En exigeant de chaque validateur le blocage d'actifs numériques en garantie et en sanctionnant financièrement toute malversation, le protocole fait de l'honnêteté et de la haute disponibilité la stratégie la plus avantageuse pour tout participant rationnel.
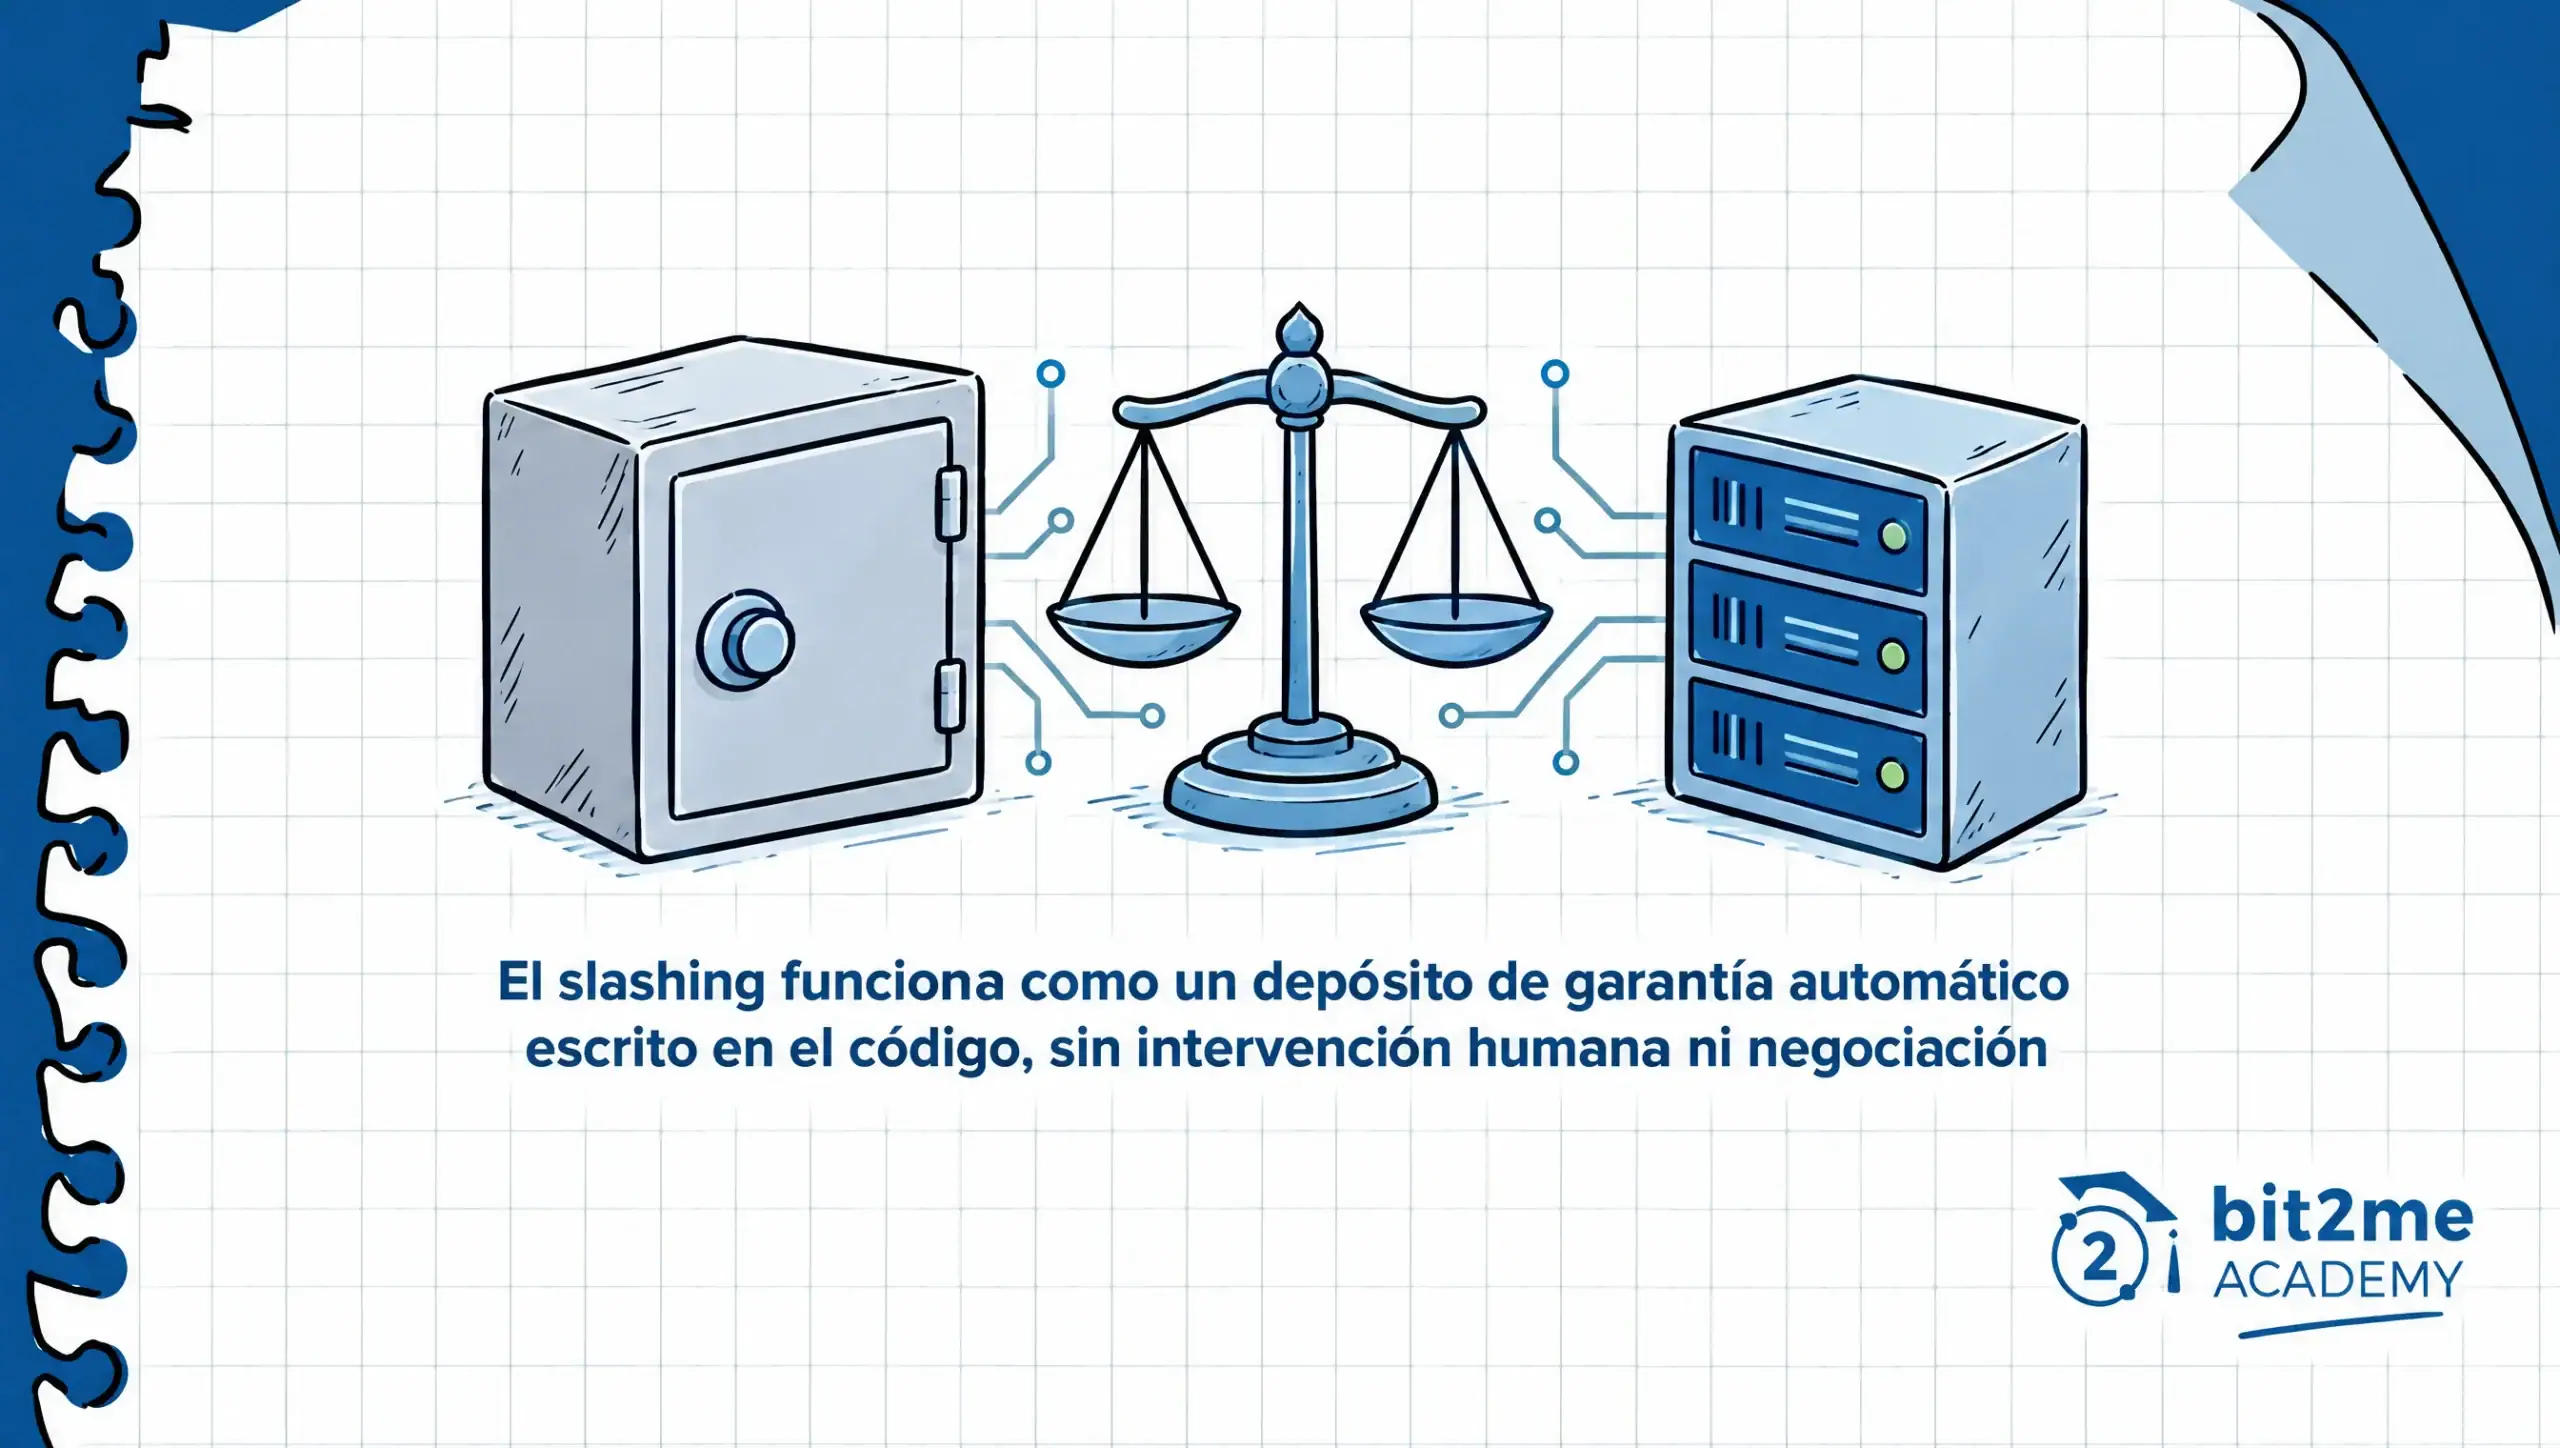
Ainsi, la pénalité de mise (slashing) remplit une fonction similaire à celle d'un dépôt de garantie, à la différence que son exécution est automatique et inscrite dans le code, sans intervention humaine ni possibilité de négociation. Cette automatisation empêche tout fournisseur externe, réglementé ou non, de modifier les modalités d'application d'une pénalité de mise : ces règles appartiennent au réseau, et non à l'opérateur du validateur.
Qu’est-ce qu’un CASP et qu’est-ce qui change lorsque vous opérez via un CASP réglementé ?
Un CASP (fournisseur de services de crypto-actifs) est une entité autorisée par une autorité de régulation compétente à fournir des services liés aux actifs numériques, notamment le staking, dans un cadre de surveillance défini. Dans l'Union européenne, cette autorisation est accordée conformément au règlement MiCA, ce qui exige que les CASP respectent les exigences en matière de gouvernance, de sécurité opérationnelle, de conservation et de transparence des utilisateurs. En Espagne, le CNMV C’est l’autorité compétente qui autorise et supervise ces prestataires.
Opérer via un CASP réglementé signifie que la sélection et la gestion des validateurs ne dépendent plus des compétences techniques individuelles de l'utilisateur, mais d'une équipe spécialisée soumise à des exigences de diligence raisonnable définies par la réglementation. Cela ne modifie pas les règles du protocole blockchain sous-jacent – aucune autorisation réglementaire ne le peut – mais cela change qui gère l'infrastructure qui détermine si ces règles sont respectées ou non. Il est important de garder cette distinction à l'esprit avant de supposer que « réglementé » équivaut automatiquement à « aucun risque de sanction ».
Le contrôle exercé dans le cadre de MiCA porte sur le fonctionnement du fournisseur (contrôles internes, conservation des données, informations des utilisateurs et gestion des conflits d'intérêts) et non sur la modification du mécanisme de consensus d'Ethereum, de Cosmos ou de tout autre réseau à preuve d'enjeu (PoS). Ce mécanisme demeure inchangé, qu'un fournisseur de support d'accord de consensus (CASP) soit impliqué ou non, ce qui clarifie précisément les domaines où la réglementation peut et ne peut pas intervenir.
Comment un CASP réglementé peut réduire la probabilité d'erreurs opérationnelles
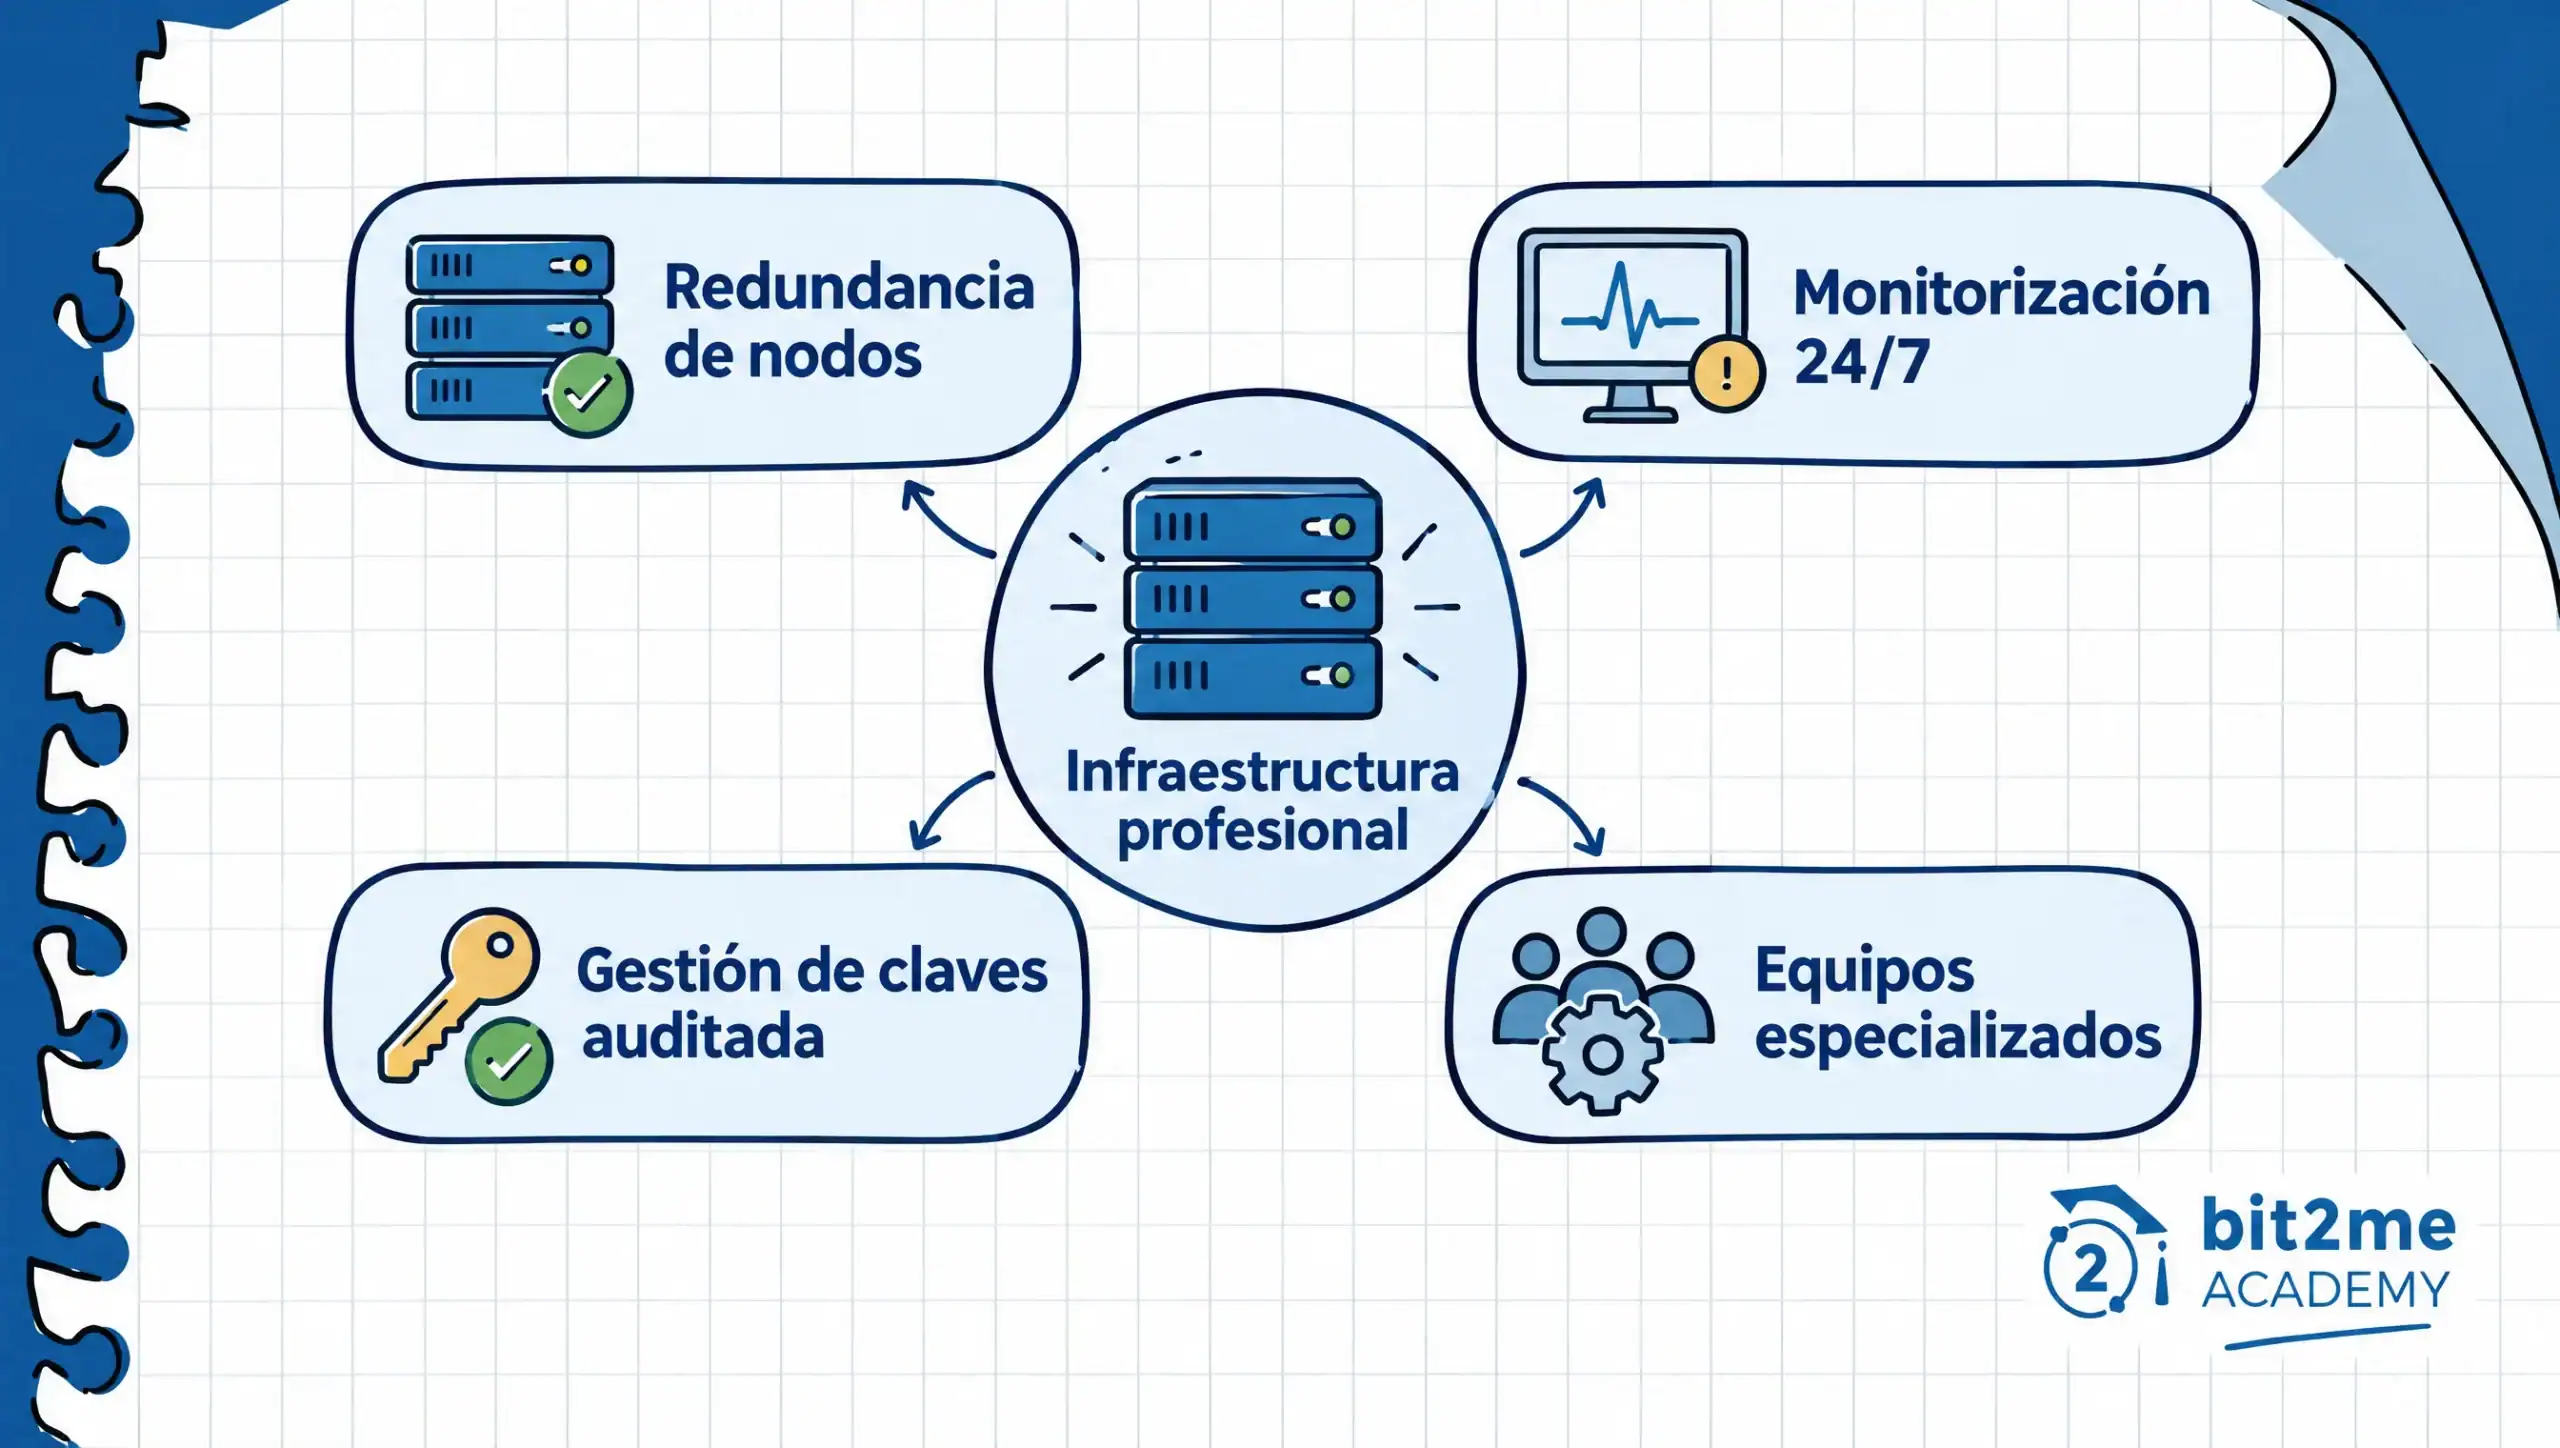
La véritable contribution d'un CASP réglementé dans la lutte contre le slashing ne réside pas dans la modification du protocole, mais dans la réduction de la probabilité des erreurs opérationnelles qui en sont généralement à l'origine. Une infrastructure de staking professionnelle intègre généralement plusieurs éléments qu'un utilisateur individuel peut difficilement reproduire avec la même constance.
- La redondance des nœuds et l'infrastructure géographiquement distribuée réduisent la probabilité d'une interruption de service prolongée due à une panne matérielle ou de connexion unique.
- Surveillance 24h/24 et 7j/7 de l'état de chaque validateur, avec des alertes automatiques permettant une intervention avant qu'une déconnexion ne dure suffisamment longtemps pour déclencher une pénalité.
- Des processus de gestion et de déploiement des clés audités, spécialement conçus pour éviter le scénario de double signature accidentelle qui se produit lorsque le même validateur est exécuté sans contrôle sur plusieurs machines.
- Des équipes d'opérations spécialisées qui appliquent les mises à jour et les modifications de configuration des clients en suivant des procédures révisées, plutôt que par des interventions manuelles improvisées.
Ces pratiques ne sont pas propres à un cadre réglementaire spécifique, mais la supervision d'un CASP dans le cadre de MiCA ajoute une exigence relative à la robustesse de ces processus internes, en obligeant le fournisseur à démontrer à l'autorité compétente la mise en place de contrôles de gouvernance et de sécurité opérationnelle. L'objectif est de réduire la probabilité de défaillances opérationnelles entraînant des interruptions de service, sans pour autant éliminer complètement ce risque.
Ce qu'un CASP réglementé n'élimine pas : les limites qui doivent être clairement définies.
Il est essentiel d'être très précis sur ce point, car c'est là que la confusion est la plus fréquente. Autoriser un CASP sous MiCA n'élimine pas le risque de slashing, ni ne le réduit à zéro. Le slashing est une caractéristique du protocole blockchain sous-jacent, inscrite dans ses règles de consensus ; il ne résulte pas du cadre réglementaire régissant l'infrastructure du validateur.
Ni MiCA ni aucun autre cadre de supervision ne peut modifier la manière dont Ethereum, Cosmos ou tout autre réseau à preuve d'enjeu (PoS) décide de sanctionner un validateur qui enfreint ses règles. Seule la probabilité qu'un fournisseur réglementé commette l'erreur opérationnelle entraînant la sanction peut varier, grâce à l'amélioration de son infrastructure, de sa surveillance et de ses pratiques de gestion des clés. Cette réduction de probabilité est réelle et pertinente, mais elle ne signifie pas que le risque est totalement éliminé.
Aucun prestataire, réglementé ou non, ne peut garantir l'absence totale de fraude, de même qu'aucun assureur ne peut garantir l'absence totale de sinistre malgré toutes les mesures préventives. Toute communication suggérant une protection absolue contre la fraude, ou laissant entendre que la réglementation MiCA « garantit » l'absence de sanctions, ne reflète pas fidèlement le fonctionnement du protocole ni l'étendue réelle du contrôle réglementaire. Il convient de l'envisager comme une réduction de la probabilité d'erreurs opérationnelles, et non comme une garantie ou un risque zéro.
Comment le slashing se compare-t-il entre les différents réseaux Proof of Stake ?
Les politiques de pénalités ne sont pas universelles : chaque protocole définit ses propres pourcentages et conditions, et comparer les réseaux sans tenir compte de cette nuance conduit à des conclusions erronées. Selon la documentation officielle d'Ethereum (consultée en 2026), la pénalité minimale pour double signature correspond à une fraction de la mise du validateur, mais elle peut augmenter si l'incident se produit simultanément et de manière coordonnée entre plusieurs validateurs — une conception visant à dissuader les attaques coordonnées plutôt que les erreurs isolées.
D'autres réseaux de Famille Cosmos D'après leur documentation technique, ils appliquent des pénalités nettement plus élevées en cas de double signature, proportionnellement à la mise individuelle. En revanche, l'inactivité prolongée est généralement moins pénalisée dans la plupart des protocoles, car elle est considérée comme une négligence plutôt que comme une tentative de manipulation. Comprendre la politique de pénalités spécifique du réseau auquel vous participez est plus utile que de supposer que le staking présente un profil de risque unique et homogène. Cela explique également pourquoi certaines plateformes privilégient certains réseaux dans leurs offres de gains. au-delà du TAEG ils offrent.
Comment minimiser votre exposition au slashing en tant qu'utilisateur
Bien que le slashing ne dépende pas directement de votre comportement en tant qu'utilisateur délégant, vous pouvez prendre des mesures pour en réduire les risques. Consulter l'historique de disponibilité du validateur ou du fournisseur est un point de départ essentiel, tout comme vérifier la présence d'incidents de slashing documentés dans les navigateurs réseau.
Diversifiez vos efforts auprès de plusieurs validateurs. Le recours à plusieurs fournisseurs plutôt que de concentrer tous les risques sur un seul permet de limiter l'impact d'un événement isolé, comme cela est recommandé pour tout risque de contrepartie. Privilégier les fournisseurs qui publient de manière transparente leurs pratiques de sécurité et leurs audits constitue également un indicateur fiable de la qualité opérationnelle du validateur. Aucune de ces pratiques n'élimine totalement le risque, mais toutes contribuent à en réduire sensiblement la probabilité.
Le guide de Bit2Me Academy sur risques liés au staking Cet article examine les autres risques à prendre en compte en plus des réductions de rendement (liquidité, protocole, contrepartie et volatilité de l'actif sous-jacent) avant de déléguer des actifs numériques. La lecture conjointe des deux articles offre une vision plus complète que la simple analyse du pourcentage de rendement annuel annoncé.
État actuel : réduction et surveillance du CASP dans le cadre de MiCA jusqu'en décembre 2026
Depuis décembre 2026, le régime d'autorisation MiCA pour les prestataires de services de crypto-actifs est pleinement opérationnel dans l'Union européenne depuis plus de deux ans. La CNMV (Commission nationale espagnole du marché des valeurs mobilières) continue d'affiner ses critères de supervision relatifs à la gouvernance opérationnelle et à la gestion des risques techniques des services de staking. Ces critères portent sur la manière dont un CASP (fournisseur central de services d'actifs) doit documenter et contrôler ses processus internes, mais n'introduisent aucune modification des règles de consensus des réseaux Proof of Stake, qui restent de la responsabilité exclusive de chaque protocole et de sa communauté technique.
Parallèlement, les réseaux comme Ethereum continuent de revoir les paramètres de leur système de pénalités via des propositions d'amélioration publiques. Par conséquent, toute valeur spécifique doit être considérée comme une indication générale, dépendant de la version du protocole en vigueur au moment de la consultation, et non comme une valeur fixe et permanente. La recommandation pratique reste inchangée : consultez la documentation officielle du réseau et les pratiques de votre fournisseur avant de confier des actifs numériques.
Comprendre le slashing avec cette précision — ses causes, sa raison d'être et les limites d'influence d'un fournisseur réglementé — change la façon d'évaluer toute offre de staking, car il cesse d'être un risque abstrait et devient une variable analysable avant toute décision. Quiconque souhaite participer au jalonnement Grâce à un réseau Proof of Stake et une infrastructure professionnelle, avec les contrôles opérationnels d'un CASP réglementé par MiCA, vous pouvez commencer à gagner de l'argent et examiner les conditions actuelles de chaque réseau avant d'y investir un quelconque montant d'actifs numériques.
Questions fréquentes sur le découpage
Qu'est-ce que le slashing exactement ?
Le « slashing » est la pénalité automatique appliquée par un protocole de réseau Proof-of-Stake lorsqu'un validateur enfreint ses règles de consensus, généralement en signant deux fois des blocs ou en cas d'inactivité prolongée. Cette pénalité consiste en la perte d'une partie de la mise bloquée par ce validateur, et est exécutée automatiquement par le code du protocole, sans intervention humaine.
Comment fonctionne le mécanisme de réduction des mises au sein d'un réseau Proof of Stake ?
Le logiciel du protocole surveille en permanence le comportement de chaque validateur et détecte automatiquement les violations, comme la signature de deux blocs différents pour la même position dans la chaîne. En cas de violation, la mise du validateur est réduite selon un pourcentage prédéfini dans les règles du protocole, sans possibilité de négociation ni d'intervention d'un tiers.
En quoi la pénalité pour double signature diffère-t-elle de la pénalité pour inactivité ?
La double signature est considérée comme une violation grave, voire malveillante, et entraîne généralement la sanction la plus sévère prévue par chaque protocole. Une inactivité prolongée est interprétée comme une négligence ou une défaillance technique et donne lieu normalement à une sanction proportionnellement moins lourde, bien que celle-ci puisse s'accumuler en cas de persistance.
Comment puis-je réduire le risque de subir des pertes importantes lorsque je choisis où miser ?
L'analyse de l'historique de disponibilité du validateur ou du fournisseur, la vérification des incidents antérieurs documentés et la diversification des efforts entre plusieurs validateurs plutôt que de concentrer tous les efforts sur un seul constituent les mesures les plus efficaces. Aucune de ces mesures n'élimine le risque, mais toutes contribuent à en réduire sensiblement la probabilité.
Que dois-je vérifier avant de déléguer mes actifs numériques à un fournisseur de staking ?
Il est conseillé de vérifier si le fournisseur est agréé CASP (fournisseur de services d'accès à Internet) conformément à la loi MiCA, quelles sont ses pratiques en matière de sécurité publique et d'infrastructure, et quelle est la politique de limitation de bande passante appliquée au réseau auquel vous participerez. Ces informations sont généralement disponibles dans la documentation du fournisseur et dans la documentation officielle du protocole.
Est-il sûr de miser via un CASP réglementé ?
Un fournisseur de services de cryptomonnaies (CASP) réglementé par MiCA fonctionne selon des exigences de gouvernance et de sécurité opérationnelle supervisées par l'autorité compétente, ce qui peut réduire la probabilité d'erreurs opérationnelles entraînant des pertes importantes. Cependant, aucun fournisseur, réglementé ou non, ne peut éliminer totalement ce risque, qui dépend des règles du protocole blockchain sous-jacent.
La réglementation MiCA élimine-t-elle le risque de coupes budgétaires drastiques ?
Non. MiCA réglemente le fonctionnement des fournisseurs de services de crypto-actifs (gouvernance, conservation et sécurité opérationnelle), mais ne modifie pas les règles de consensus des réseaux Proof of Stake. Le slashing demeure un risque technique du protocole, que le fournisseur soit autorisé ou non par MiCA.
En quoi le risque de réduction de participation diffère-t-il du risque de contrepartie dans le staking centralisé ?
Le risque de slashing dépend des règles du protocole et du comportement technique du validateur, tandis que le risque de contrepartie dépend de la solvabilité et des pratiques de la plateforme qui gère ces validateurs pour le compte de l'utilisateur. Un fournisseur peut réduire le risque de contrepartie grâce à des pratiques de conservation rigoureuses et, simultanément, influer sur la probabilité de slashing par la qualité de son infrastructure technique.
Comment la pénalité de réduction de forfait se compare-t-elle entre les différents réseaux Proof of Stake ?
Chaque réseau définit ses propres pourcentages : selon la documentation officielle d’Ethereum, la pénalité pour double signature peut s’alourdir si l’incident affecte plusieurs validateurs simultanément, tandis que d’autres réseaux de la famille Cosmos appliquent des pourcentages de pénalité proportionnellement plus élevés, d’après leur documentation technique. Il n’existe pas de pourcentage unique valable pour tous les réseaux.
Quel est l’état actuel de la supervision du CASP par rapport aux réductions drastiques prévues par MiCA ?
À compter de décembre 2026, la CNMV poursuit le perfectionnement de ses critères de supervision relatifs à la gouvernance opérationnelle et à la gestion des risques techniques des CASP, sans pour autant modifier les règles de consensus des réseaux Proof of Stake. Il est toujours recommandé, en pratique, d'examiner la documentation officielle du protocole et les pratiques opérationnelles du fournisseur choisi avant de déléguer des actifs numériques.


« L'investissement dans les crypto-actifs n'est pas entièrement réglementé, peut ne pas convenir aux investisseurs particuliers en raison de la forte volatilité et il existe un risque de perdre tous les montants investis »
Partagez cet article!Continuez à apprendre
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.
Staking institucional y nodos: infraestructura para empresas
Staking institucional para empresas: infraestructura HSM/MPC, riesgo de slashing y autorización CASP bajo MiCA para decidir externalizar o gestionar nodos.
Qué es el KYC y por qué lo pide un exchange regulado
Descubre qué es el KYC, por qué te lo exige todo exchange regulado bajo MiCA y qué documentos necesitas para completar tu propia verificación de identidad.
ETF ou fonds d'investissement : principales différences et lequel choisir selon votre situation
ETF ou fonds d'investissement : principales différences, lequel choisir en fonction de votre situation et comment tirer le meilleur parti des deux.