Cómo proteger tus criptomonedas: guía de seguridad personal
Wesentliche Punkte
- Wie man Kryptowährungen schützt, hängt sowohl von der Plattform als auch von den eigenen täglichen Gewohnheiten ab: Passwörter, Zwei-Faktor-Authentifizierung und die Beachtung der empfangenen Nachrichten.
- Eine Authentifizierungs-App ist sicherer als SMS als Zwei-Faktor-Authentifizierung, da sie nicht vom Telefonnetz abhängig ist, welches anfällig für SIM-Swapping ist.
- Phishing erkennt man an drei kombinierten Anzeichen: künstlicher Dringlichkeit, der Aufforderung zur Abfrage sensibler Daten und einem Link, den man nicht selbst erstellt hat.
- Eine einzelne Kontrollmaßnahme ist nicht ausreichend: Wahre Sicherheit besteht darin, alle Maßnahmen gemeinsam anzuwenden, nicht darin, sich nur auf eine einzige zu verlassen.
Wenn Sie bereits Ihre ersten Kryptowährungen gekauft und sich eine Weile mit Ihrer Börse und Wallet beschäftigt haben, stellen Sie sich wahrscheinlich inzwischen eine andere Frage als zu Beginn. Es geht nicht mehr darum, „Wie fange ich an?“, sondern darum, „Wie vermeide ich Fehler?“: einen Ausrutscher, einen falschen Link, ein WLAN-Netzwerk, das ich nicht für den Zugriff auf mein Konto hätte verwenden sollen. Genau diese zweite Frage steht im Mittelpunkt dieses Leitfadens.
Hier finden Sie praktische Tipps zum Schutz Ihrer Kryptowährungen: von der sicheren Aufbewahrung Ihrer Seed-Phrase bis zur korrekten Einrichtung der Zwei-Faktor-Authentifizierung (2FA), einschließlich der Erkennung von Phishing-Versuchen, bevor nach Informationen gefragt wird, Tipps zum richtigen Verhalten in öffentlichen WLAN-Netzen und grundlegende Vorsichtsmaßnahmen bei der Verwendung einer Hardware-Wallet. Sie müssen kein Cybersicherheitsexperte sein, um diese Maßnahmen umzusetzen; es genügt, sie zur Gewohnheit zu machen.
Wichtiger HinweisDer Erwerb von Krypto-Assets ist nicht vollständig reguliert, aufgrund ihrer hohen Volatilität möglicherweise nicht für Privatanleger geeignet und birgt das Risiko eines Totalverlusts des investierten Kapitals. Es ist wichtig, die Risiken gemäß der EU-Verordnung über Märkte für Krypto-Assets (MiCA) zu lesen und zu verstehen, bevor Sie Entscheidungen treffen. Dieser Artikel dient ausschließlich Bildungs- und Informationszwecken und stellt keine Finanz-, Rechts- oder Steuerberatung dar.
Hauptkurs Kryptowährungen
BasislevelBit2Me Academy Wir präsentieren Ihnen einen neuen Kurs, in dem Sie alles lernen, was Sie über die wichtigsten Kryptowährungen von heute wissen müssen.
Empezar ahora ›Denn Ihre persönliche Sicherheit ist Ihre Verantwortung, nicht nur die der Börse.
Wenn Sie Krypto-Assets in einem regulierte HandelsplattformEin Großteil der Sicherheitsinfrastruktur – Verschlüsselung, Betrugsüberwachung und technische Überwachung – wird bereits von ihnen abgedeckt. Doch es gibt eine Ebene, die keine Plattform für Sie schützen kann: Ihre eigenen digitalen Gewohnheiten. Niemand sonst entscheidet, ob Sie die Zwei-Faktor-Authentifizierung per App oder SMS aktivieren, ob Sie eine gefälschte E-Mail rechtzeitig erkennen oder ob Sie Ihr Konto über ein offenes WLAN-Netzwerk am Flughafen verbinden.
Diese Kombination geteilter Verantwortlichkeiten ist es, die die Sicherheit Ihrer Krypto-Assets wirklich ausmacht. Die Plattform schützt die Infrastruktur; Sie schützen den Zugang. Wenn eine Seite versagt, kann die andere das nicht immer ausgleichen, insbesondere wenn der Fehler darin besteht, dass Ihre Zugangsdaten an jemanden weitergegeben wurden, der sie nicht hätte haben dürfen.
Daher ist der Schutz von Kryptowährungen keine einmalige Angelegenheit, die man nach dem Lesen vergisst, sondern vielmehr eine Reihe von Gewohnheiten, die Sie bei jedem Login, bei jeder unerwarteten Nachricht und bei jeder Verbindung von einem anderen Ort als üblich wiederholen sollten. Der Rest dieses Leitfadens erläutert jede dieser Gewohnheiten detailliert, sodass Sie sie noch heute anwenden können.
Schützen Sie Ihre Seed-Phrase: die Grundlage Ihrer gesamten Sicherheit
Wenn Sie einen Teil Ihrer Krypto-Assets in einem nicht verwahrte WalletDie Seed-Phrase ist mit Abstand das wichtigste Element Ihrer persönlichen Sicherheit. Diese Wortfolge ist die einzige Kopie des Hauptschlüssels, der Zugriff auf Ihr Guthaben gewährt, und wer auch immer sie erlangt – sei es durch Ihre Unachtsamkeit oder Täuschung –, kontrolliert Ihre Wallet genauso wie Sie.
Der Führer von Bit2Me Academy Was ist eine Seed-Phrase und wie kann man sie schützen? Darin wird detailliert erklärt, wie dieses Backup funktioniert, warum es niemals in der Cloud oder als Screenshot gespeichert werden sollte und was zu tun ist, wenn Sie den Verdacht haben, dass es kompromittiert wurde. Falls Sie es noch nicht gelesen haben, sollten Sie dies unbedingt als ersten Schritt tun, bevor Sie mit dieser Anleitung fortfahren. Denn alles Weitere, was wir hier behandeln, schützt den Zugriff auf Ihr Konto, während die Seed-Phrase die direkte Kontrolle über Ihr Guthaben sichert.
Wichtig ist hierbei eine Regel, die bei jedem Phishing-Versuch gegen Krypto-Nutzer gilt: Keine seriöse Quelle wird Sie jemals nach dieser gesamten Phrase fragen – weder per Chat, E-Mail noch Telefon. Sollte eine Nachricht unter irgendeinem Vorwand – etwa einer Verifizierung, einem Kontofehler oder einem angeblichen Gewinn – danach fragen, geben Sie die Phrase auf keinen Fall weiter und seien Sie misstrauisch gegenüber dem Absender.
2FA richtig aktivieren: Warum eine Authentifizierungs-App besser ist als SMS
Die Zwei-Faktor-Authentifizierung (2FA) fügt Ihrem Kontozugriff eine zweite Verifizierungsebene hinzu, sodass die Kenntnis Ihres Passworts allein nicht mehr ausreicht, um sich anzumelden. Sie zählt zu den effektivsten Sicherheitsmaßnahmen für Kryptowährungen, allerdings bieten nicht alle 2FA-Methoden den gleichen Schutz.
Die SMS-Verifizierung als zweiter Faktor ist besser als gar keine, hat aber eine bekannte Schwachstelle: SIM-Swapping. Dabei versucht jemand, Ihren Mobilfunkanbieter zu überlisten und Ihre Nummer auf eine fremde SIM-Karte zu übertragen, meist durch Social Engineering oder gefälschte Dokumente. In diesem Fall gelangen die für Sie bestimmten SMS-Codes direkt an den Angreifer, ohne dass Sie es bemerken – bis Sie den Zugriff auf Ihre eigene Nummer verlieren.
Eine spezielle Authentifizierungs-App, die temporäre Codes direkt auf Ihrem Mobilgerät generiert, ohne auf das Mobilfunknetz angewiesen zu sein, beseitigt diese Schwachstelle vollständig, da der Code niemals über ein Netzwerk übertragen wird, das von Dritten abgefangen oder umgeleitet werden könnte. Die Aktivierung dieser Art von Zwei-Faktor-Authentifizierung (2FA) auf Ihrem Exchange-Server und die Überprüfung weiterer verfügbarer Sitzungsschutzmaßnahmen sind genau die Art von Vorgehensweise, die im Leitfaden für bewährte Verfahren zur Exchange-Sicherheit (möglicherweise „Exchange-Sicherheit“) empfohlen wird. Sicherheit bei Ihrem Austausch, in der detailliert beschrieben wird, wie 2FA mit anderen Zugriffskontrollebenen kombiniert werden kann.
Ein Detail, das viele übersehen: Bei der Aktivierung einer Authentifizierungs-App stellt die Plattform in der Regel auch einmalige Wiederherstellungscodes bereit. Bewahren Sie diese genauso sicher auf wie Ihre Seed-Phrase, denn sie sind die einzige Möglichkeit, wieder Zugriff zu erhalten, falls Sie das Telefon verlieren, auf dem Sie die Codes generiert haben.
Wie man einen Phishing-Versuch erkennt, bevor es zu spät ist
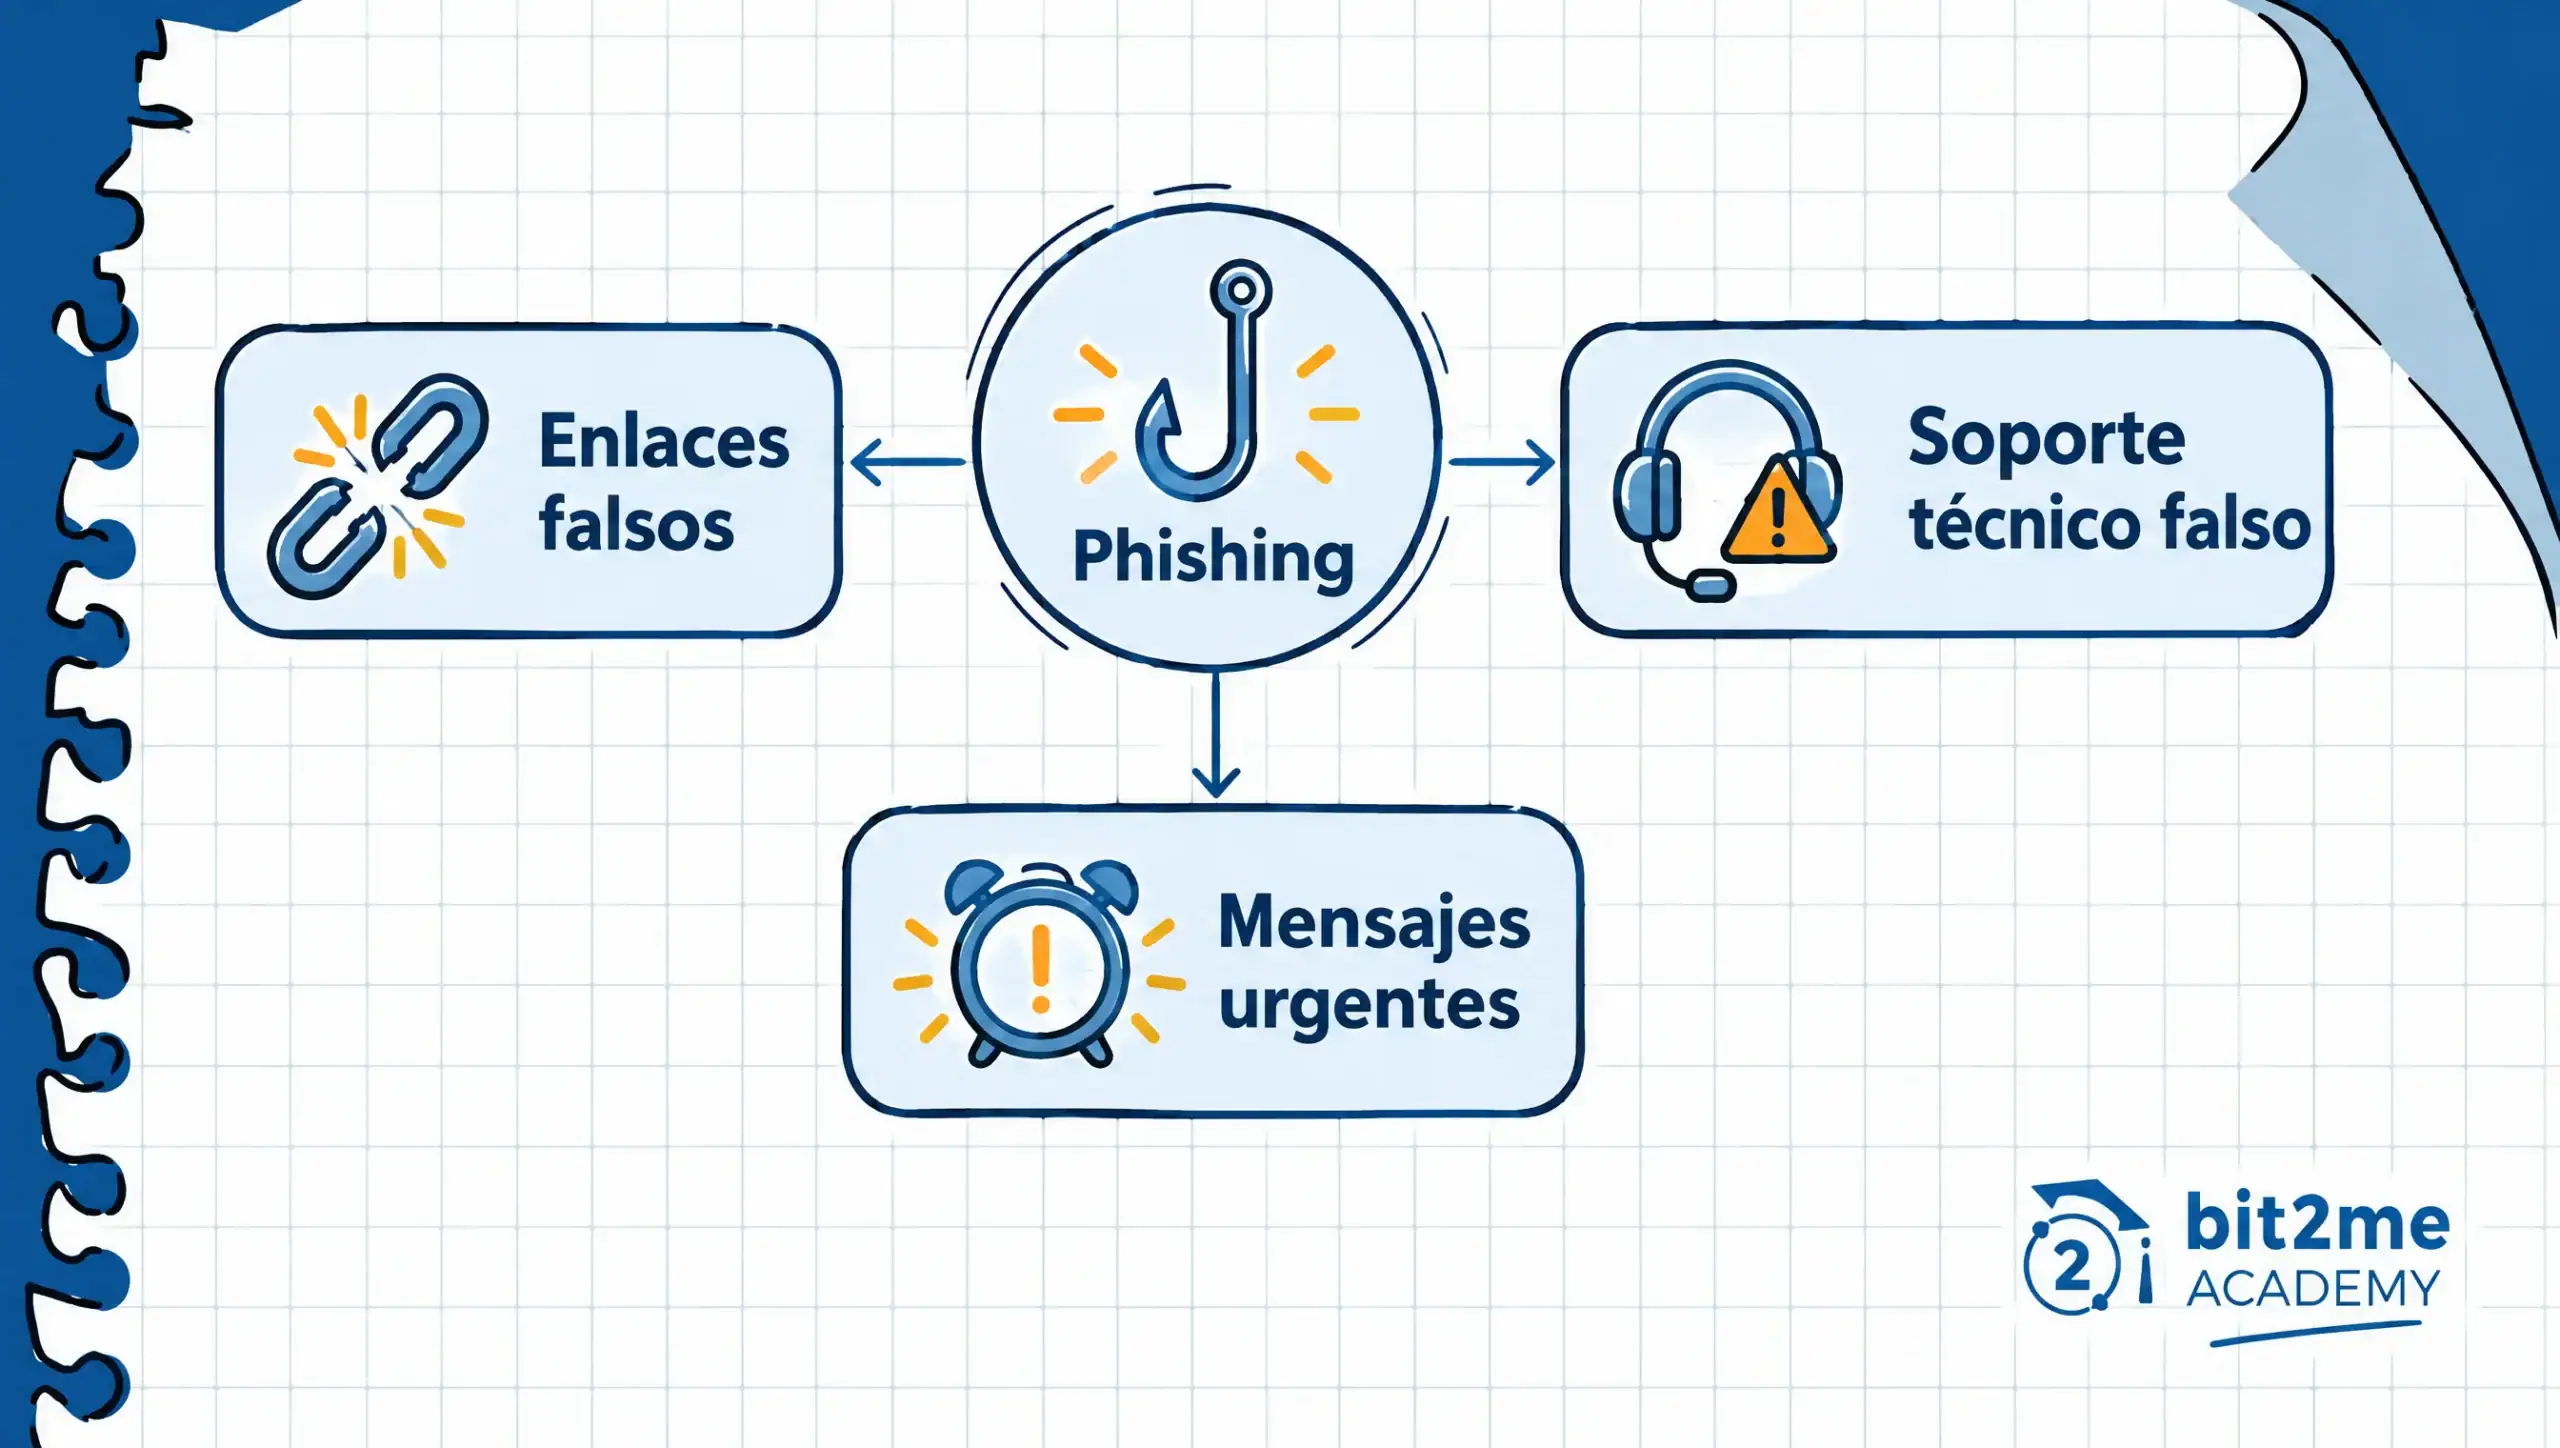
Lernen Vermeiden Sie Kryptobetrug Beginnen Sie damit, die drei häufigsten Phishing-Muster zu erkennen, die es auf Nutzer mit Branchenerfahrung abgesehen haben. Keines der drei Muster erfordert technisches Wissen, um es zu erkennen; es genügt ein kurzer Moment der Ruhe, bevor Sie handeln.
Gefälschte Links, die Ihre Börse oder Ihr Wallet imitieren. Sie erreichen uns meist per E-Mail, SMS oder sogar über Social-Media-Anzeigen. Die Domain ähnelt der offiziellen Domain stark, unterscheidet sich aber durch einen geänderten Buchstaben, einen hinzugefügten Bindestrich oder eine andere Endung. Die Landingpage kann nahezu identisch mit dem Original sein. Daher ist der einzige zuverlässige Schutz, nicht das Design, sondern die exakte URL zu überprüfen.
Gefälschter technischer Support. Es taucht in Kommentaren unter echten Beiträgen in sozialen Medien, in Messengergruppen oder sogar telefonisch auf, wobei sich der Betrüger als Mitarbeiter ausgibt. Sein Ziel ist fast immer dasselbe: Sie dazu zu bringen, Ihr Passwort oder Ihre Wiederherstellungsphrase preiszugeben oder ein Fernzugriffsprogramm zu installieren, „um ein Problem zu beheben“, das gar nicht existiert.
Dringende Nachrichten, in denen nach Ihrer Seed-Phrase oder Ihren Zugangsdaten gefragt wird. Diese Betrugsmaschen kombinieren Zeitdruck – „Ihr Konto wird in 24 Stunden gesperrt“ – mit der angeblichen Notwendigkeit, Ihre Wallet durch Eingabe Ihrer Seed-Phrase in ein Formular zu „verifizieren“. Keine seriöse Plattform benötigt diese Phrase zur Verifizierung, und die künstlich erzeugte Dringlichkeit ist an sich schon das deutlichste Warnsignal in der gesamten Nachricht.
Wie uns die Sicherheitsmitteilung selbst in Erinnerung ruft. Bit2MeKein seriöses Team wird Sie jemals per Chat, E-Mail oder Telefon nach Ihrer vollständigen Seed-Phrase oder Ihrem Passwort fragen. Wenn eine Nachricht Dringlichkeit mit der Bitte um sensible Daten verbindet, ist die richtige Reaktion nicht, schnell zu antworten, sondern die Nachricht sorgfältig zu prüfen.
Überprüfen Sie immer die offizielle URL, bevor Sie Ihre Zugangsdaten eingeben.
Die meisten Phishing-Angriffe hängen von einem einzigen Moment ab: dem Moment, in dem Sie Ihren Benutzernamen und Ihr Passwort auf einer Seite eingeben, die nicht die ist, die Sie erwarten. Wenn Sie die URL überprüfen, bevor Sie etwas in ein Anmeldeformular eingeben, reduzieren Sie dieses Risiko praktisch auf null – und das dauert weniger als fünf Sekunden.
Am einfachsten ist es, niemals auf einen Link in einer E-Mail, SMS oder einem Beitrag über soziale Medien zu klicken, um Ihr Exchange-Konto aufzurufen – egal wie überzeugend die Nachricht auch erscheinen mag. Geben Sie die Adresse stattdessen direkt in Ihren Browser ein oder nutzen Sie ein zuvor gespeichertes Lesezeichen, um sicherzustellen, dass Sie sich auf der richtigen Seite befinden.
Bevor Sie Ihre Zugangsdaten eingeben, überprüfen Sie drei Dinge in der Adresszeile: Ist die Domain exakt die offizielle, ohne veränderte oder hinzugefügte Zeichen? Wird die Verbindung mit einem Sicherheitsschloss angezeigt? Und sind keine ungewöhnlichen Subdomains vor dem eigentlichen Namen der Plattform eingefügt? Diese drei Prüfungen dauern nur wenige Sekunden und verhindern zahlreiche Phishing-Angriffe auf Krypto-Nutzer.
Vorsichtsmaßnahmen bei der Nutzung öffentlicher WLAN-Netze zur Verwaltung Ihrer Krypto-Assets
Die Verbindung Ihres Smartphones oder Computers mit einem öffentlichen WLAN-Netzwerk – etwa an Flughäfen, in Cafés oder Hotels – ist zwar praktisch, birgt aber ein gewisses Risiko, wenn Sie darüber auf Ihre Kryptobörse oder Ihr digitales Wallet zugreifen. Diese Netzwerke bieten oft keine ausreichende Verschlüsselung oder können von gefälschten Netzwerken mit einem fast identischen Namen imitiert werden, um den Datenverkehr der Nutzer abzufangen.
Wenn Sie unterwegs auf Ihr Konto zugreifen müssen, ist die sicherste Option die Nutzung Ihres eigenen Mobilfunkanbieters anstelle von öffentlichem WLAN, da diese Verbindung nicht auf einem Netzwerk basiert, das mit Fremden geteilt wird. Sollte öffentliches WLAN die einzige Möglichkeit sein, bietet die Verwendung eines vertrauenswürdigen VPNs (Virtual Private Network) eine zusätzliche Verschlüsselungsebene, die das Abfangen Ihres Datenverkehrs erheblich erschwert.
Es gibt eine einfache Regel, die Sie immer befolgen sollten, egal ob Sie ein VPN nutzen oder nicht: Geben Sie niemals Ihre Seed-Phrase ein oder führen Sie keine sensiblen Transaktionen in Ihrer nicht verwahrten Wallet durch, während Sie mit einem Netzwerk verbunden sind, das Sie nicht kontrollieren. Warten Sie, bis Sie sich in einem vertrauenswürdigen Netzwerk befinden – das kostet wenig und beseitigt dieses Risiko vollständig.
Bewährte Vorgehensweisen bei der Verwendung einer Hardware-Wallet
Wenn Sie bereits den Schritt unternommen haben, einen Teil Ihrer Krypto-Assets in einer Hardware-Wallet zu speichern – dediziertes physisches Gerät ausschließlich zum Unterzeichnen von Transaktionen ohne Offenlegung Ihre privaten Schlüssel Im Hinblick auf das Internet gibt es eine Reihe von Gewohnheiten, die diesen zusätzlichen Schutz verstärken. Das Gerät selbst stellt eine starke Barriere dar, aber nur, wenn es richtig verwendet wird.
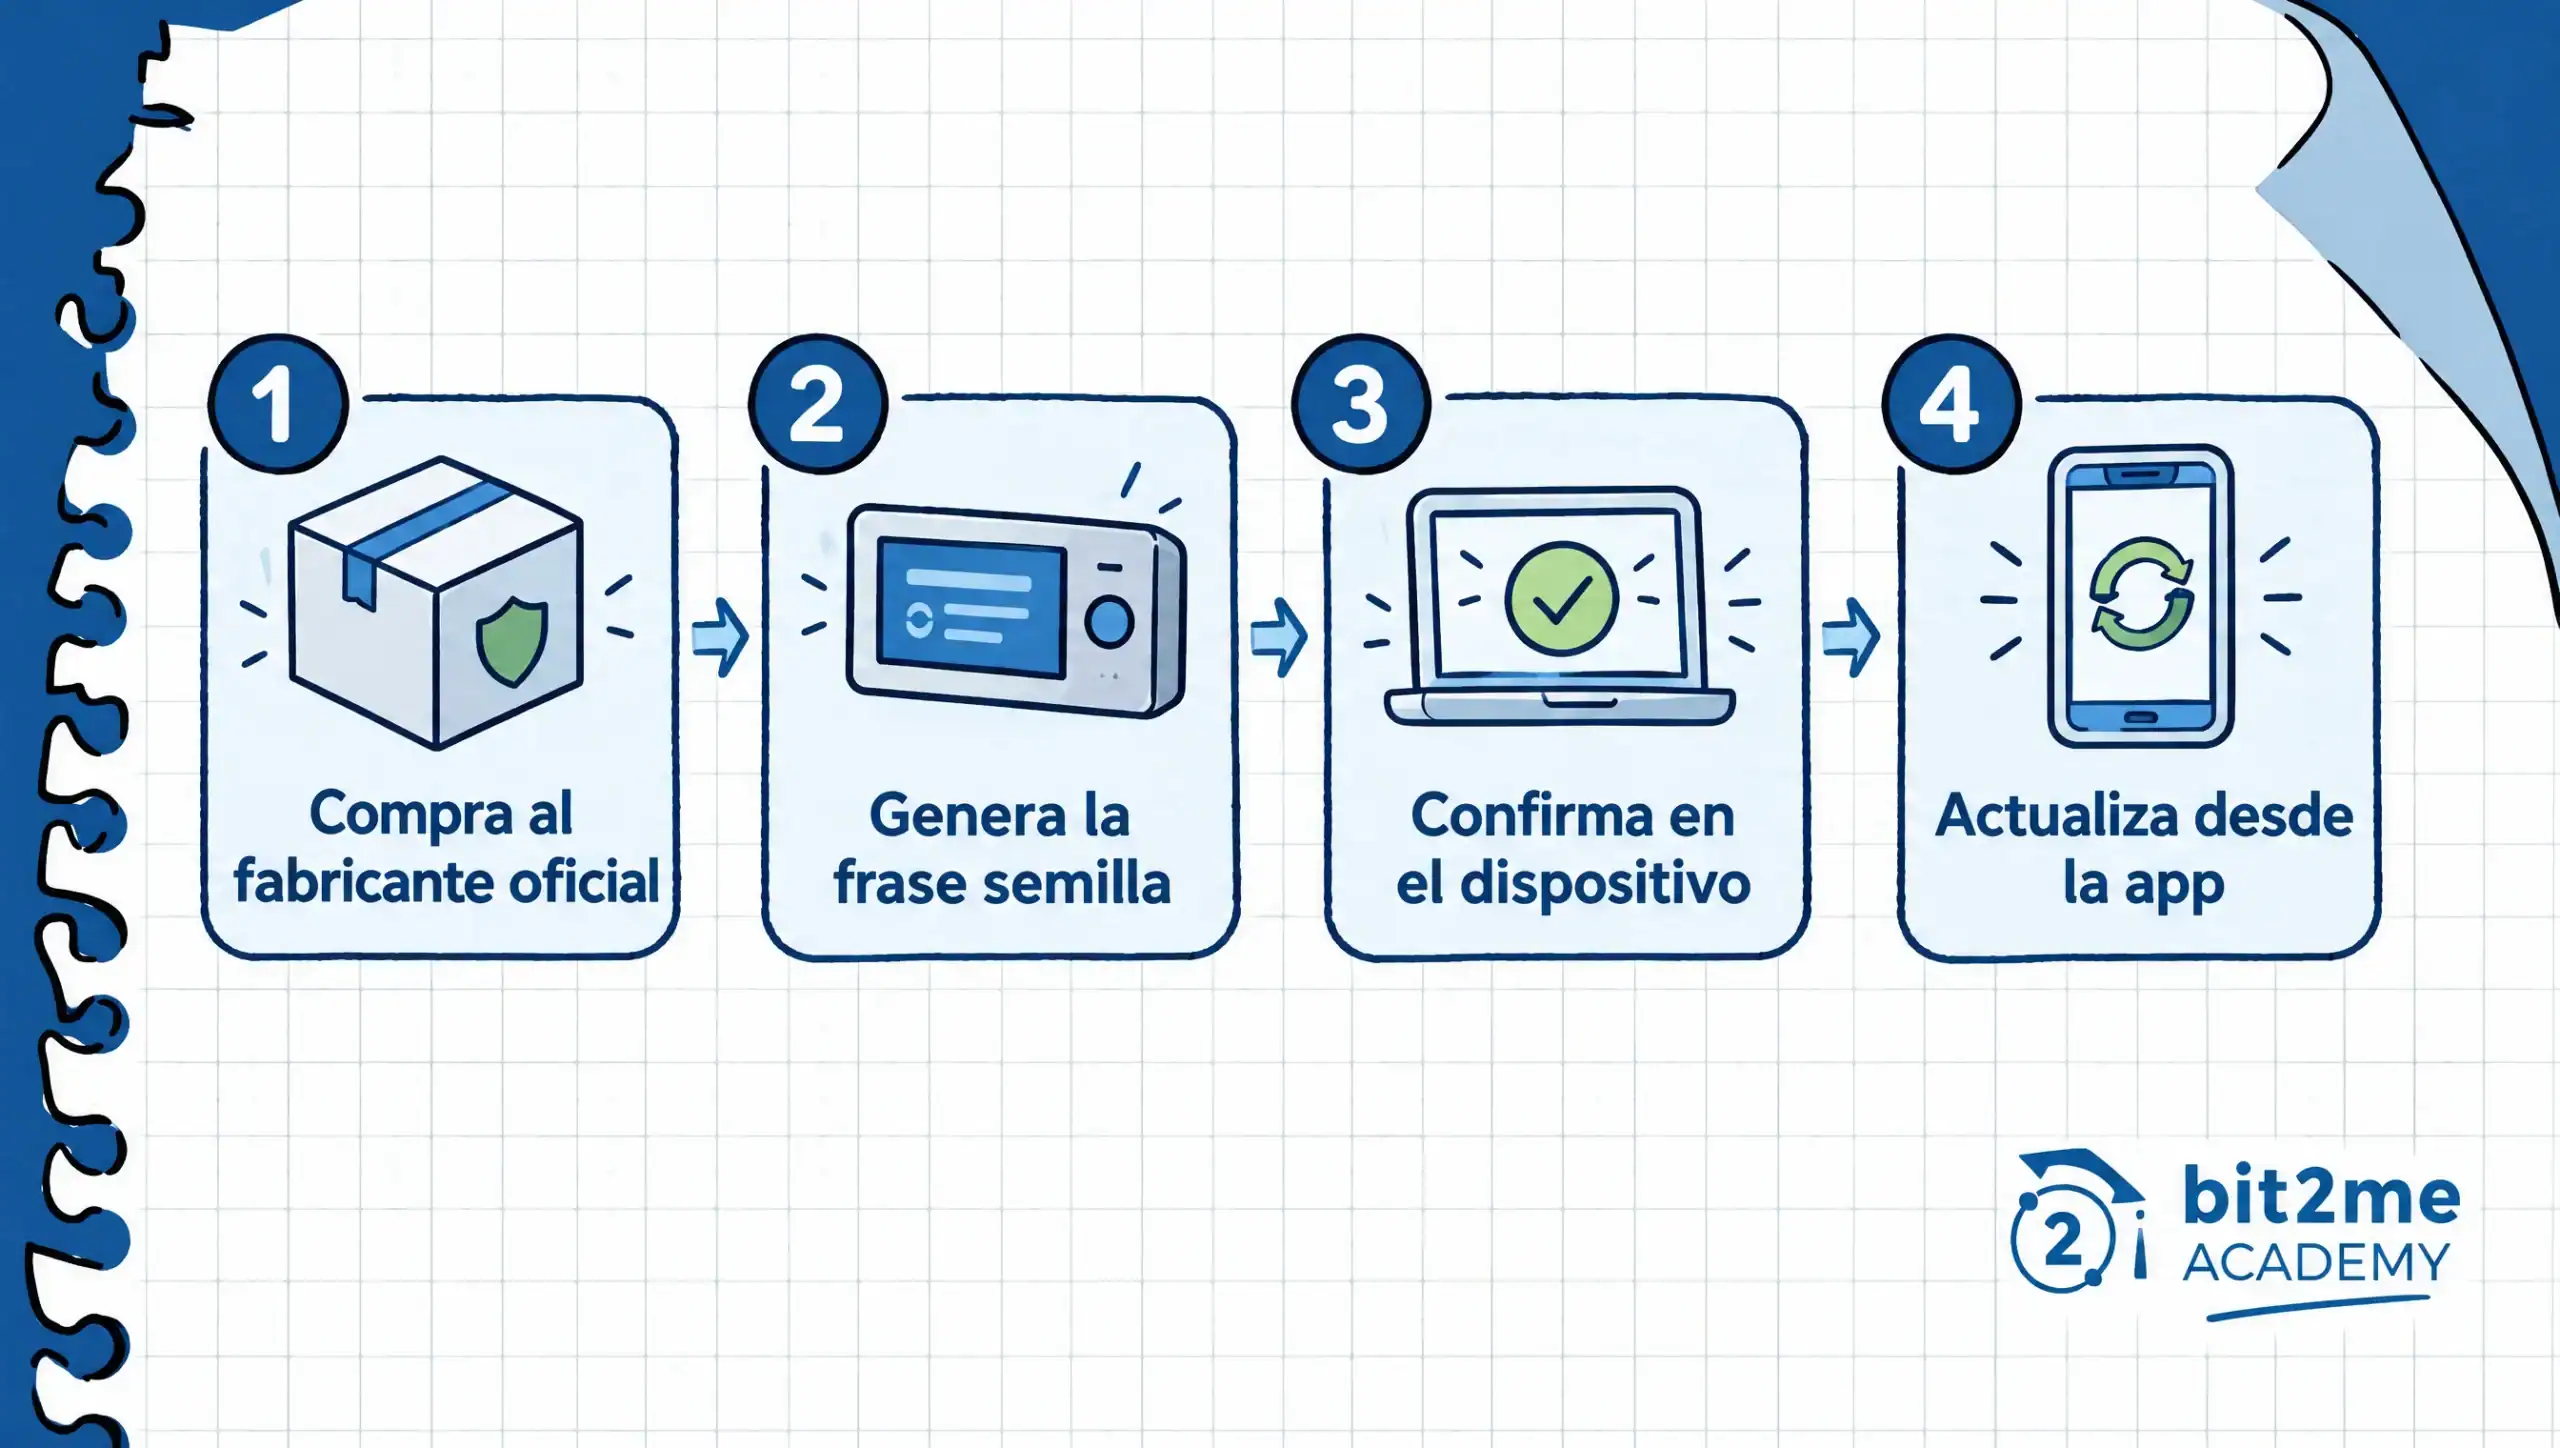
Kaufen Sie das Gerät immer direkt beim Hersteller oder einem autorisierten Händler, niemals gebraucht oder von einem Verkäufer ohne nachweisbare Garantie. Ein Gerät, das vor dem Erhalt manipuliert wurde, kann neuwertig erscheinen und normal funktionieren, während es im Hintergrund Daten preisgibt – etwas, das ein Benutzer ohne technische Kenntnisse mit bloßem Auge kaum erkennen würde.
Bei der erstmaligen Einrichtung generieren Sie die Seed-Phrase selbst auf dem Gerät und vergewissern Sie sich, dass Sie jede Adresse und jeden Betrag auf dem Hardware-Bildschirm – und nicht auf dem Bildschirm Ihres Mobiltelefons oder angeschlossenen Computers – bestätigen, bevor Sie eine Transaktion signieren. Dieser separate Bildschirm schützt die Transaktion, selbst wenn der angeschlossene Computer mit Schadsoftware infiziert ist.
Halten Sie die Firmware Ihres Geräts ausschließlich über die offizielle App des Herstellers auf dem neuesten Stand. Seien Sie vorsichtig bei Updates, die auf anderem Wege eintreffen oder Sie auffordern, die Seed-Phrase auf einem Computer einzugeben, um das Gerät zu „synchronisieren“. Dieser Schritt ist bei einem legitimen Update-Vorgang niemals erforderlich.
Zitatliste: Wesentliche Maßnahmen zum Schutz Ihrer Krypto-Assets
In einem einzigen Block zusammengefasst, sind dies die wichtigsten Sicherheitsmaßnahmen für Kryptowährungen, die Sie heute implementieren können, geordnet von den grundlegendsten zu den fortschrittlichsten:
- Bewahren Sie Ihre Seed-Phrase auf Papier oder Metall auf, niemals in der Cloud, per E-Mail oder als Screenshot.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) mit einer Authentifizierungs-App anstelle von SMS auf jeder Plattform, die dies zulässt.
- Bewahren Sie Ihre 2FA-Wiederherstellungscodes an einem ebenso sicheren Ort auf wie Ihre Seed-Phrase.
- Geben Sie die URL Ihrer Kryptobörse immer manuell oder aus Ihren eigenen Lesezeichen ein, niemals über einen erhaltenen Link.
- Überprüfen Sie die genaue Domain und das Sicherheitsschlosssymbol, bevor Sie Ihre Zugangsdaten eingeben.
- Seien Sie vorsichtig bei dringenden Nachrichten, in denen Sie nach Ihrer Seed-Phrase, Ihrem Passwort oder der Installation von Fernwartungssoftware gefragt werden.
- Denken Sie daran, dass kein seriöser technischer Support Ihre Seed-Phrase kennen muss, um Ihnen helfen zu können.
- Vermeiden Sie die Nutzung Ihrer digitalen Geldbörse oder Ihres Online-Marktplatzes über öffentliche WLAN-Netze; verwenden Sie stattdessen mobile Daten oder ein vertrauenswürdiges VPN.
- Kaufen Sie Ihre Hardware-Wallet nur beim offiziellen Hersteller und aktualisieren Sie die Firmware nur über die offizielle App.
- Überprüfen Sie regelmäßig die mit Ihrem Konto verbundenen Geräte und aktiven Sitzungen im Sicherheitspanel.
Keine dieser zehn Maßnahmen ersetzt die anderen; sie ergänzen sich gegenseitig. Die Umsetzung nur einer Hälfte reduziert das Risiko, doch erst die vollständige Kombination schließt die häufigsten Wege für Geldverluste.
Was zu tun ist, wenn Sie vermuten, dass Ihr Konto oder Ihre Wallet kompromittiert wurde?
Schnelles Handeln ist entscheidend, wenn etwas nicht stimmt: ein unbekanntes Login, eine Benachrichtigung über eine nicht getätigte Transaktion oder der Verdacht, die Seed-Phrase an der falschen Stelle eingegeben zu haben. Der erste Schritt ist immer derselbe, unabhängig von der genauen Ursache.
Ändern Sie umgehend Ihr Passwort für Ihr Exchange-Konto und überprüfen Sie Ihre Sicherheitseinstellungen, um festzustellen, welche Geräte und Sitzungen aktiv Zugriff haben. Schließen Sie alle unbekannten Zugriffe. Falls der Verdacht besteht, dass Ihre Seed-Phrase kompromittiert wurde, empfiehlt es sich, sofort zu handeln, ohne auf eine Bestätigung zu warten: Erstellen Sie eine neue Wallet, generieren Sie ein separates Backup und übertragen Sie Ihre Kryptowährungen so schnell wie möglich an diese neue Adresse.
Wenden Sie sich außerdem über die verifizierten Kanäle auf der Website an den offiziellen Support Ihrer Plattform und antworten Sie niemals auf verdächtige Nachrichten, die die Ursache des Problems sein könnten. Je kürzer die Zeitspanne zwischen Verdacht und Reaktion, desto geringer ist das tatsächliche Risiko für Ihr Guthaben.
Falls Sie noch kein Konto auf einer Plattform besitzen, die es Ihnen ermöglicht, diese Kontrollfunktionen vom ersten Tag an anzuwenden – Zwei-Faktor-Authentifizierung mit einer Authentifizierungs-App, Zugriffsbenachrichtigungen und ein Dashboard für aktive Sitzungen – können Sie Ihr Konto hier erstellen: Bit2Me Entwickeln Sie Ihre Sicherheitsgewohnheiten von dem Moment an, in dem Sie Ihre ersten Krypto-Assets kaufen, anstatt auf einen Schreckmoment zu warten, der Sie dazu zwingt, sie schnell zu erlernen.
Häufig gestellte Fragen zum Schutz Ihrer Kryptowährungen
Was ist die wichtigste Maßnahme, die ich zum Schutz meiner Kryptowährungen ergreifen kann?
Keine einzelne Maßnahme ist ausreichend, doch der Schutz der Seed-Phrase Ihrer Non-Custodial-Wallet und die Aktivierung der Zwei-Faktor-Authentifizierung (2FA) mit einer Authentifizierungs-App Ihrer Börse bilden die beiden Eckpfeiler Ihrer Sicherheit. Ohne diese beiden verliert jede weitere Vorsichtsmaßnahme einen Großteil ihrer Wirksamkeit.
Wie kann ich feststellen, ob es sich bei einer erhaltenen Nachricht um einen Phishing-Versuch handelt?
Achten Sie darauf, ob künstliche Dringlichkeit – etwa durch die Androhung einer Sperrung oder eine sehr kurze Frist – mit der Aufforderung zur Angabe sensibler Daten wie Ihres Passworts oder Ihrer Wiederherstellungsphrase kombiniert wird. Keine seriöse Plattform fragt nach diesen Informationen per Chat, E-Mail oder Telefon; diese Kombination ist daher ein deutliches Warnsignal.
Warum wird eine Authentifizierungs-App anstelle von SMS empfohlen?
Da SMS-Nachrichten durch SIM-Swapping abgefangen werden können – einer Technik, bei der jemand Ihre Nummer ohne Ihre Zustimmung auf eine andere SIM-Karte überträgt –, generiert eine Authentifizierungs-App den Code direkt auf Ihrem Gerät, ohne auf das Mobilfunknetz angewiesen zu sein. Dadurch wird diese Sicherheitslücke geschlossen.
Ist es sicher, über das WLAN-Netzwerk eines Flughafens oder Cafés auf meine Exchange zuzugreifen?
Es ist nicht die sicherste Option, da diese Netzwerke möglicherweise nicht ausreichend verschlüsselt sind oder von einem gefälschten Netzwerk mit ähnlichem Namen imitiert werden. Wenn Sie unterwegs auf das Internet zugreifen müssen, sollten Sie Ihre mobilen Daten oder ein vertrauenswürdiges VPN anstelle von öffentlichem WLAN nutzen.
Was soll ich tun, wenn ich glaube, dass ich meine Seed-Phrase auf einer gefälschten Webseite eingegeben habe?
Behandeln Sie Ihr Konto sofort als kompromittiert, ohne auf die Bestätigung des Vorfalls zu warten. Erstellen Sie eine neue Wallet, generieren Sie ein separates Backup und übertragen Sie Ihre Kryptowährungen so schnell wie möglich an diese neue Adresse.
Wie kann ich vor dem Einloggen überprüfen, ob ich mich auf der offiziellen Website meiner Börse befinde?
Geben Sie die Adresse direkt in Ihren Browser ein oder verwenden Sie ein selbst gespeichertes Lesezeichen; verwenden Sie niemals einen Link aus einer E-Mail oder SMS. Vergewissern Sie sich, dass die Domain exakt die offizielle ist, keine Buchstaben verändert wurden und die Verbindung mit dem Schloss-Symbol für eine sichere Website gekennzeichnet ist.
Benötige ich eine Hardware-Wallet, wenn ich die Zwei-Faktor-Authentifizierung (2FA) bereits bei meiner Börse aktiviert habe?
Hierbei handelt es sich um unterschiedliche Sicherheitsebenen, die verschiedene Aspekte schützen: Die Zwei-Faktor-Authentifizierung (2FA) sichert den Zugriff auf Ihr Konto auf der Plattform, während eine Hardware-Wallet die Signierung von Offline-Transaktionen schützt, sofern Sie Ihre Schlüssel selbst verwalten. Viele Nutzer kombinieren beides, je nachdem, welchen Anteil ihrer Krypto-Assets sie selbst verwahren.
Worin besteht der Unterschied zwischen dem Schutz meines Börsenkontos und dem Schutz meiner nicht verwahrten Wallet?
Der Schutz Ihres Börsenkontos erfordert die Verstärkung der Zugriffsrechte – Passwort, Zwei-Faktor-Authentifizierung, aktive Sitzungen –, was auch die Plattform überwacht. Der Schutz einer Non-Custodial-Wallet liegt allein in Ihrer Verantwortung, da Ihre Seed-Phrase der einzige Schlüssel ist und kein Unternehmen diese für Sie wiederherstellen kann.
Wie kann ich Kryptobetrügereien vermeiden, bei denen sich die Betrüger als technischer Support ausgeben?
Beachten Sie, dass kein seriöses Support-Team Sie jemals nach Ihrem Passwort oder Ihrer Seed-Phrase fragen oder Sie auffordern wird, Fernzugriffssoftware zu installieren, um ein Problem zu „beheben“. Kontaktieren Sie den Support immer über die offiziellen, auf der Website der Plattform verifizierten Kanäle und antworten Sie niemals ohne vorherige Absprache auf die Person, die Sie zuerst kontaktiert hat.
Wie ist der aktuelle Stand von Phishing-Betrugsfällen, die es auf Krypto-Nutzer abgesehen haben?
Phishing-Angriffe werden immer raffinierter. Webseiten imitieren legitime Seiten mit verblüffender optischer Perfektion und immer personalisierteren Nachrichten. Ungeachtet der Weiterentwicklung der Technik bleibt die wirksamste Verteidigung dieselbe: Überprüfen Sie die URL, seien Sie misstrauisch gegenüber Dringlichkeitsversuchen und geben Sie niemals Ihre Seed-Phrase oder Ihre vollständigen Zugangsdaten an Dritte weiter.


„Investitionen in Kryptoassets sind nicht vollständig reguliert, aufgrund der hohen Volatilität möglicherweise nicht für Privatanleger geeignet und es besteht das Risiko, alle investierten Beträge zu verlieren.“
Teile diesen Artikel!Weiterlernen
Custodia institucional de criptoactivos: qué exigir a tu proveedor
Qué debe exigir una empresa a su proveedor de custodia institucional criptomonedas: segregación de activos, MiCA/CASP, auditorías y gobernanza de claves.

Grundlegendes Wörterbuch für Ihre persönlichen Finanzen
Vollständiges Glossar der Begriffe aus den Bereichen persönliche Finanzen und Investitionen: ETF, Fonds, Aktie, TER, FOGAIN, DCA und mehr, mit klaren Definitionen für Anfänger.

Die besten digitalen Vermögenskarten in Europa im Jahr 2026: Ein Leitfaden zur finanziellen Freiheit im MiCA-Zeitalter
Finden Sie heraus, welche Kryptokarten oder digitalen Assets für Sie am besten geeignet sind und warum dieses Tool eines der leistungsstärksten ist.

Token vs. Kryptowährung: Hauptunterschiede
Erfahren Sie mehr über den Unterschied zwischen einem Token und einer Kryptowährung, ihre Eigenschaften, Verwendungsmöglichkeiten und wie sie sich in der Blockchain-Welt unterscheiden.