Cómo proteger tus criptomonedas: guía de seguridad personal
Punti essenziali
- Il modo in cui proteggere le criptovalute dipende sia dalla piattaforma che dalle tue abitudini quotidiane: password, autenticazione a due fattori e attenzione ai messaggi che ricevi.
- Un'app di autenticazione è più sicura degli SMS come autenticazione a due fattori perché non dipende dalla rete telefonica, che è vulnerabile allo scambio di SIM.
- Il phishing si riconosce da tre segnali combinati: un senso di urgenza artificiale, la richiesta di dati sensibili e un link che non è stato scritto da te.
- Nessun singolo controllo è sufficiente: la vera sicurezza risiede nell'applicazione congiunta di tutte le misure, non nell'affidarsi a una sola di esse.
Se hai già acquistato le tue prime criptovalute e da un po' di tempo ti orienti tra il tuo exchange e il tuo wallet, probabilmente avrai iniziato a porti una domanda diversa rispetto a quella iniziale. Non è più "come si inizia?", ma "come si evita che qualcosa vada storto?": un errore, un link sbagliato, una rete Wi-Fi non adatta per accedere al tuo account. Questa seconda domanda è proprio l'argomento principale di questa guida.
Qui troverai consigli pratici su come proteggere le tue criptovalute una volta che le possiedi: dalla salvaguardia della tua frase di recupero alla corretta configurazione dell'autenticazione a due fattori (2FA), inclusi i metodi per riconoscere un tentativo di phishing prima che ti vengano richieste informazioni, cosa fare e cosa evitare sulle reti Wi-Fi pubbliche e le precauzioni di base se utilizzi un hardware wallet. Non è necessario essere esperti di sicurezza informatica per implementare queste misure; basta farne un'abitudine.
Avviso importanteL'acquisto di criptovalute non è completamente regolamentato, potrebbe non essere adatto agli investitori al dettaglio a causa della loro elevata volatilità e comporta il rischio di perdita totale dei fondi investiti. È importante leggere e comprendere i rischi prima di prendere qualsiasi decisione, come indicato nel Regolamento sui mercati delle criptovalute (UE) (MiCA). Il presente articolo ha scopo puramente informativo e didattico e non costituisce consulenza finanziaria, legale o fiscale.
Corso principale di criptovalute
Livello di baseBit2Me Academy Vi proponiamo un nuovo corso in cui imparerete tutto ciò che c'è da sapere sulle criptovalute più importanti attualmente esistenti.
Empezar ahora ›Perché la sicurezza personale è una tua responsabilità, non solo della piattaforma di scambio.
Quando acquisti criptovalute in un piattaforma di scambio regolamentataGran parte dell'infrastruttura di sicurezza – crittografia, monitoraggio delle frodi e custodia tecnica – è già gestita da loro. Ma c'è un livello che nessuna piattaforma può proteggere per te: le tue abitudini digitali. Nessuno decide se attivi l'autenticazione a due fattori tramite un'app o un SMS, se riconosci in tempo un'email falsa o se colleghi il tuo account da una rete Wi-Fi pubblica in aeroporto.
Questa combinazione di responsabilità condivise è ciò che definisce veramente la sicurezza dei vostri asset crittografici. La piattaforma protegge l'infrastruttura; voi proteggete l'accesso. Quando una delle due parti fallisce, l'altra non è sempre in grado di compensare, soprattutto se il fallimento consiste nell'aver fornito le proprie credenziali a qualcuno che non avrebbe dovuto averle.
Pertanto, imparare a proteggere le criptovalute non è un'attività da svolgere una tantum e poi dimenticare, ma piuttosto un insieme di abitudini da ripetere ogni volta che si accede al proprio account, ogni volta che si riceve un messaggio inatteso e ogni volta che ci si connette da una posizione diversa dal solito. Il resto di questa guida illustra in dettaglio ciascuna di queste abitudini, in modo che possiate iniziare ad applicarle fin da subito.
Proteggi la tua frase di recupero: il fondamento di tutta la tua sicurezza.
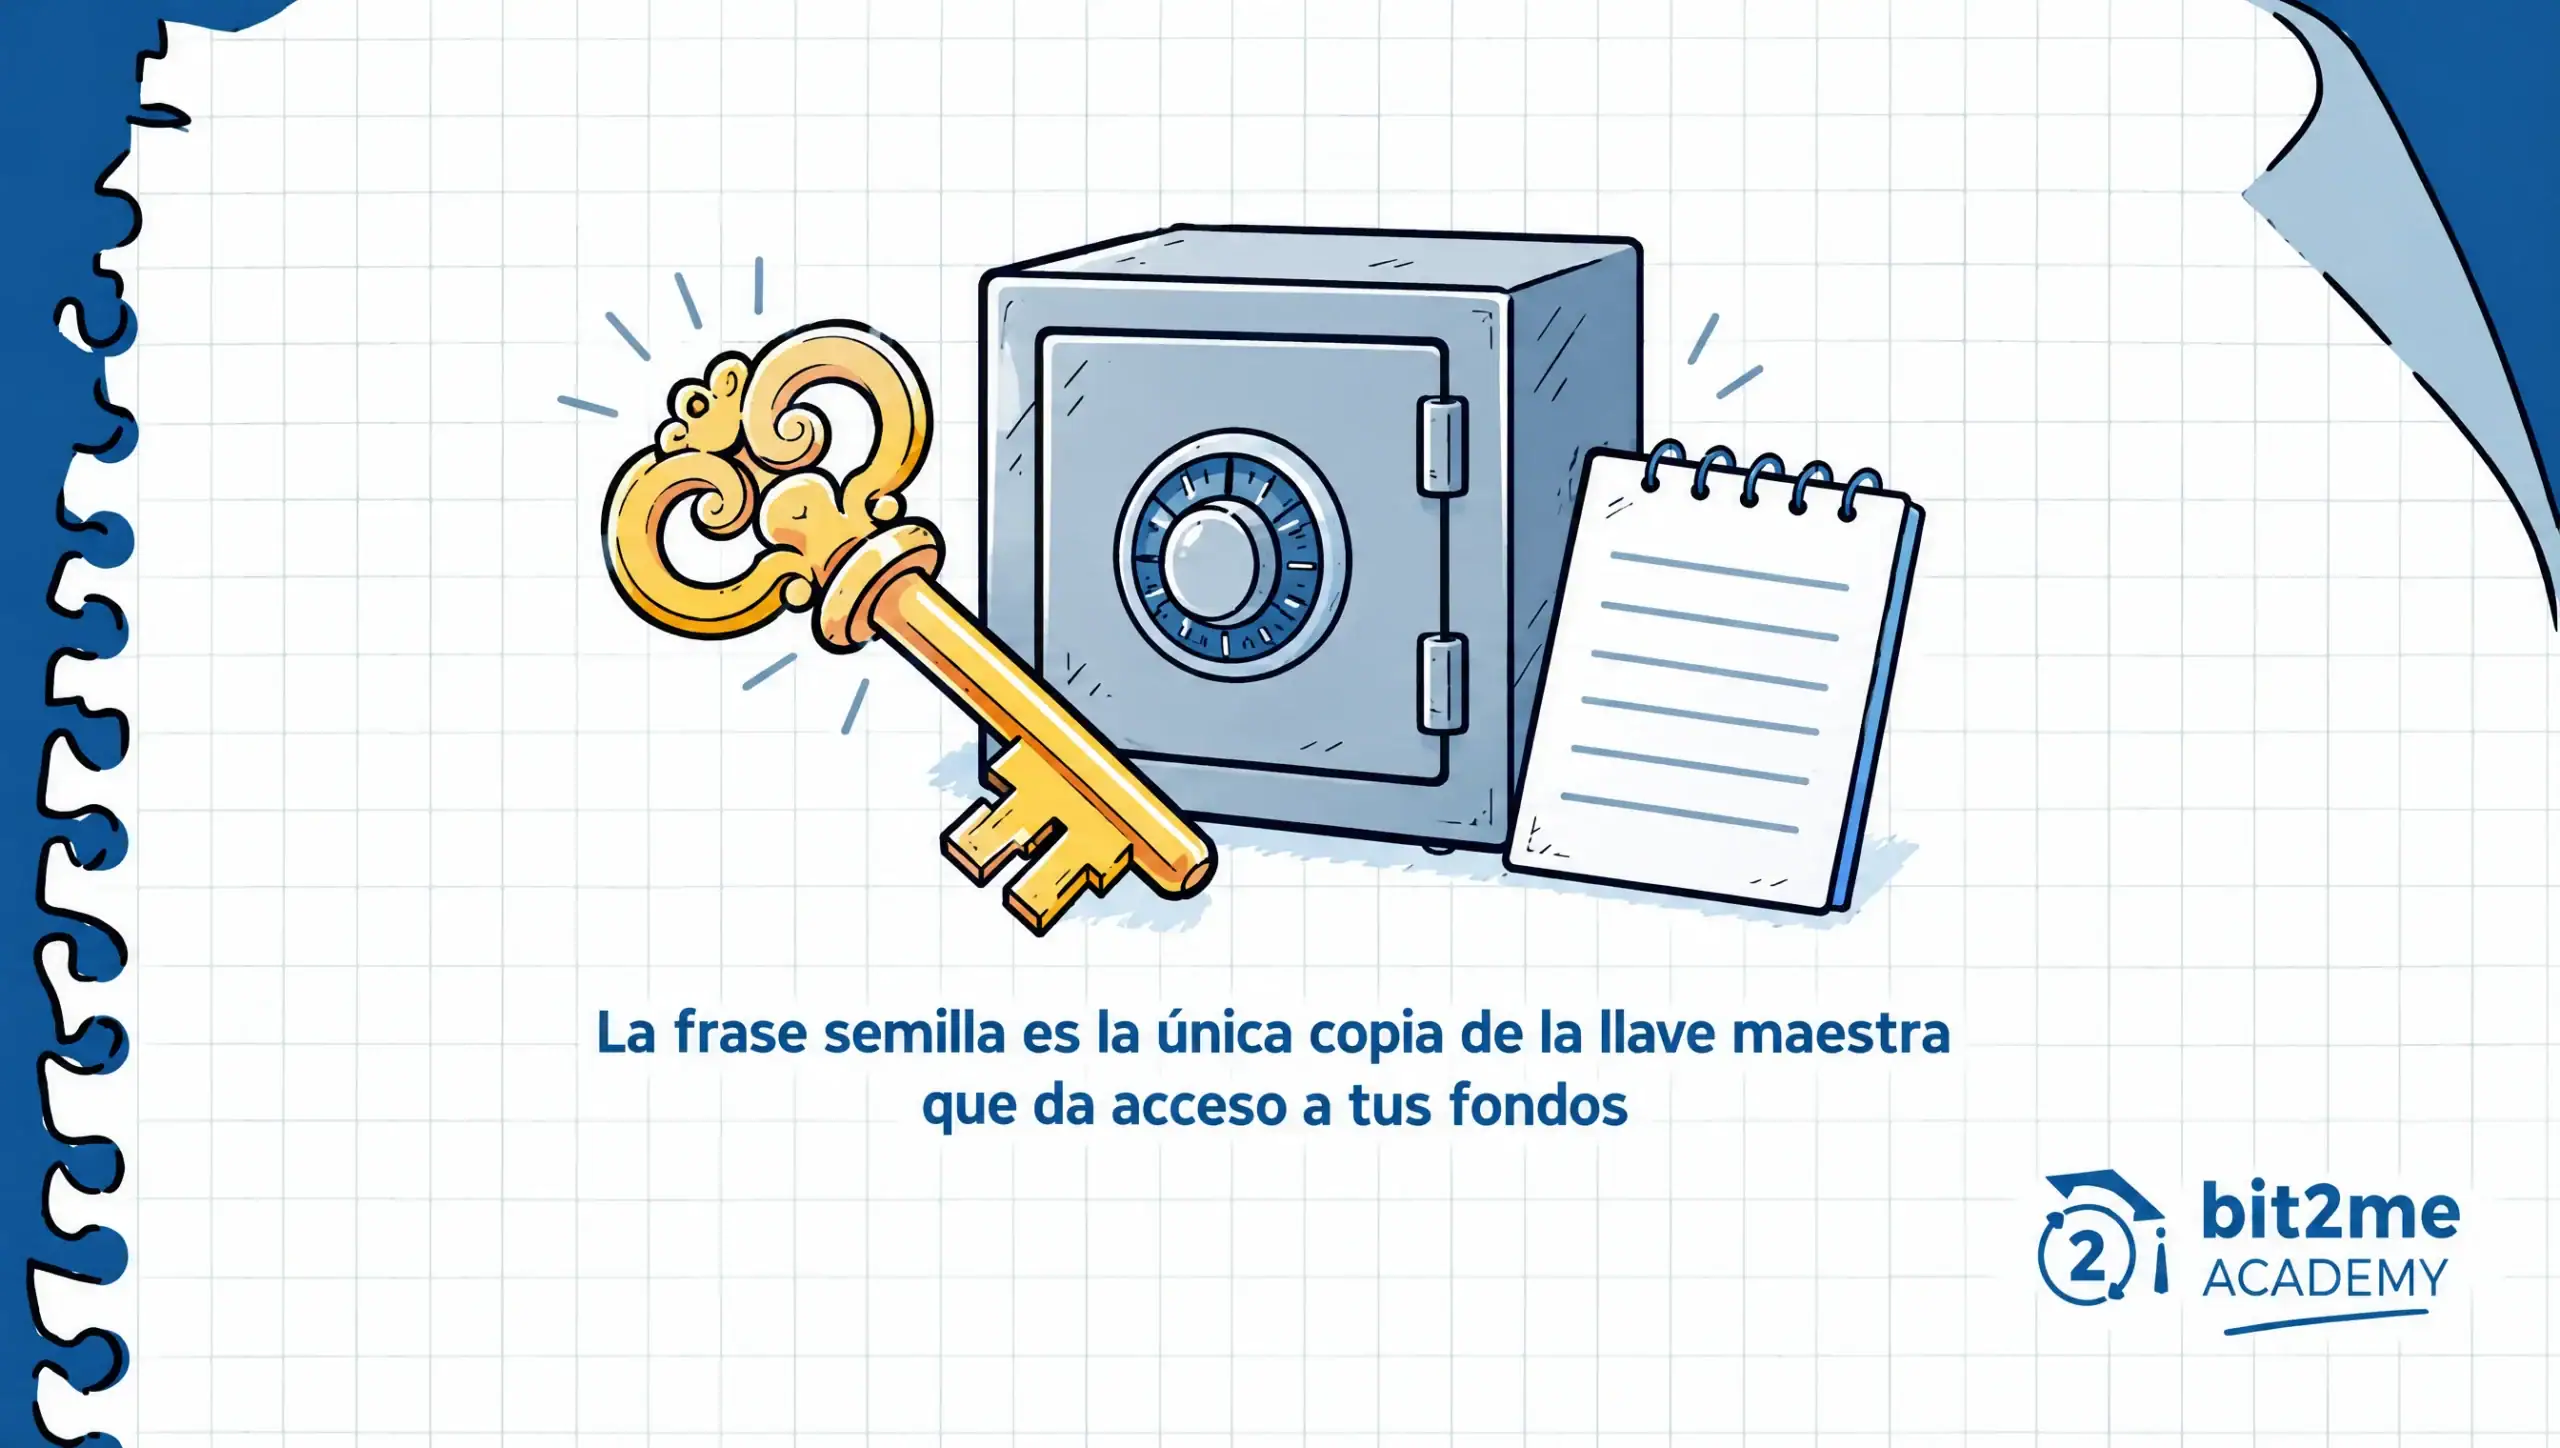
Se hai alcuni dei tuoi asset crittografici in un portafoglio non custodialeLa frase di recupero è, di gran lunga, l'elemento più critico per la tua sicurezza personale. Quella sequenza di parole è l'unica copia della chiave principale che ti dà accesso ai tuoi fondi, e chiunque la ottenga, sia per tua disattenzione che per inganno, controllerà quel portafoglio esattamente come lo controlli tu.
La guida di Bit2Me Academy Cos'è una frase di recupero e come proteggerla? Spiega in dettaglio come funziona questo backup, perché non dovrebbe mai essere salvato sul cloud o come screenshot e cosa fare se si sospetta che sia stato compromesso. Se non l'avete ancora letto, è probabilmente il primo passo da compiere prima di proseguire con questa guida, perché tutto il resto che tratteremo qui protegge l'accesso al vostro account, mentre la frase di recupero protegge il controllo diretto dei vostri fondi.
È importante sottolineare una regola che si ripete in ogni tentativo di phishing rivolto agli utenti di criptovalute: nessuna fonte legittima vi chiederà mai quella frase per intero, né tramite chat, né via email, né per telefono. Se un messaggio la richiede con qualsiasi pretesto (una verifica, un errore nell'account, un premio in sospeso), la risposta corretta è non condividerla e diffidare della provenienza del messaggio.
Attivare correttamente l'autenticazione a due fattori: perché un'app di autenticazione è meglio degli SMS.
L'autenticazione a due fattori (2FA) aggiunge un secondo livello di verifica all'accesso al tuo account, quindi conoscere la password non è più sufficiente per effettuare il login. È una delle misure di sicurezza più efficaci disponibili per le criptovalute, tuttavia non tutti i metodi di 2FA offrono lo stesso livello di protezione.
La verifica tramite SMS come secondo fattore è meglio di niente, ma presenta una vulnerabilità nota: lo scambio di SIM. Questa tecnica consiste nel far sì che qualcuno inganni il tuo operatore di telefonia mobile, inducendolo a trasferire il tuo numero su una SIM card sotto il suo controllo, solitamente tramite ingegneria sociale o documenti falsificati. In tal caso, i codici SMS a te destinati vengono inviati direttamente all'aggressore, senza che tu te ne accorga finché non perdi l'accesso al tuo numero.
Un'app di autenticazione dedicata, ovvero un'app che genera codici temporanei direttamente sul dispositivo mobile senza utilizzare la rete cellulare, elimina completamente questa vulnerabilità, poiché il codice non transita mai su una rete che terze parti potrebbero intercettare o reindirizzare. Abilitare questo tipo di autenticazione a due fattori (2FA) sul proprio Exchange e valutare le altre misure di protezione della sessione disponibili è esattamente il tipo di pratica che vale la pena esaminare nella guida alle best practice per [non chiaro - forse "Sicurezza di Exchange"]. sicurezza nel tuo scambio, che descrive in dettaglio come combinare l'autenticazione a due fattori (2FA) con altri livelli di controllo degli accessi.
Un dettaglio che molti trascurano: quando si attiva un'app di autenticazione, la piattaforma solitamente fornisce anche dei codici di recupero monouso. Conservateli con la stessa cura riservata alla frase di recupero, perché sono l'unico modo per riottenere l'accesso in caso di smarrimento del telefono su cui sono stati generati.
Come riconoscere un tentativo di phishing prima che sia troppo tardi
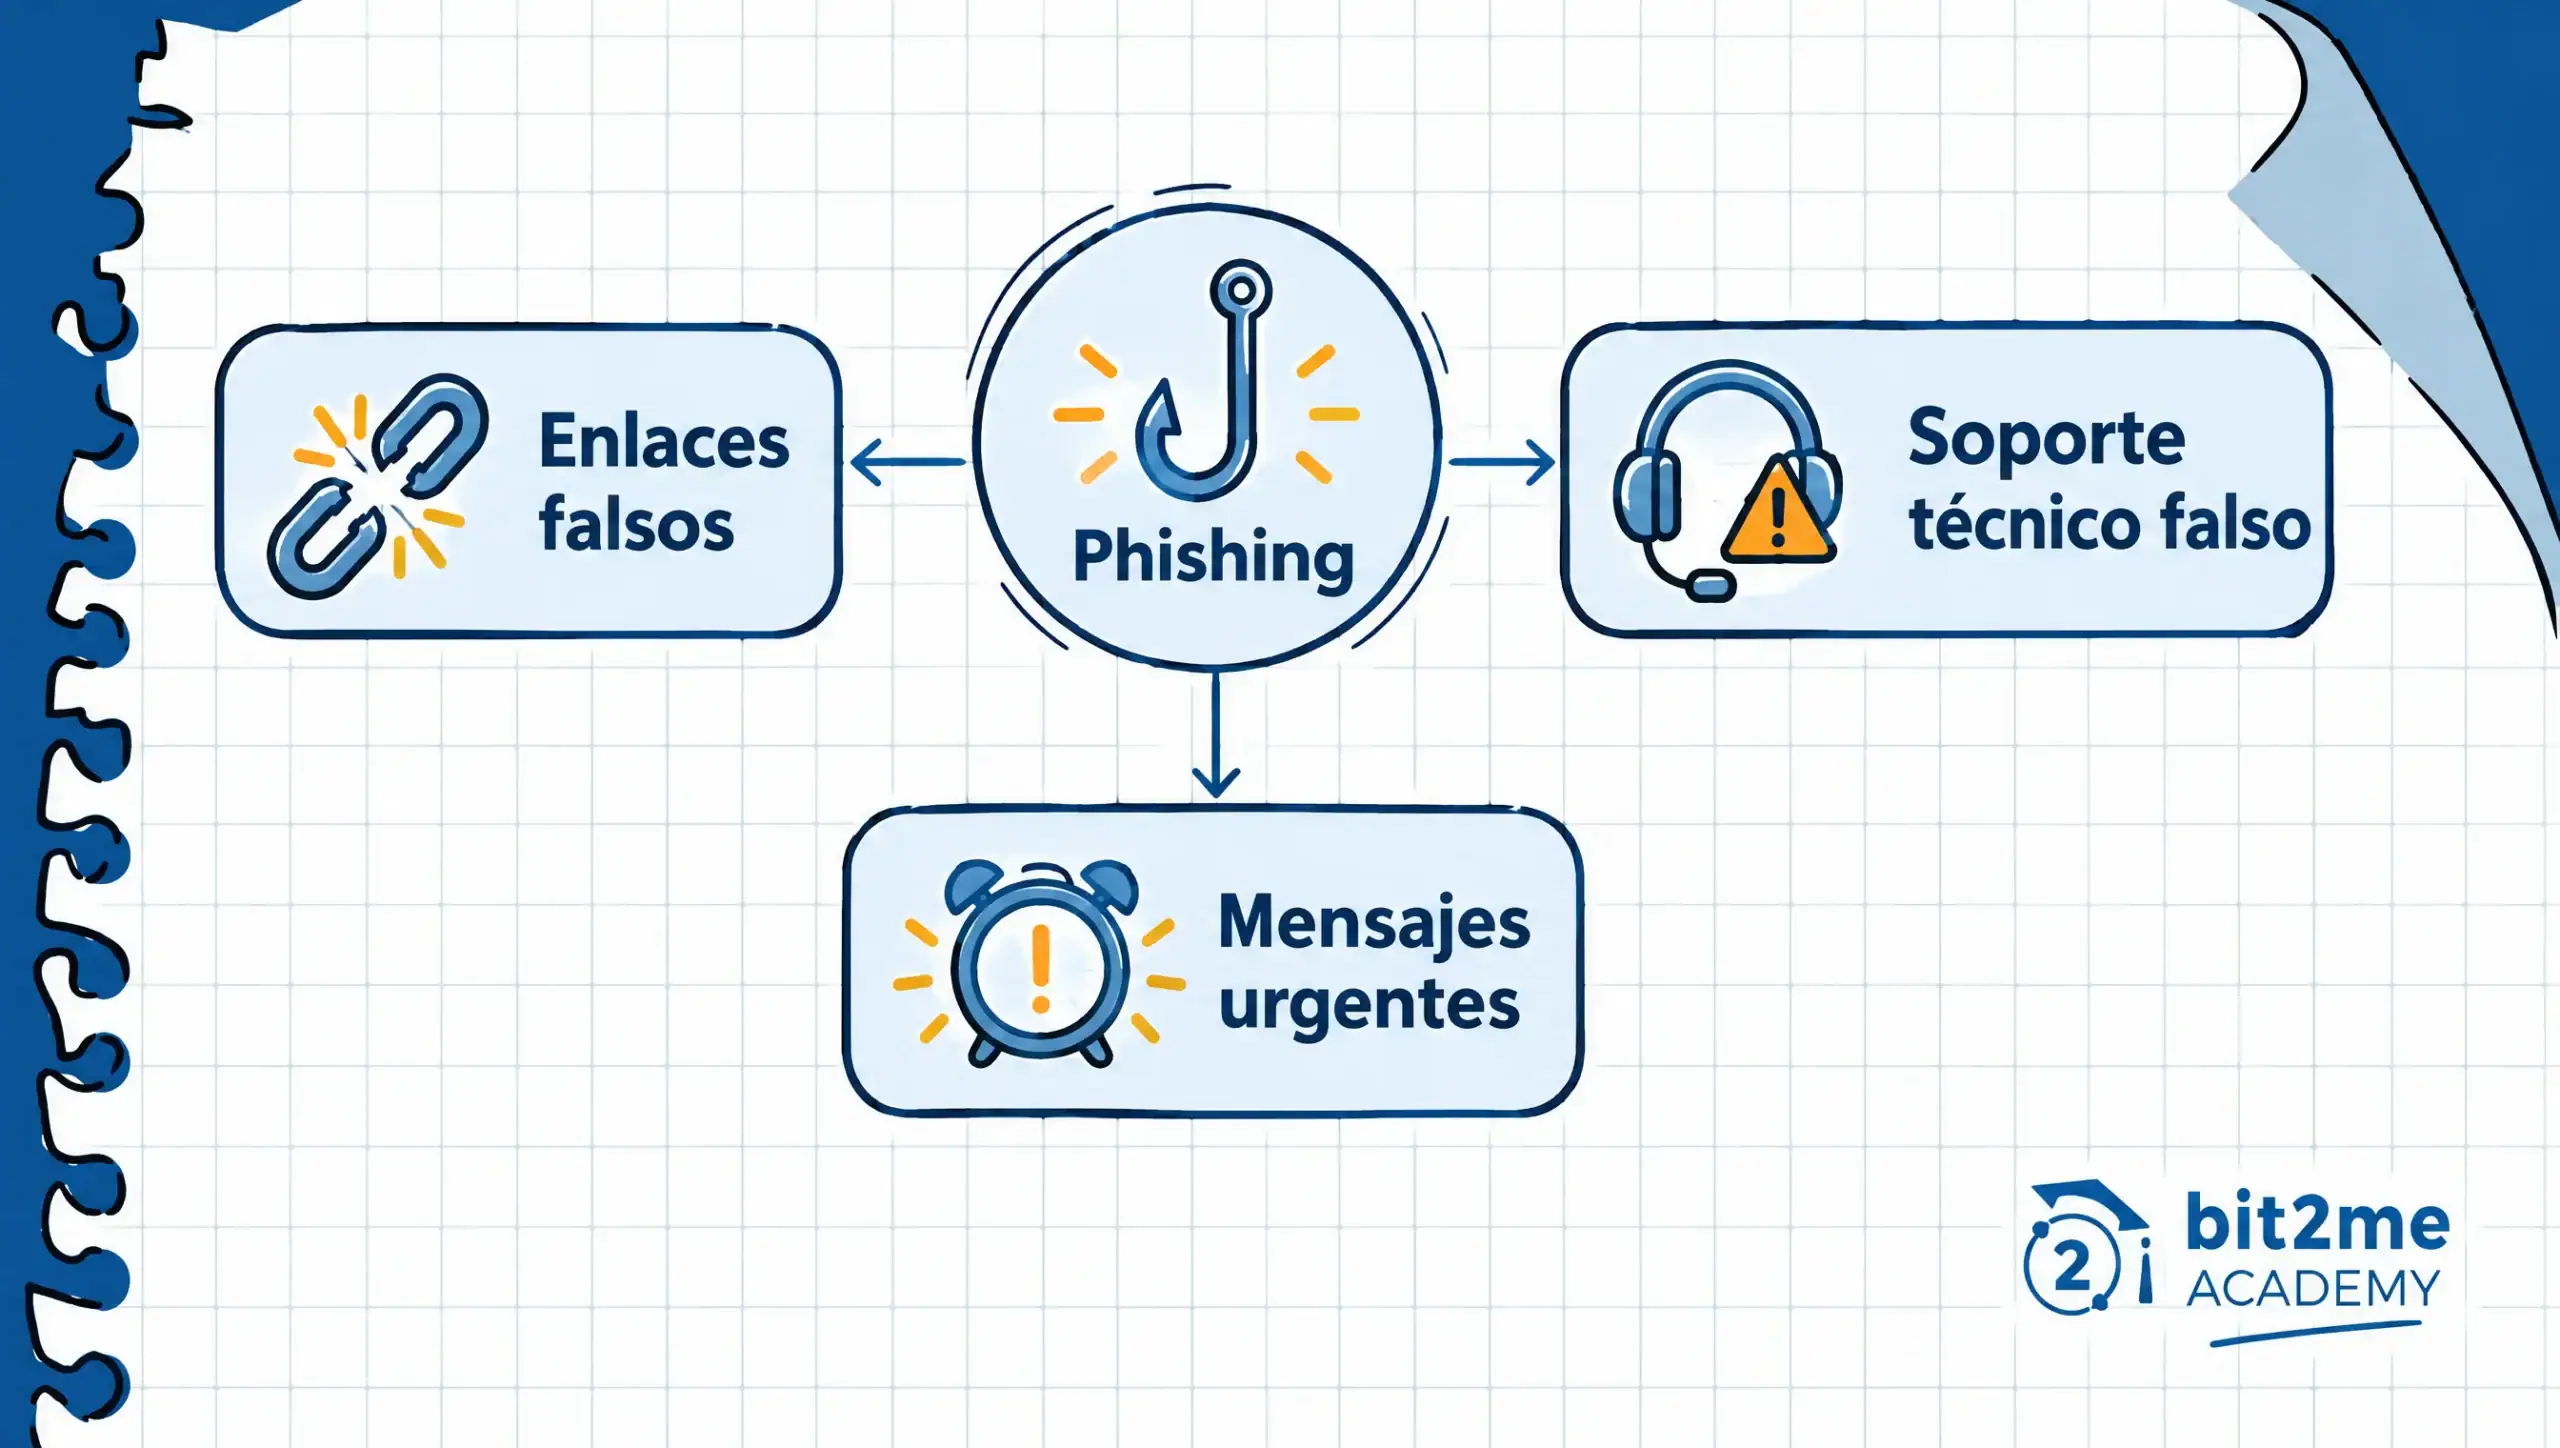
imparare a Evita le truffe legate alle criptovalute Iniziate riconoscendo i tre schemi di phishing più comuni che prendono di mira gli utenti con esperienza nel settore. Nessuno dei tre richiede conoscenze tecniche per essere individuato, solo un attimo di riflessione prima di agire.
Link falsi che imitano il tuo exchange o il tuo portafoglio. Solitamente arrivano tramite email, SMS o persino annunci sui social media, con un dominio molto simile a quello ufficiale, ma con una sola lettera diversa, un trattino in più o un'estensione differente. La landing page può essere praticamente identica all'originale, quindi l'unica difesa affidabile non è quella di guardare il design, ma l'URL esatto.
Assistenza tecnica fasulla. Si manifesta nei commenti sui social media, sotto post reali sulla piattaforma, nei gruppi di messaggistica o persino per telefono, con il truffatore che si spaccia per un operatore. Il loro obiettivo è quasi sempre lo stesso: convincerti a condividere la tua password, la tua frase di recupero o a installare un programma di accesso remoto "per risolvere un problema" che in realtà non esiste.
Messaggi urgenti che richiedono la frase di recupero o le credenziali. Queste truffe combinano la pressione del tempo ("il tuo account verrà sospeso tra 24 ore") con la presunta necessità di "verificare" il tuo portafoglio inserendo la tua frase di recupero in un modulo. Nessuna piattaforma affidabile richiede quella frase per verificare alcunché, e l'urgenza artificiale è, di per sé, il segnale d'allarme più evidente dell'intero messaggio.
Come ci ricorda la comunicazione di sicurezza stessa, Bit2MeNessun team legittimo ti chiederà mai la frase di recupero completa o la password tramite chat, e-mail o telefono, in nessuna circostanza. Quando un messaggio unisce urgenza e richiesta di dati sensibili, la reazione corretta non è rispondere immediatamente, ma verificare attentamente.
Verificate sempre l'URL ufficiale prima di inserire le vostre credenziali.
La maggior parte dei tentativi di phishing si basa su un singolo momento: l'istante in cui inserisci nome utente e password su una pagina che non è quella che credi. Controllare l'URL prima di digitare qualsiasi cosa in un modulo di accesso riduce questo rischio praticamente a zero, e ci vogliono meno di cinque secondi per farlo.
La regola più semplice è non accedere mai al proprio exchange cliccando su un link ricevuto via email, SMS o social media, per quanto convincente possa sembrare il messaggio. È preferibile digitare l'indirizzo direttamente nel browser o utilizzare un segnalibro salvato in precedenza, quando si è certi di trovarsi sulla pagina corretta.
Prima di inserire le credenziali, verifica tre cose nella barra degli indirizzi: che il dominio sia esattamente quello ufficiale, senza lettere modificate o caratteri aggiunti; che la connessione utilizzi l'icona del lucchetto di sicurezza; e che non siano presenti sottodomini sospetti inseriti prima del nome reale della piattaforma. Questi tre controlli, eseguiti insieme, richiedono solo pochi secondi e prevengono un gran numero di tentativi di phishing ai danni degli utenti di criptovalute.
Precauzioni da adottare quando si utilizza il Wi-Fi pubblico per gestire le proprie criptovalute.
Connettere il telefono o il computer a una rete Wi-Fi pubblica, come quelle degli aeroporti, dei bar o degli hotel, è comodo, ma comporta un rischio specifico quando lo si fa per accedere al proprio exchange o wallet. Queste reti spesso non dispongono di una crittografia adeguata o possono essere contraffatte da una rete falsa con un nome quasi identico a quello legittimo, progettata per intercettare il traffico di chi si connette.
Se devi controllare il tuo conto mentre sei fuori casa, l'opzione più sicura è utilizzare la tua connessione dati mobile anziché il Wi-Fi pubblico, perché in questo modo la connessione non si basa su una rete condivisa con sconosciuti. Quando il Wi-Fi pubblico è l'unica opzione disponibile, l'utilizzo di una VPN (rete privata virtuale) affidabile aggiunge un ulteriore livello di crittografia che rende molto più difficile intercettare il tuo traffico.
C'è una semplice regola da seguire sempre, che si utilizzi una VPN o meno: non inserire mai la frase di recupero né completare transazioni sensibili nel proprio portafoglio non custodiale mentre si è connessi a una rete che non si controlla. Aspettare di essere connessi a una rete fidata costa poco ed elimina completamente questo specifico rischio.
Le migliori pratiche da seguire se si utilizza un portafoglio hardware.
Se hai già effettuato il passo di conservare alcuni dei tuoi asset crittografici in un portafoglio hardware—un dispositivo fisico dedicato esclusivamente per firmare transazioni senza esporre le tue chiavi private Per quanto riguarda internet, esistono diverse abitudini che moltiplicano tale protezione aggiuntiva. Il dispositivo stesso costituisce una barriera efficace, ma solo se utilizzato correttamente.
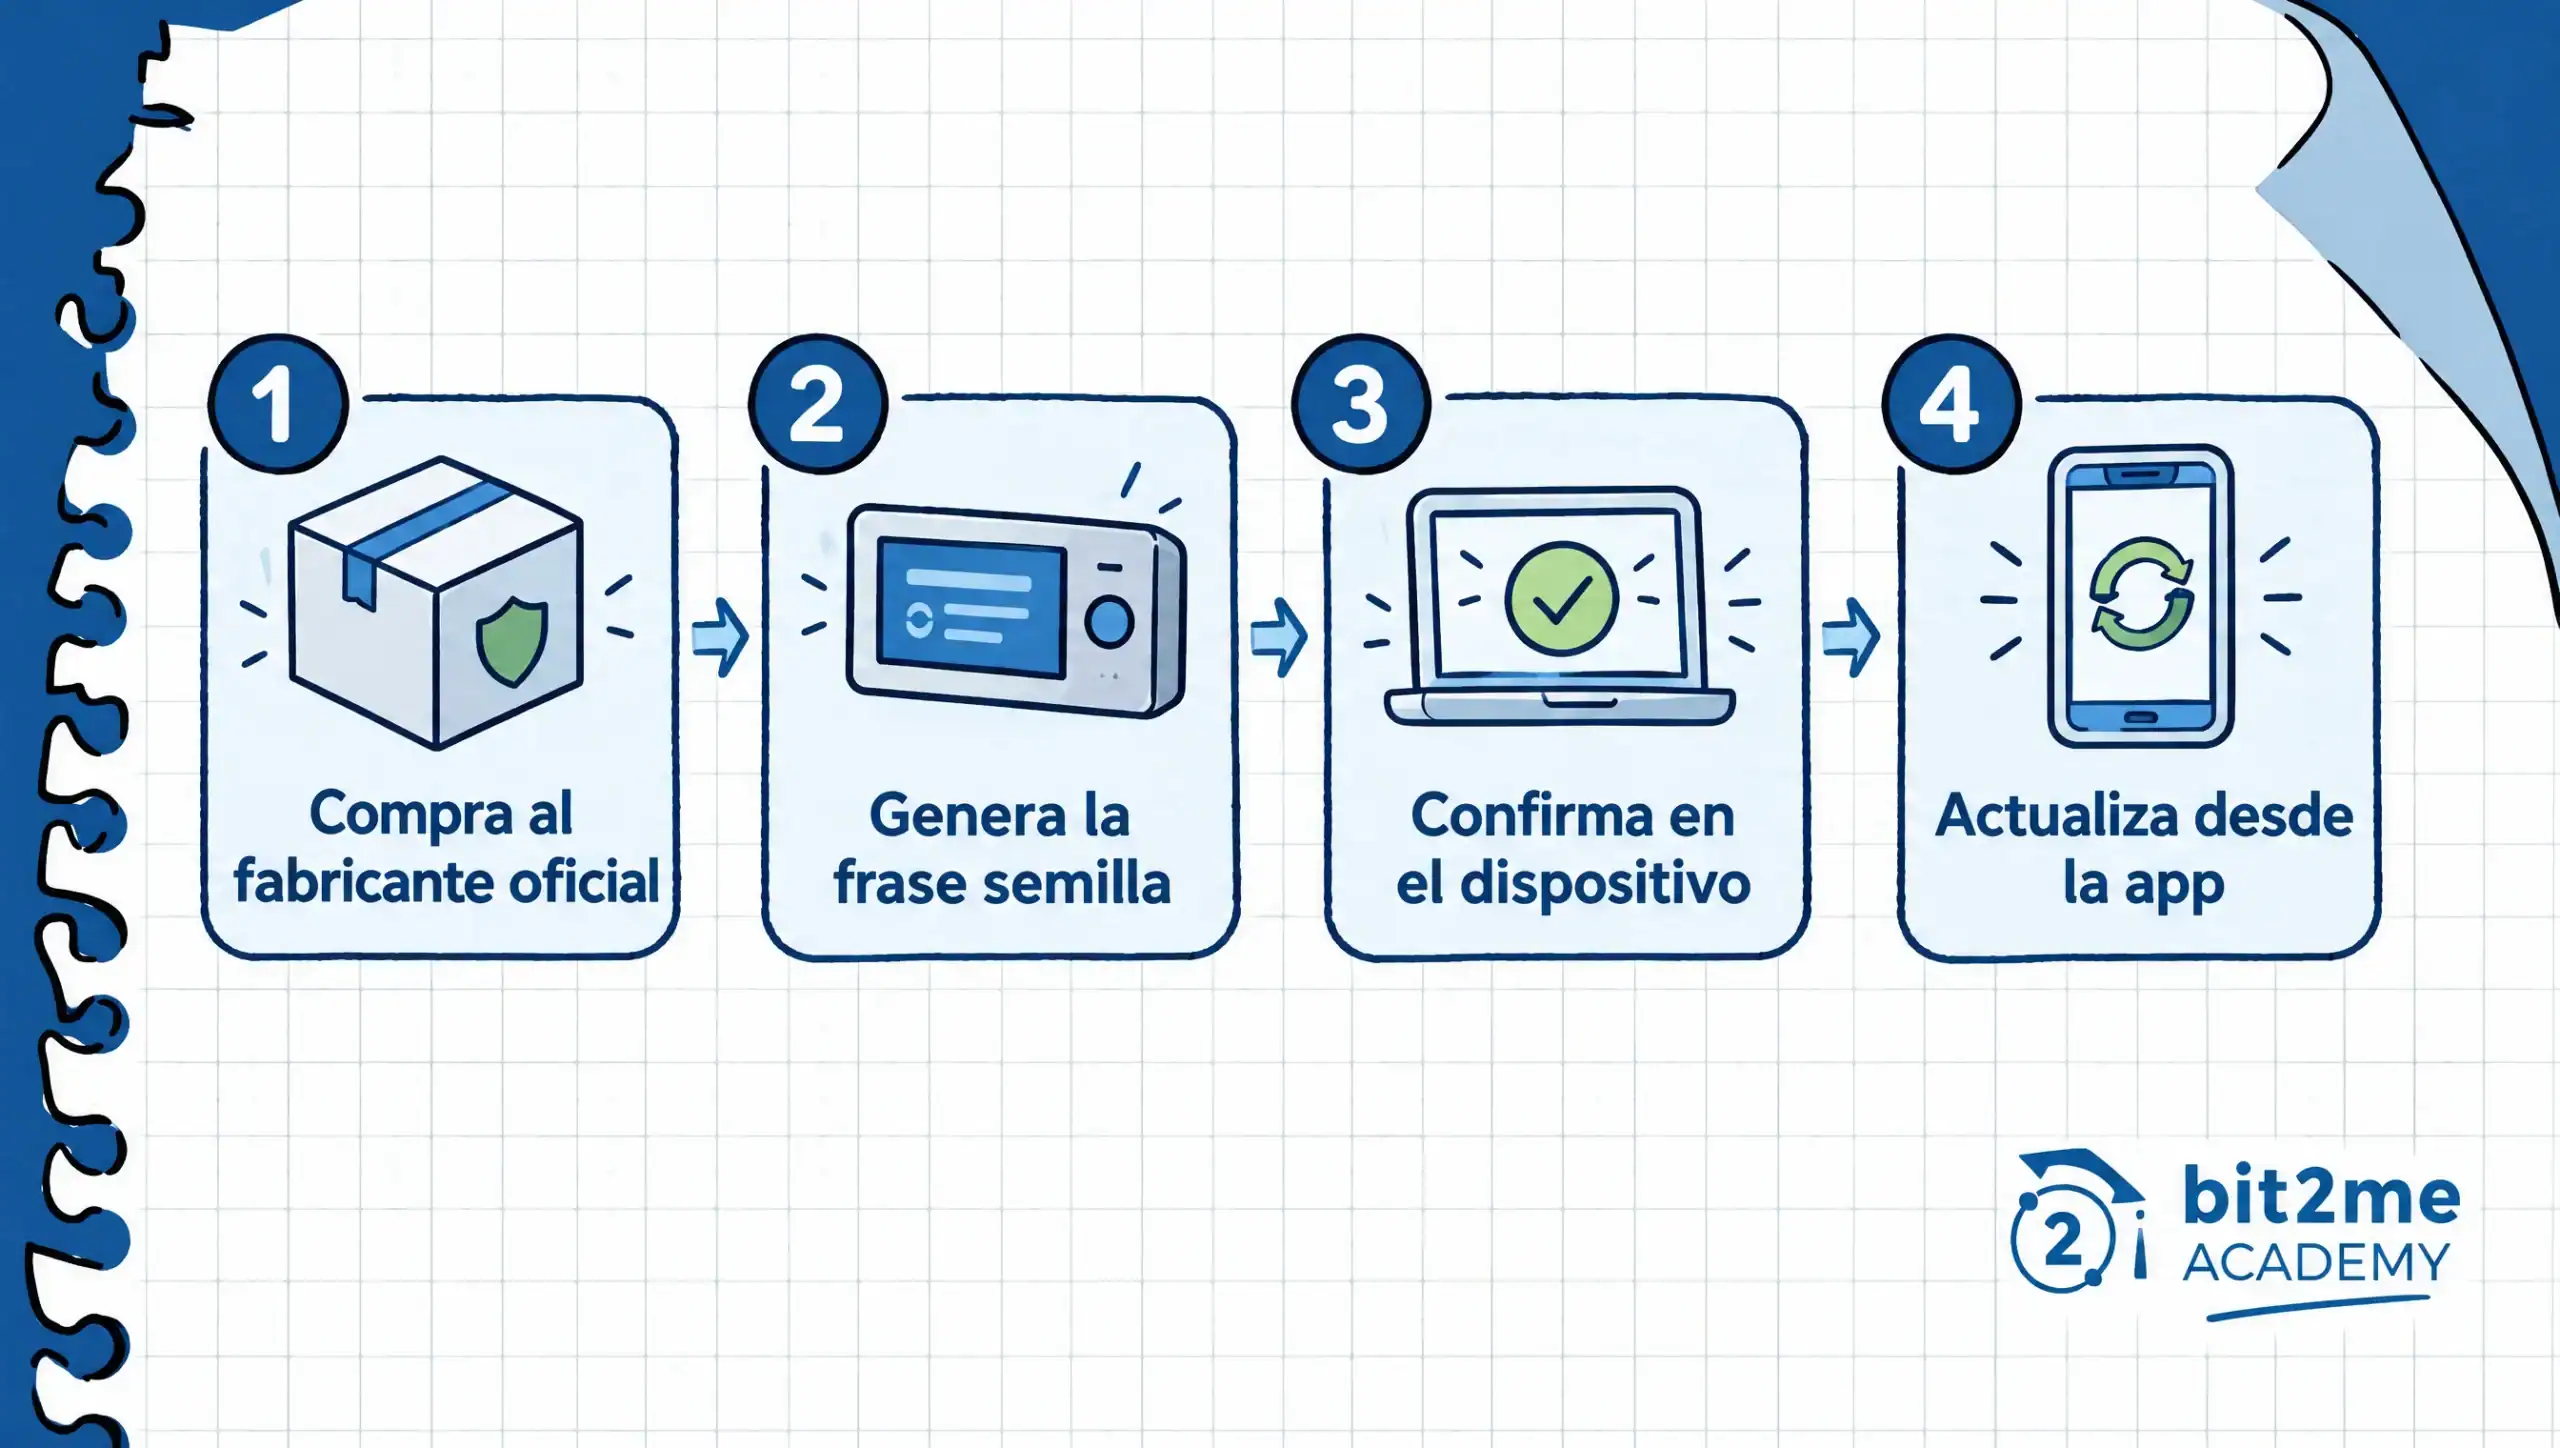
Acquistate sempre il dispositivo direttamente dal produttore ufficiale o da un distributore autorizzato, mai di seconda mano o da un venditore senza garanzie verificabili. Un dispositivo manomesso prima di arrivare a voi potrebbe sembrare nuovo e funzionare normalmente, ma in realtà potrebbe divulgare informazioni in background, un problema che un utente senza strumenti tecnici difficilmente riuscirebbe a rilevare a occhio nudo.
Al primo utilizzo, genera tu stesso la frase di recupero dal dispositivo e verifica che sia lo schermo hardware, e non quello del tuo telefono cellulare o del computer collegato, a confermare ogni indirizzo e importo prima di firmare una transazione. È proprio questa schermata separata che protegge la transazione anche se il computer collegato è infetto da malware.
Mantieni aggiornato il firmware del tuo dispositivo esclusivamente tramite l'app ufficiale del produttore e diffida di qualsiasi aggiornamento che arrivi tramite altri canali o che ti chieda di inserire la frase di recupero su un computer per "sincronizzare" il dispositivo. Questo passaggio non è mai necessario in un processo di aggiornamento legittimo.
Elenco di citazioni: misure essenziali per proteggere le tue criptovalute
Riassunte in un unico blocco, queste sono le misure di sicurezza più importanti per le criptovalute che puoi implementare oggi, ordinate dalla più semplice alla più avanzata:
- Salva la tua frase di recupero su carta o metallo, mai nel cloud, via email o come screenshot.
- Attiva l'autenticazione a due fattori (2FA) tramite un'app di autenticazione anziché tramite SMS su tutte le piattaforme che lo supportano.
- Conserva i tuoi codici di recupero 2FA in un luogo sicuro quanto la tua frase di recupero.
- Digita sempre l'URL del tuo exchange manualmente o tramite un segnalibro, mai utilizzando un link ricevuto.
- Prima di inserire qualsiasi credenziale, verifica che il dominio sia corretto e che l'icona del lucchetto di sicurezza sia presente.
- Diffidate di qualsiasi messaggio urgente che richieda la vostra frase di recupero, la vostra password o l'installazione di software da remoto.
- Ricorda che nessun supporto tecnico legittimo ha bisogno di conoscere la tua frase di recupero per poterti aiutare.
- Evitate di utilizzare il vostro portafoglio o la piattaforma di scambio tramite Wi-Fi pubblico; usate la connessione dati mobile o una VPN affidabile.
- Acquista il tuo portafoglio hardware esclusivamente dal produttore ufficiale e aggiorna il firmware solo tramite l'app ufficiale.
- Controlla periodicamente i dispositivi e le sessioni attive collegati al tuo account dal pannello di sicurezza.
Nessuna di queste dieci misure sostituisce le altre; si rafforzano a vicenda. Implementarne anche solo la metà riduce il rischio, ma è la combinazione completa che chiude davvero le vie più comuni di perdita di fondi.
Cosa fare se sospetti che il tuo account o il tuo portafoglio siano stati compromessi
Agire tempestivamente fa la differenza quando qualcosa non quadra: un login che non riconosci, una notifica di una transazione che non hai effettuato o il sospetto di aver inserito la tua frase di recupero nel posto sbagliato. Il primo passo è sempre lo stesso, indipendentemente dalla causa precisa.
Cambia immediatamente la password del tuo account di scambio e controlla il pannello di sicurezza per verificare quali dispositivi e sessioni hanno accesso attivo, chiudendo quelli che non riconosci. Se sospetti che la tua frase di recupero sia stata compromessa, la raccomandazione di sicurezza è di trattarla come tale senza attendere conferma: crea un nuovo portafoglio, genera un backup separato e trasferisci le tue criptovalute a quel nuovo indirizzo il prima possibile.
Contattate inoltre l'assistenza ufficiale della vostra piattaforma attraverso i canali verificati presenti sul loro sito web, evitando di rispondere a messaggi sospetti che potrebbero essere la causa del problema. Minore è il tempo che intercorre tra il sospetto e la reazione, minore sarà il rischio effettivo per i vostri fondi.
Se non hai già un account su una piattaforma che ti permette di applicare questi controlli fin dal primo giorno (autenticazione a due fattori con un'app di autenticazione, avvisi di accesso e dashboard delle sessioni attive), puoi creare il tuo account su Bit2Me e costruisci le tue abitudini di sicurezza fin dal momento in cui acquisti i tuoi primi asset crittografici, invece di aspettare che un evento spaventoso ti costringa ad apprenderle in fretta.
Domande frequenti su come proteggere le proprie criptovalute
Qual è la misura più importante che posso adottare per proteggere le mie criptovalute?
Nessuna singola misura è sufficiente da sola, ma proteggere la frase di recupero del tuo portafoglio non custodial e abilitare l'autenticazione a due fattori (2FA) con un'app di autenticazione sul tuo exchange sono i due pilastri su cui si fonda tutta la tua sicurezza. Senza questi due elementi, qualsiasi altra precauzione perde gran parte della sua efficacia.
Come posso capire se un messaggio che ho ricevuto è un tentativo di phishing?
Presta attenzione se la piattaforma combina un senso di urgenza artificiale, come la minaccia di sospensione o una scadenza ravvicinata, con la richiesta di dati sensibili come la password o la frase di recupero. Nessuna piattaforma legittima richiede queste informazioni tramite chat, e-mail o telefono, quindi questa combinazione è di per sé un campanello d'allarme.
Perché si consiglia un'app di autenticazione anziché gli SMS?
Poiché i messaggi SMS possono essere intercettati tramite lo scambio di SIM, una tecnica che consiste nel trasferire il tuo numero su un'altra scheda SIM senza il tuo permesso, un'app di autenticazione genera il codice direttamente sul tuo dispositivo senza dipendere dalla rete telefonica, eliminando questa specifica vulnerabilità.
È sicuro accedere al mio conto di scambio da una rete Wi-Fi di un aeroporto o di un bar?
Non è l'opzione più sicura, perché queste reti potrebbero non disporre di una crittografia adeguata o essere contraffatte da una rete falsa con un nome simile. Se hai bisogno di accedere a Internet quando sei fuori casa, è preferibile utilizzare la connessione dati mobile o una VPN affidabile anziché il Wi-Fi pubblico.
Cosa devo fare se penso di aver inserito la mia frase di recupero su un sito falso?
Consideralo immediatamente compromesso, senza attendere la conferma dell'accaduto. Crea un nuovo portafoglio, genera un backup separato e trasferisci le tue criptovalute a questo nuovo indirizzo il prima possibile.
Come faccio a verificare di trovarmi sul sito web ufficiale della mia borsa valori prima di effettuare l'accesso?
Digita l'indirizzo direttamente nel browser oppure utilizza un segnalibro che hai salvato; non utilizzare mai un link ricevuto via e-mail o SMS. Verifica che il dominio sia esattamente quello ufficiale, senza alcuna modifica alle lettere, e che il link visualizzi l'icona del lucchetto, che indica un sito sicuro.
Ho bisogno di un portafoglio hardware se ho già l'autenticazione a due fattori (2FA) abilitata sul mio exchange?
Si tratta di livelli di sicurezza distinti che proteggono aspetti diversi: l'autenticazione a due fattori (2FA) protegge l'accesso al tuo account sulla piattaforma, mentre un portafoglio hardware protegge la firma delle transazioni offline se gestisci autonomamente le tue chiavi. Molti utenti li combinano entrambi a seconda della percentuale di criptovalute che detengono in custodia.
Qual è la differenza tra proteggere il mio conto di scambio e proteggere il mio portafoglio non custodiale?
Proteggere il tuo account di scambio implica rafforzare l'accesso (password, autenticazione a due fattori, sessioni attive), aspetti che la piattaforma monitora costantemente. La protezione di un portafoglio non custodiale dipende esclusivamente da te, poiché la tua frase di recupero è l'unica chiave e nessuna azienda può recuperarla per te.
Come posso evitare le truffe legate alle criptovalute che si spacciano per assistenza tecnica?
Ricorda che nessun team di supporto legittimo ti chiederà mai la password, la frase di recupero o ti obbligherà a installare software di accesso remoto per "risolvere" un problema. Contatta sempre l'assistenza tramite i canali ufficiali verificati sul sito web della piattaforma e non rispondere mai alla persona che ti ha contattato per prima senza preavviso.
Qual è lo stato attuale delle truffe di phishing che prendono di mira gli utenti di criptovalute?
I tentativi di phishing continuano a evolversi in termini di sofisticazione, con siti web che imitano scambi legittimi con notevole accuratezza visiva e messaggi sempre più personalizzati. La difesa più efficace rimane la stessa, indipendentemente da come si evolve la tecnica: verificare l'URL, diffidare dell'urgenza e non condividere mai la frase di recupero o le credenziali complete con nessuno.


«Gli investimenti in criptovalute non sono completamente regolamentati, potrebbero non essere adatti agli investitori al dettaglio a causa dell'elevata volatilità e c'è il rischio di perdere tutti gli importi investiti»
Condividi questo articolo!Continua a imparare
Custodia institucional de criptoactivos: qué exigir a tu proveedor
Qué debe exigir una empresa a su proveedor de custodia institucional criptomonedas: segregación de activos, MiCA/CASP, auditorías y gobernanza de claves.

Dizionario di base per le tue finanze personali
Glossario completo dei termini relativi alla finanza personale e agli investimenti: ETF, fondo, azione, TER, FOGAIN, DCA e altro ancora, con definizioni chiare per i principianti.

Le migliori carte di credito digitali in Europa nel 2026: una guida alla libertà finanziaria nell'era MiCA
Scopri quali sono le migliori carte di credito crittografiche o asset digitali a tua disposizione e perché questo strumento è uno dei più potenti.
ETF de acumulación o distribución: cuál elegir
ETF de acumulación o distribución: compara el tratamiento fiscal de sus dividendos en España y descubre cuál elegir para tu propia estrategia de inversión.