Qué es el slashing y cómo te protege un CASP regulado
Punti essenziali
- Lo slashing è la penalità che un protocollo Proof of Stake applica a un validatore per doppia firma o inattività prolungata, non per un errore dell'utente.
- Il suo scopo è incentivare i validatori a mantenere un'elevata disponibilità e a comportarsi onestamente, proteggendo la sicurezza economica della rete.
- Operare tramite un CASP regolamentato ai sensi del MiCA, con infrastrutture professionali e monitoraggio 24 ore su 24, 7 giorni su 7, può ridurre la probabilità di errori operativi che causano tagli.
- Nessun regolamento elimina completamente il rischio di slashing: rimane un rischio tecnico del protocollo stesso, non qualcosa che la supervisione di un CASP può garantire non accadrà mai.
Lo slashing è la penalità automatica che un protocollo Proof of Stake applica a un validatore che agisce in modo scorretto, detraendo parte della sua quota. Ogni volta che qualcuno delega asset digitali a un validatore per lo staking, questa penalità cessa di essere un dettaglio astratto e diventa una condizione reale dell'attività. Poiché lo staking tramite fornitori regolamentati sta guadagnando terreno rispetto allo staking autogestito, comprendere il ruolo effettivo di un Crypto Asset Service Provider (CASP) nella mitigazione di questo rischio è diventata una domanda ricorrente tra gli utenti. Bit2Me Guadagnare.
Questo articolo spiega con precisione tecnica il meccanismo di penalizzazione (slashing): cosa lo causa, perché la struttura economica delle reti Proof of Stake lo richiede e come la probabilità di subirlo si riduce operando attraverso un'infrastruttura professionale supervisionata dal Regolamento MiCA (UE). Chiarisce inoltre, in modo inequivocabile, cosa un CASP regolamentato non può offrire a fronte di questo rischio. Se avete già familiarità con gli altri rischi legati allo staking (liquidità, controparte, protocollo e volatilità), questa guida integra le vostre conoscenze concentrandosi sul meccanismo di penalizzazione più citato e meno compreso del settore.
Nell'ambito del quadro normativo dell'Unione Europea, il Regolamento (UE) MiCA (Mercati delle criptovalute), in vigore dal 2024, stabilisce gli obblighi di autorizzazione e vigilanza che i fornitori di servizi di criptovalute (CASP) che offrono servizi di staking ai propri utenti devono rispettare. BITCOINFORME, PSC, SL, che opera con il nome commerciale di Bit2Me, è un fornitore di servizi di criptovalute autorizzato e regolamentato dalla Commissione Nazionale del Mercato dei Valori Mobiliari (CNMV) in Spagna, ai sensi dell'articolo 59 del Regolamento MiCA.
Avviso importanteQuesto articolo ha scopo puramente educativo e informativo. Il contenuto non costituisce consulenza finanziaria, legale o fiscale. I servizi relativi alla generazione di ricompense comportano rischi specifici, tra cui il rischio di liquidità, il rischio di controparte, il rischio di garanzia e i termini e le condizioni di ciascun protocollo, che è necessario esaminare attentamente prima di partecipare. Le ricompense passate non sono un indicatore affidabile delle ricompense future.
Corso principale di criptovalute
Livello di baseBit2Me Academy Vi proponiamo un nuovo corso in cui imparerete tutto ciò che c'è da sapere sulle criptovalute più importanti attualmente esistenti.
Empezar ahora ›Che cos'è lo slashing su una rete Proof of Stake?
Lo slashing è un meccanismo codificato direttamente nelle regole di consenso di una rete Proof of Stake (PoS)Quando un validatore viola queste regole, solitamente firmando due volte i blocchi o rimanendo offline per un periodo prolungato, il protocollo stesso riduce automaticamente parte della quota bloccata come garanzia. Non c'è nessun individuo o comitato che decide caso per caso: il software rileva la violazione e applica la penalità secondo regole predefinite e pubblicamente disponibili.
Questa sanzione colpisce direttamente il validatore, ma può avere ripercussioni anche su coloro che gli hanno delegato asset digitali, poiché la quota delegata può essere ridotta di conseguenza. Ciò rende la scelta del validatore o del fornitore una decisione con reali conseguenze economiche. L'entità della sanzione varia: alcune reti applicano penalità minime per infrazioni minori, mentre altre impongono riduzioni severe per comportamenti chiaramente fraudolenti.
È importante distinguere lo slashing da altri meccanismi che sembrano simili ma non lo sono. Il periodo di svincolo è semplicemente il periodo di attesa per il prelievo dei fondi e non implica una perdita di stake, e la commissione di gestione addebitata da un fornitore non è una penalità di staking: è il costo del servizio, concordato in anticipo e non correlato al comportamento del validatore.
Le due cause tecniche più comuni di taglio
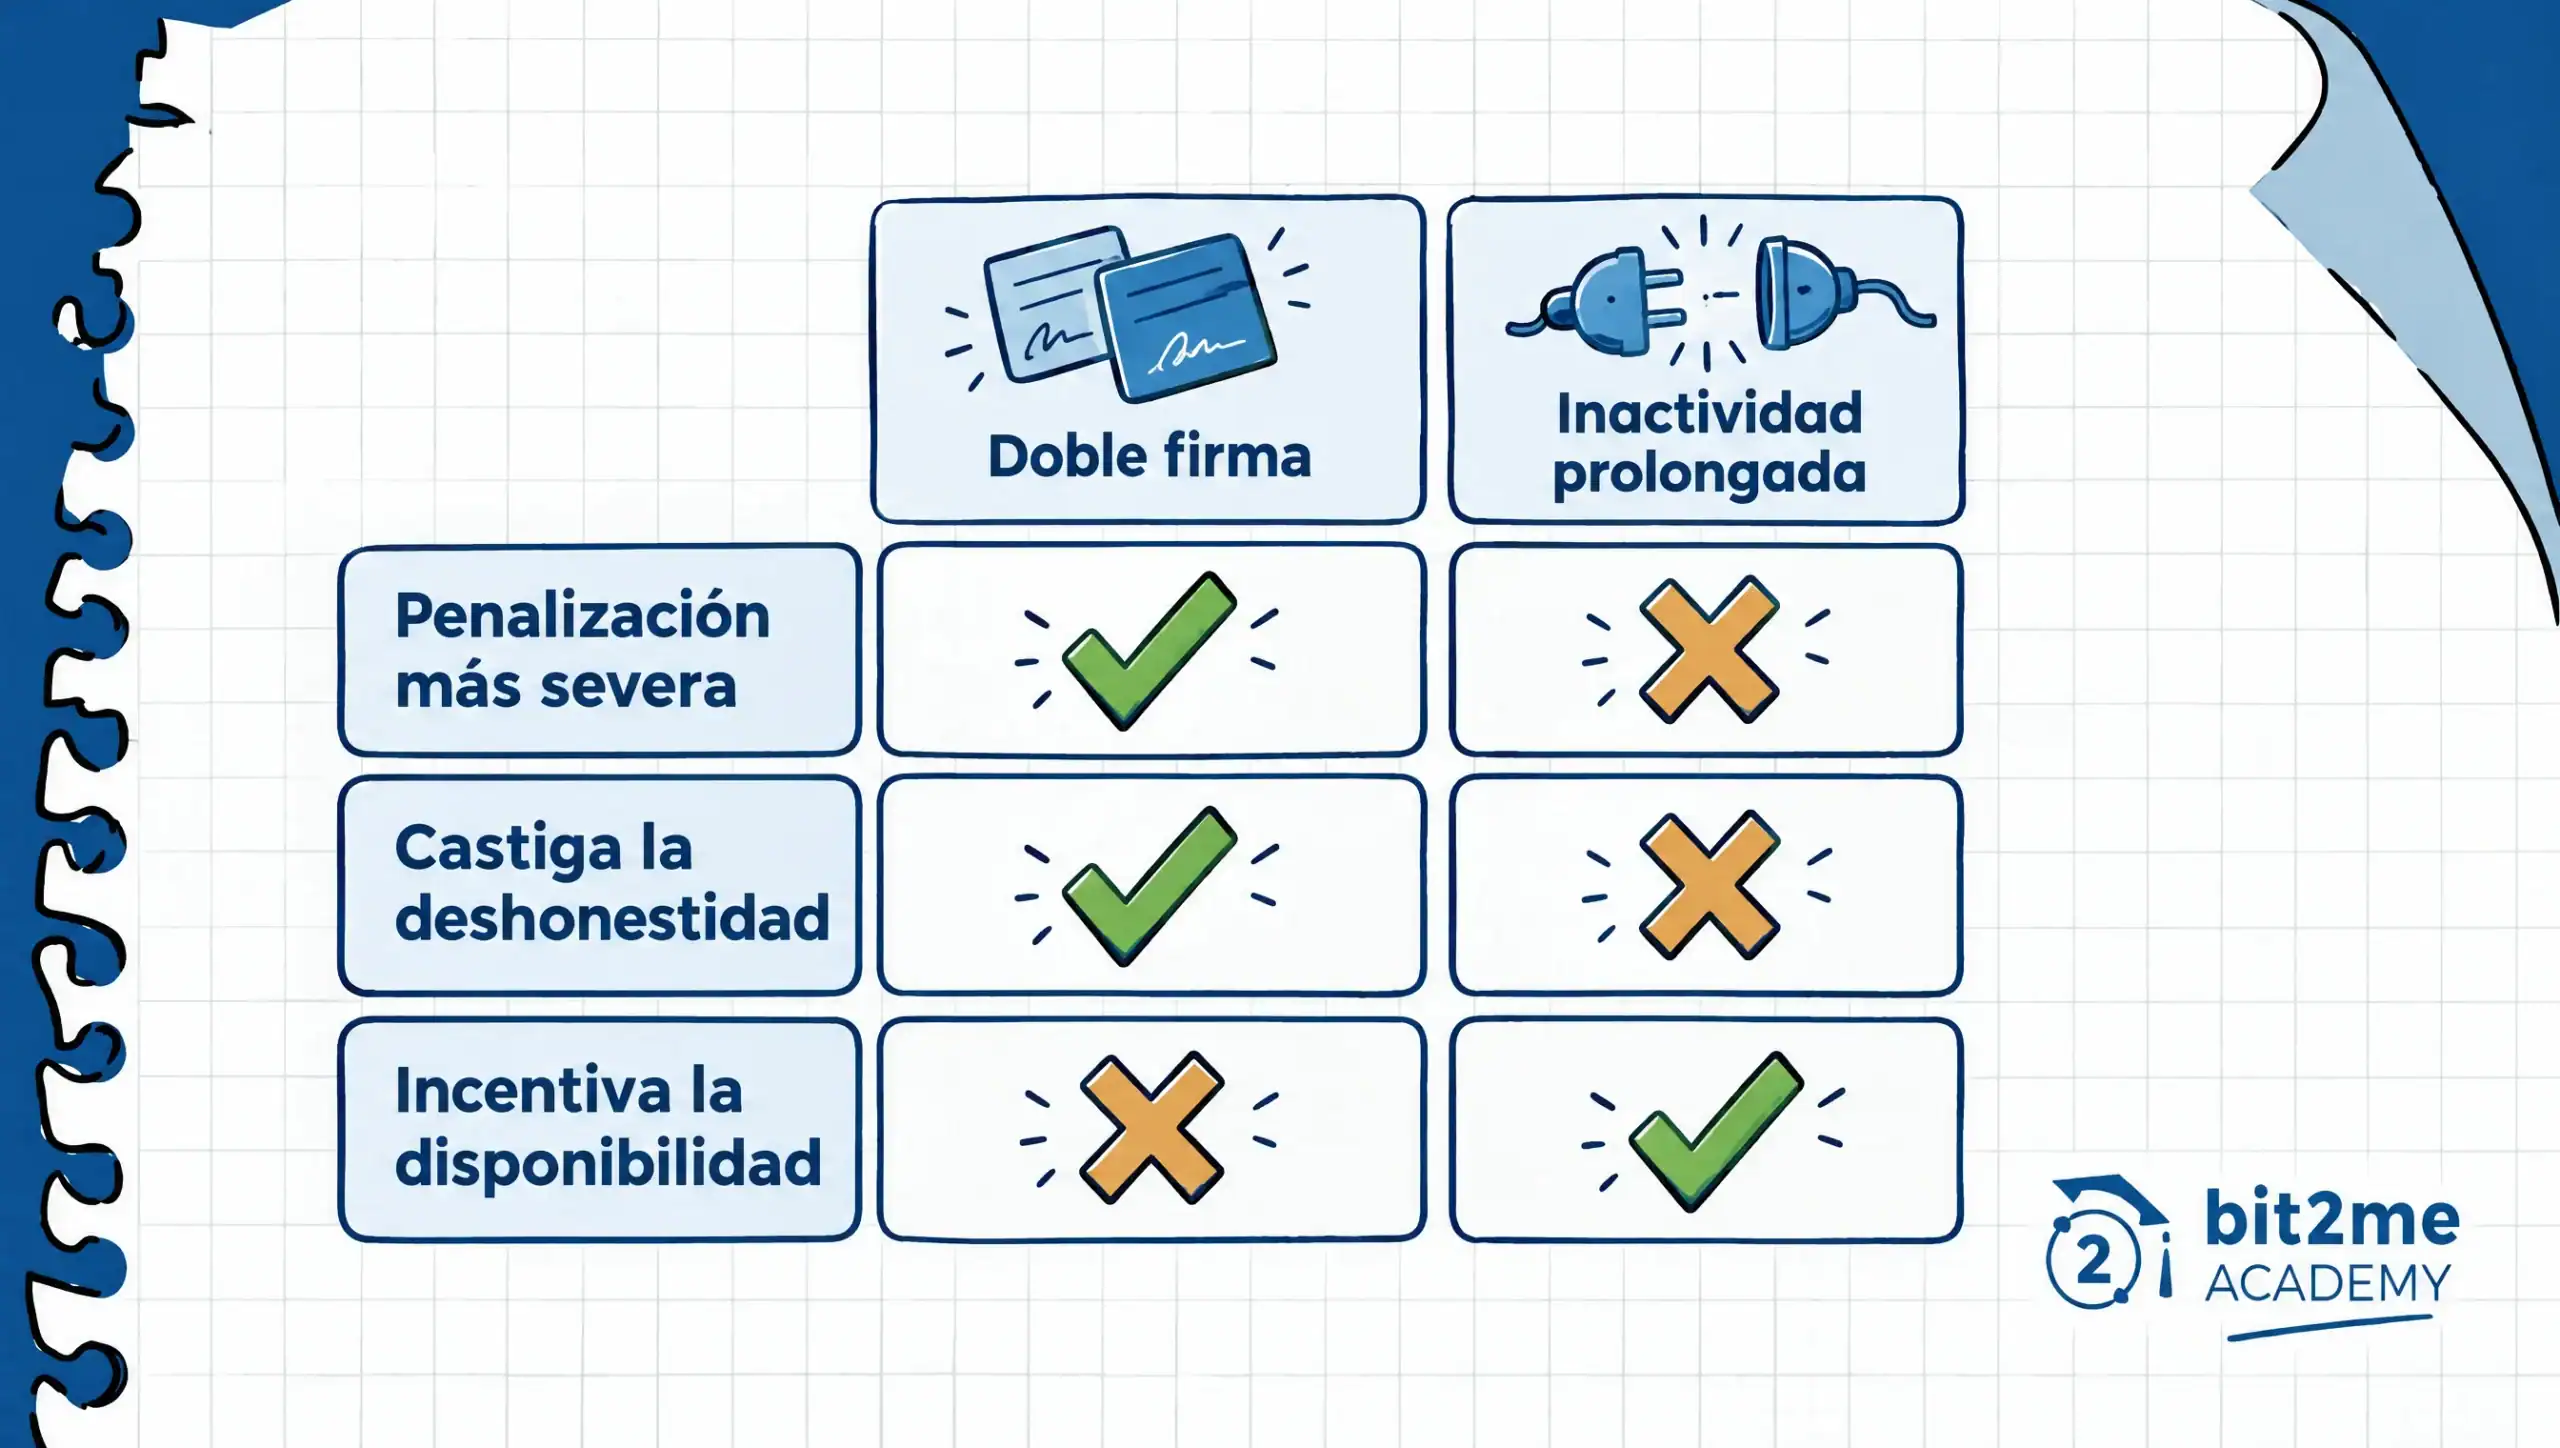
Doppia firma
La doppia firma si verifica quando un validatore firma due blocchi diversi per la stessa posizione nella catena. Le regole di consenso interpretano questo come un tentativo di manipolare la cronologia della rete o, quantomeno, come una grave errata configurazione. Sebbene possa essere di natura malevola, in pratica è più spesso causata da errori operativi: l'esecuzione simultanea dello stesso validatore su due macchine durante una migrazione dell'infrastruttura è una causa comune di doppia firma accidentale. La sanzione per questa violazione è solitamente la più severa in ciascun protocollo, poiché compromette l'integrità della cronologia dei blocchi.
Tempo di inattività prolungato
La seconda causa è l'inattività prolungata, quando un validatore smette di attestare o proporre blocchi per un periodo prolungato. A differenza della doppia firma, questa penalità è solitamente inferiore e mira a incentivare la disponibilità piuttosto che a punire la disonestà. Reti come Ethereum implementano anche il cosiddetto "inactivity leaking", che aumenta gradualmente la penalità se una parte significativa della rete rimane inattiva contemporaneamente, al fine di ripristinare la redditività economica della blockchain.
Entrambe le cause hanno un'origine comune: guasti nell'infrastruttura o nel funzionamento del validatore, non decisioni isolate del delegante. Pertanto, la qualità di tale infrastruttura (ridondanza, monitoraggio, gestione delle chiavi) è la variabile che maggiormente influenza la probabilità effettiva di subire penalità, ancor più della scelta della rete stessa.
Perché esiste lo slashing: l'incentivo economico alla base della progettazione
Lo slashing non è una misura punitiva aggiunta arbitrariamente: è la pietra angolare della sicurezza economica di qualsiasi rete Proof-of-Stake. Un validatore si impegna a mantenere il proprio nodo disponibile e a seguire le regole di consenso in cambio della ricezione delle ricompense di staking; lo slashing è la controparte che conferisce un costo reale a tale impegno in caso di violazione. Senza questa penalità, un validatore potrebbe agire con negligenza o persino con dolo senza subire conseguenze economiche, il che minerebbe la fiducia che è alla base dell'intera rete.
Questo progetto affronta un problema classico del teoria dei giochiCome allineare gli interessi individuali di ciascun validatore con l'interesse collettivo di garantire che la blockchain funzioni senza interruzioni o manipolazioni. Richiedendo a ciascun validatore di bloccare asset digitali come garanzia e penalizzando finanziariamente le condotte scorrette, il protocollo rende l'onestà e l'alta disponibilità la strategia più redditizia per qualsiasi partecipante razionale.
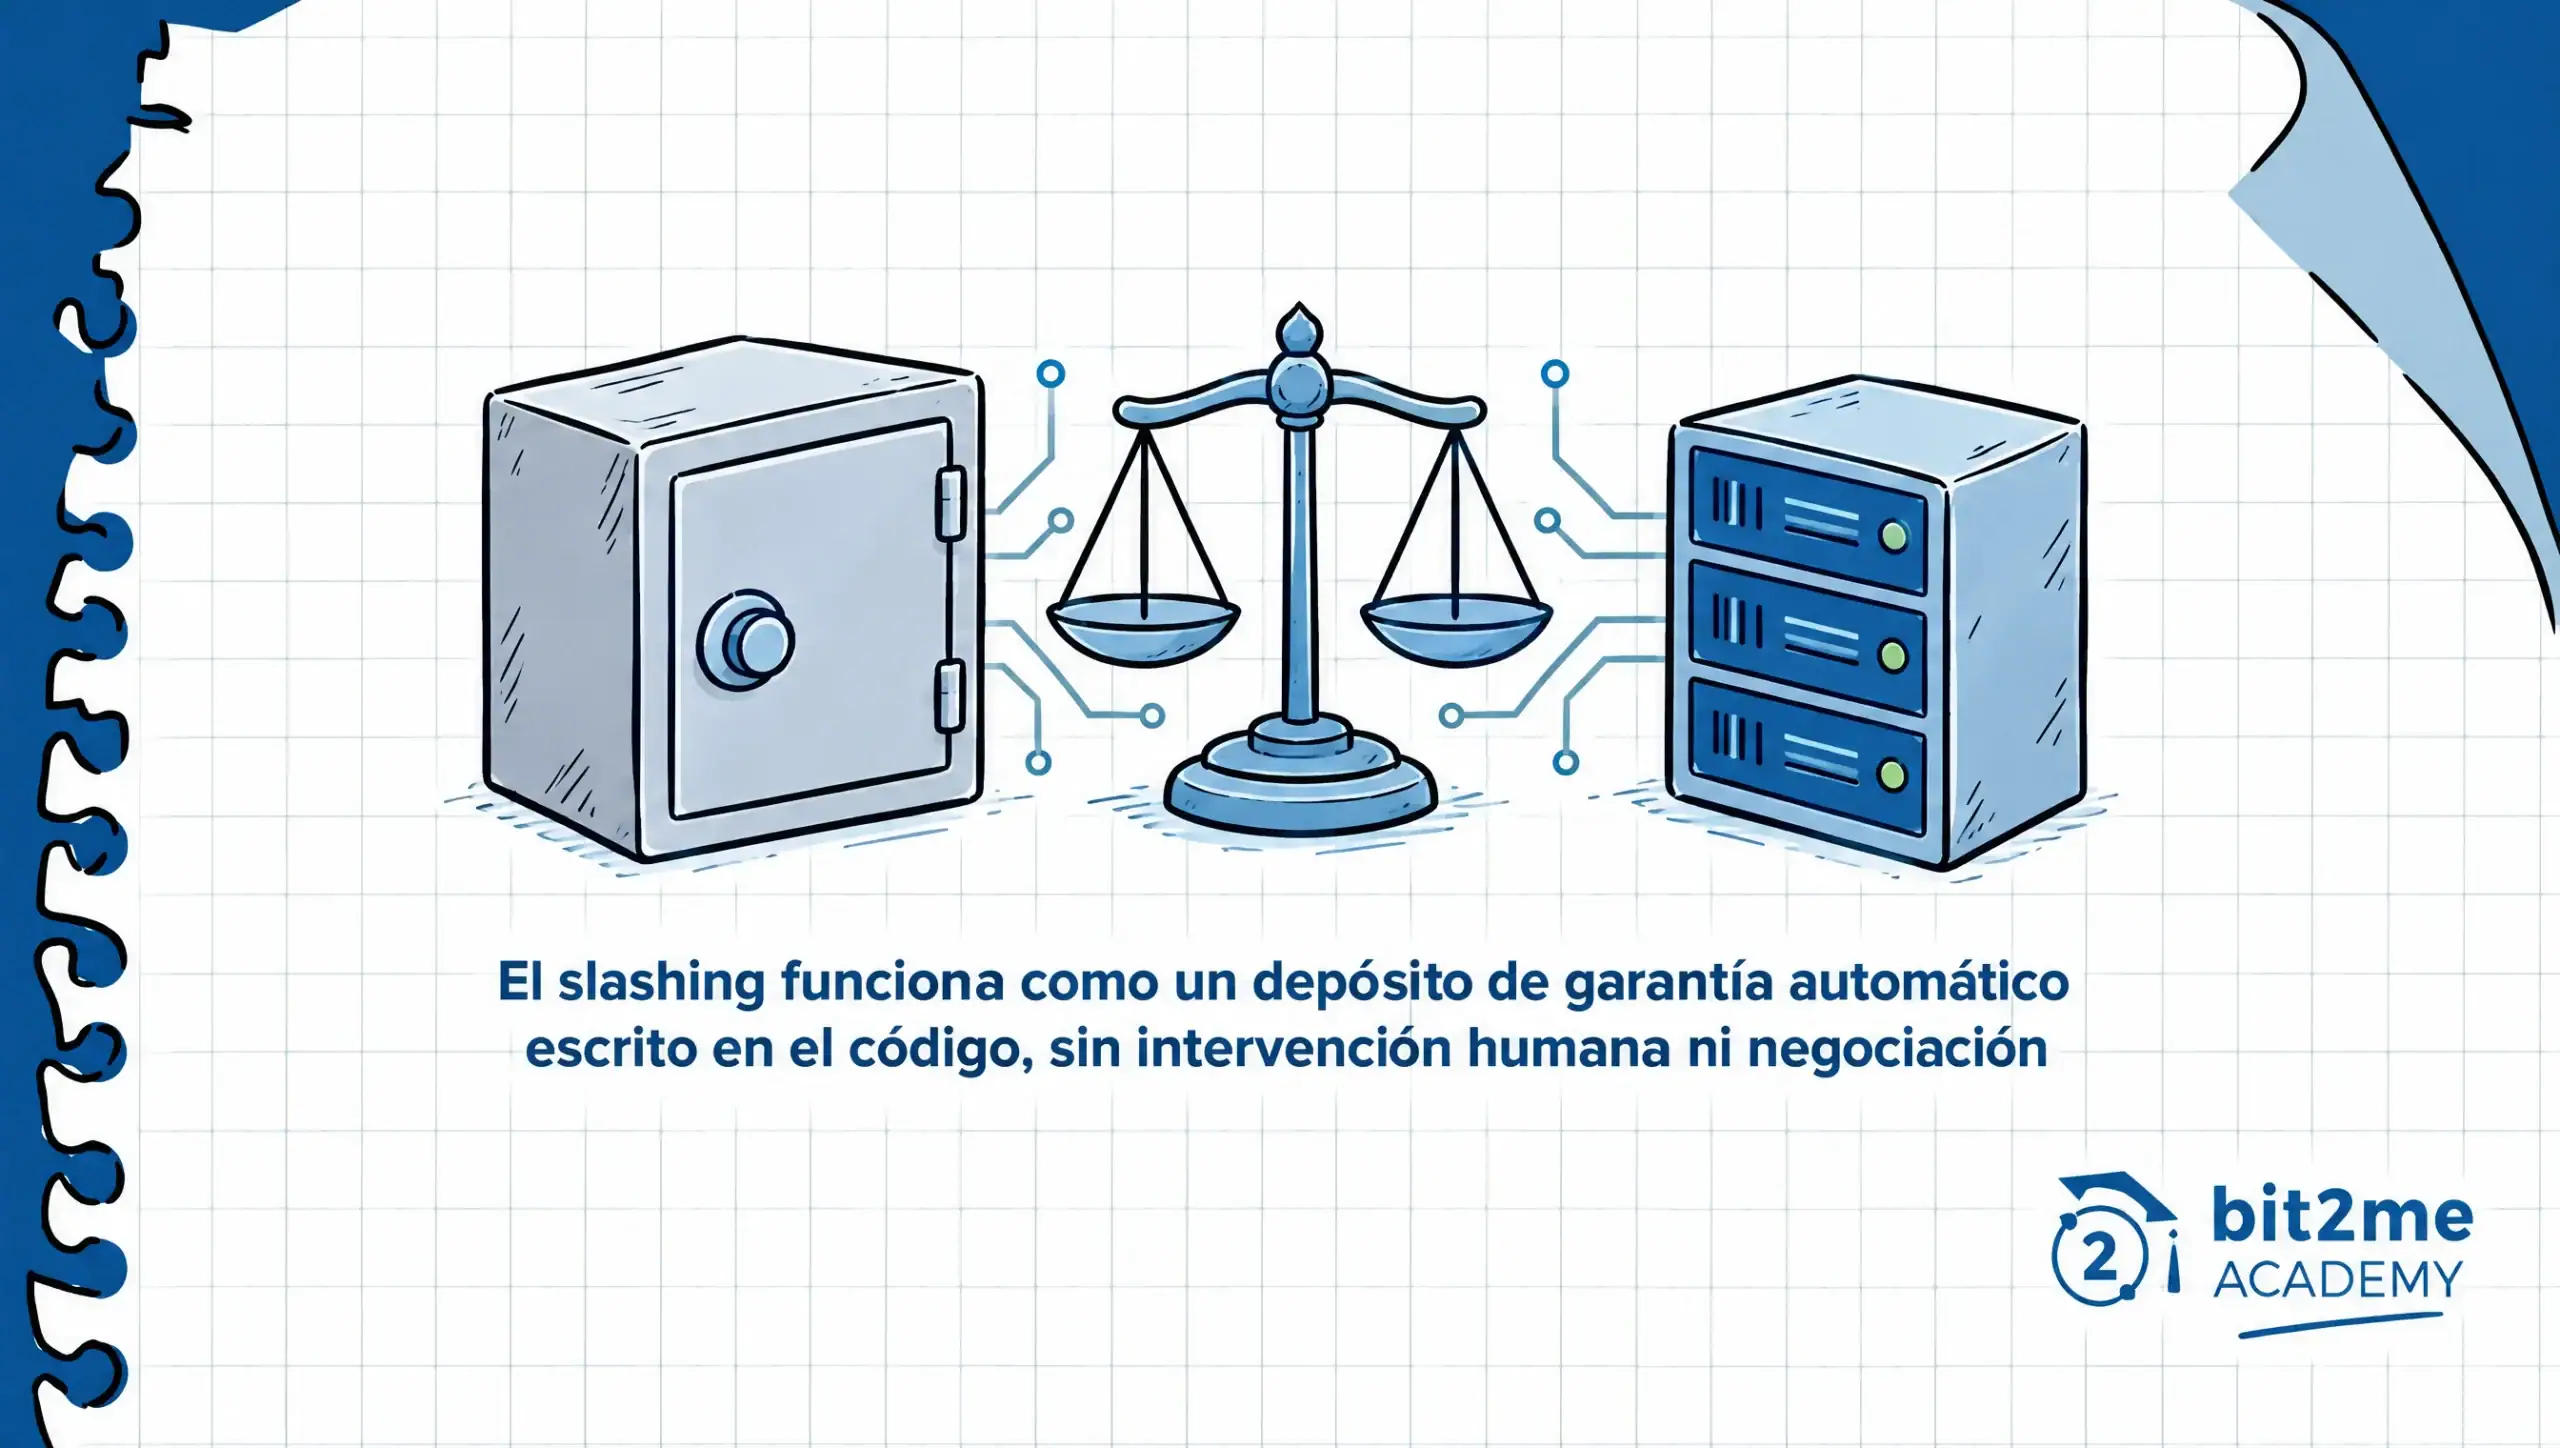
Vista in quest'ottica, la penalità per staking svolge una funzione simile a quella di un deposito a garanzia, con la differenza che la sua esecuzione è automatica e integrata nel codice stesso, senza intervento umano né possibilità di negoziazione. Questa automazione impedisce a qualsiasi fornitore esterno, regolamentato o meno, di modificare i tempi e le modalità di applicazione della penalità per staking: queste regole appartengono alla rete, non all'operatore del validatore.
Che cos'è un CASP e cosa cambia quando si opera tramite un CASP regolamentato?
Un CASP (Crypto-Asset Service Provider) è un'entità autorizzata da un'autorità di regolamentazione competente a fornire servizi relativi ad asset digitali, incluso lo staking, nell'ambito di un quadro di vigilanza definito. Nell'Unione Europea, tale autorizzazione viene concessa in conformità con il regolamento MiCAche impone ai CASP di soddisfare i requisiti di governance, sicurezza operativa, custodia e trasparenza degli utenti. In Spagna, la CNMV È l'autorità competente che autorizza e vigila su questi fornitori.
Operare tramite un CASP regolamentato significa che la selezione e la gestione dei validatori non dipendono più dalle capacità tecniche individuali dell'utente, bensì da un team specializzato soggetto a requisiti di due diligence definiti dalle normative. Ciò non modifica le regole del protocollo blockchain sottostante – nessuna autorizzazione regolamentare può farlo – ma cambia chi gestisce l'infrastruttura che determina se tali regole vengono rispettate o violate. È importante tenere presente questa distinzione prima di presumere che "regolamentato" equivalga automaticamente a "nessun rischio di penalità".
La supervisione prevista da MiCA si concentra sul funzionamento del fornitore – controlli interni, custodia, informazioni sugli utenti e gestione dei conflitti di interesse – e non sulla modifica del meccanismo di consenso di Ethereum, Cosmos o di qualsiasi altra rete Proof-of-Stake (PoS). Tale meccanismo rimane invariato indipendentemente dal coinvolgimento o meno di un Consensus Agreement Support Provider (CASP), il che chiarisce correttamente dove la regolamentazione può e non può avere un impatto.
Come un CASP regolamentato può ridurre la probabilità di errori operativi
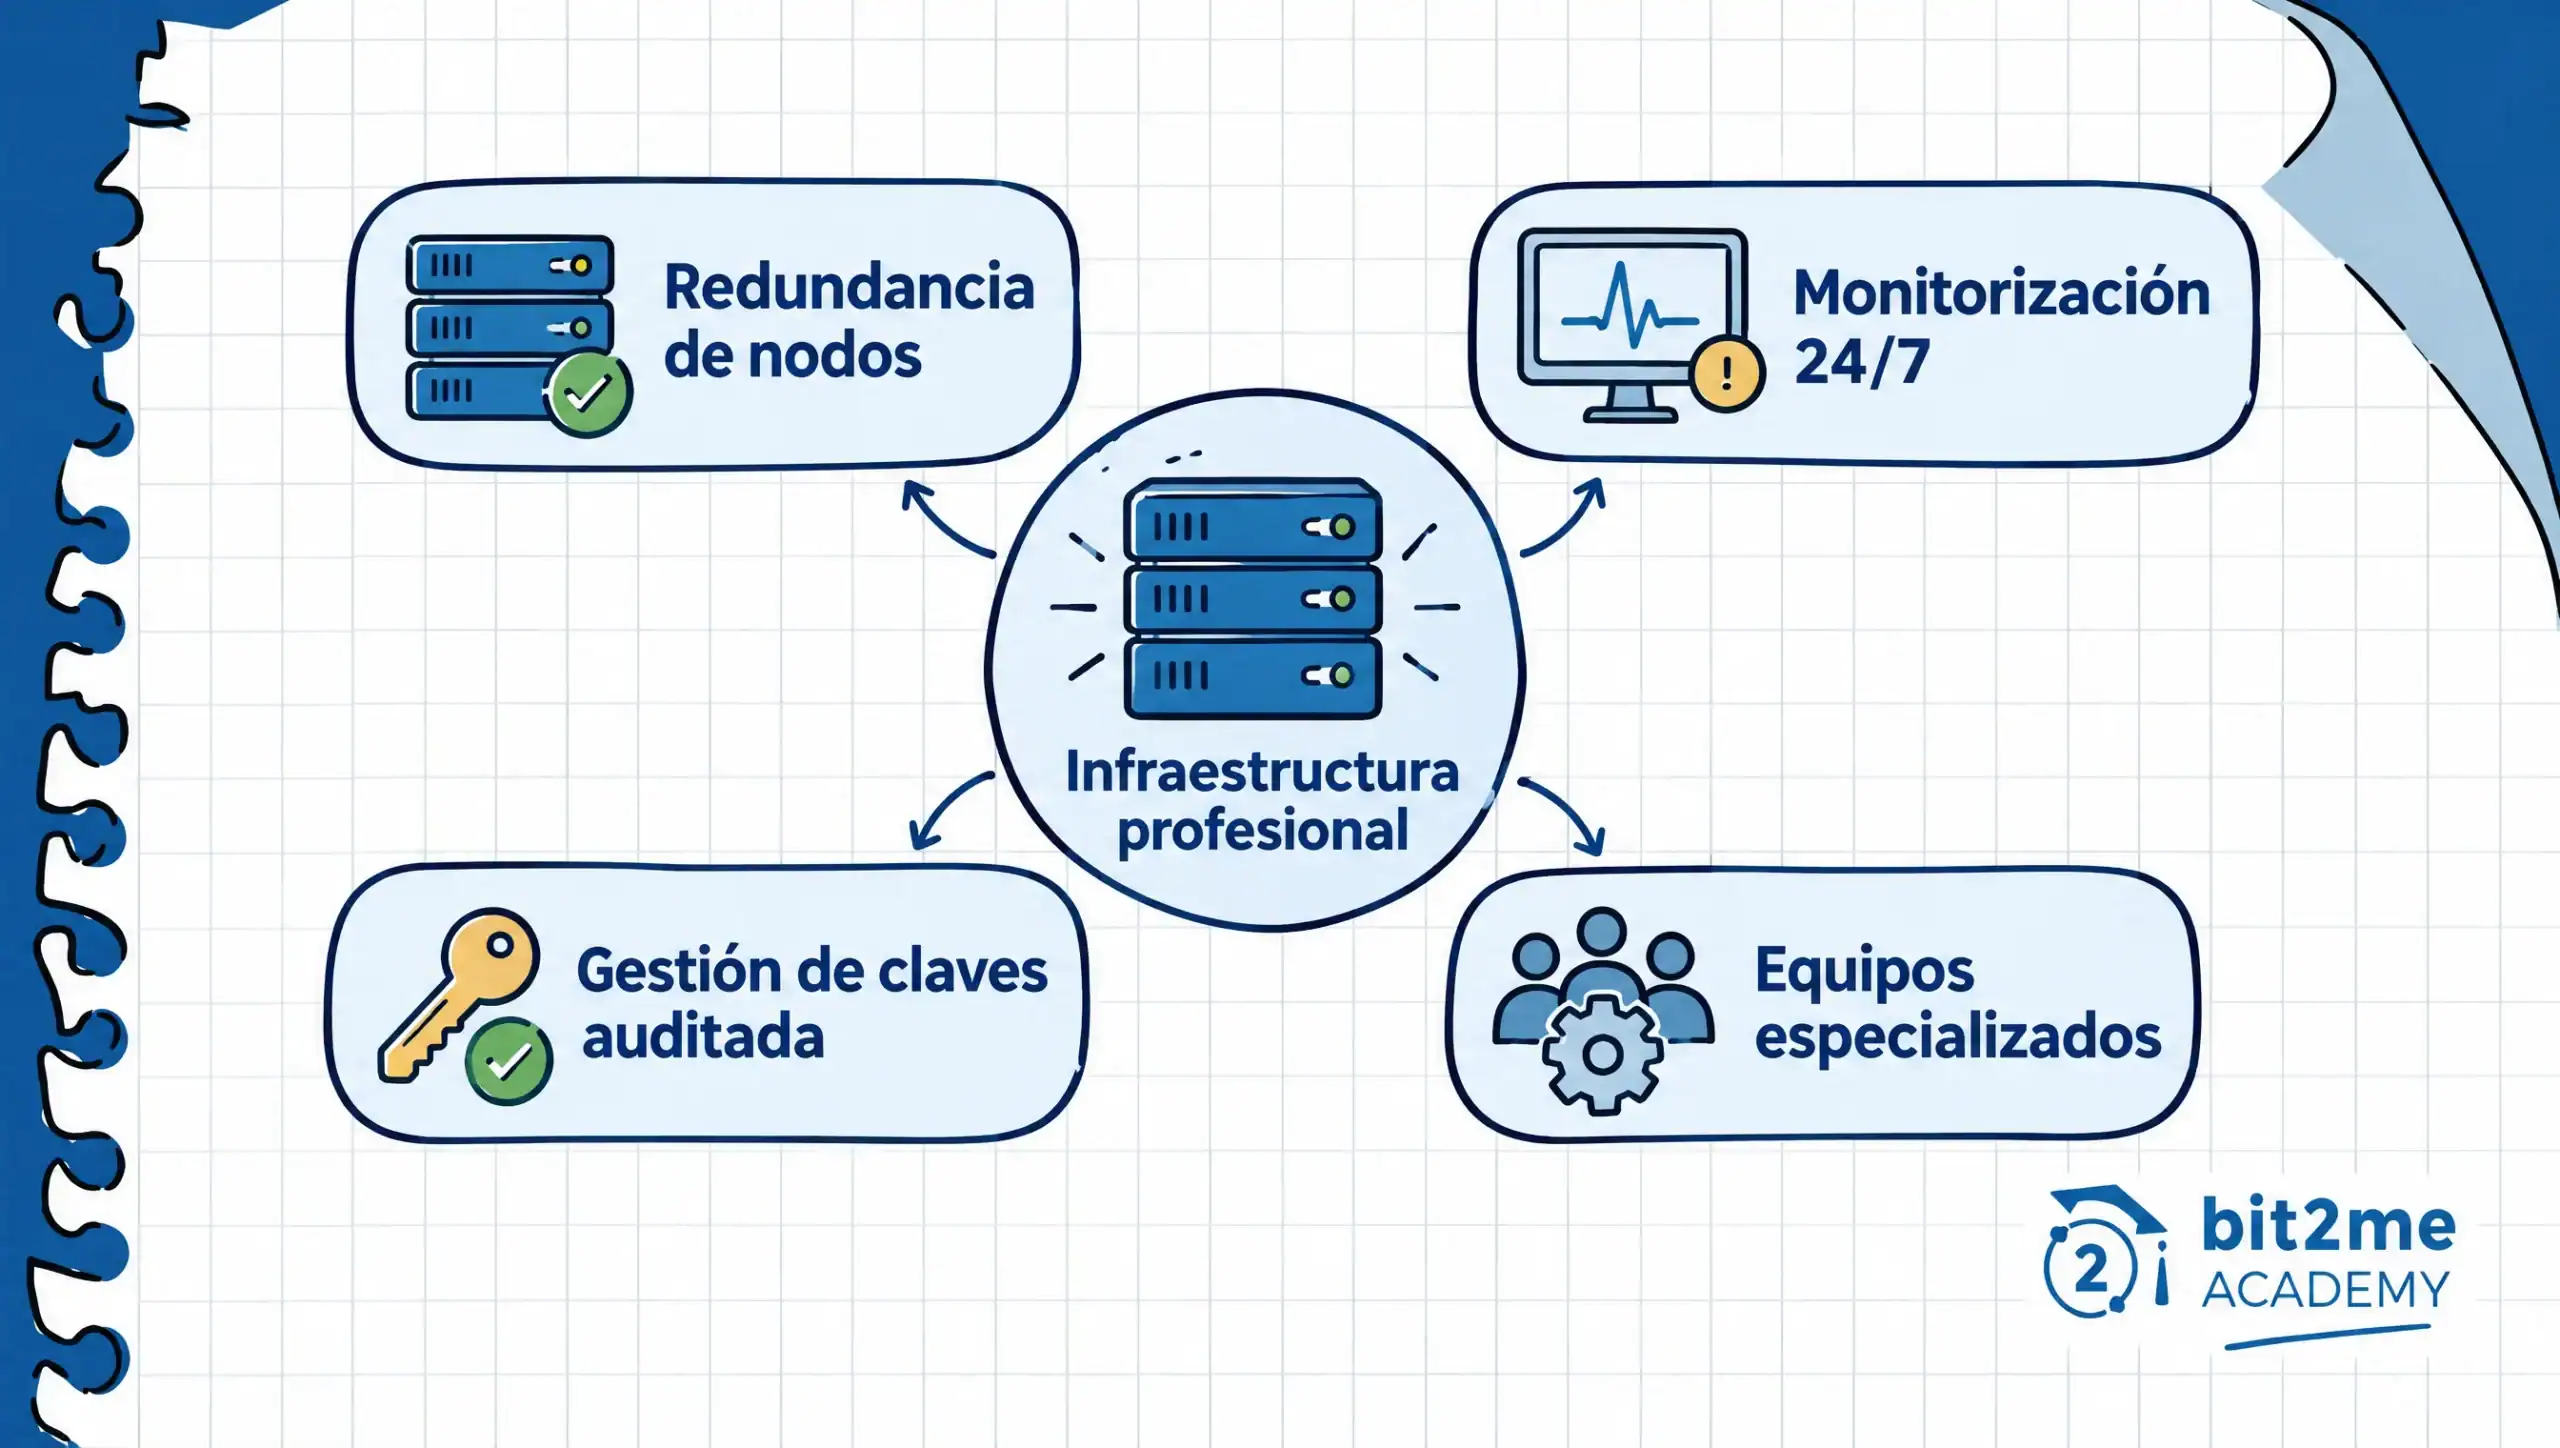
Il vero contributo di un CASP regolamentato nella lotta contro lo slashing non risiede nella modifica del protocollo, bensì nella riduzione della probabilità degli errori operativi che tipicamente lo innescano. Un'infrastruttura di staking professionale solitamente incorpora diversi elementi che un singolo utente difficilmente può replicare con la stessa costanza.
- La ridondanza dei nodi e l'infrastruttura distribuita geograficamente riducono la probabilità di tempi di inattività prolungati dovuti a un singolo guasto hardware o di connessione.
- Monitoraggio continuo dello stato di salute di ciascun validatore, 24 ore su 24, 7 giorni su 7, con avvisi automatici che consentono di intervenire prima che una disconnessione si protragga a sufficienza da far scattare una penalità.
- Processi di gestione e implementazione delle chiavi sottoposti a verifica, specificamente progettati per prevenire il caso accidentale di doppia firma che si verifica quando lo stesso validatore viene eseguito senza controllo su più di una macchina.
- Team operativi specializzati che applicano gli aggiornamenti dei clienti e le modifiche di configurazione seguendo procedure riviste, anziché ricorrere a interventi manuali improvvisati.
Queste pratiche non sono esclusive di alcun quadro normativo specifico, ma la supervisione di un CASP ai sensi del MiCA aggiunge un requisito relativo alla solidità di questi processi interni, obbligando il fornitore a dimostrare all'autorità competente l'esistenza di controlli di governance e di sicurezza operativa. Il risultato atteso è una minore probabilità di guasti operativi che causino penalizzazioni, non l'eliminazione di tale possibilità.
Ciò che un CASP regolamentato non elimina: i limiti che devono essere chiari
È importante essere molto precisi in questo punto, perché è proprio qui che è più facile confondersi. Autorizzare un CASP ai sensi del MiCA non elimina il rischio di slashing, né lo riduce a zero. Lo slashing è una caratteristica del protocollo blockchain sottostante, inscritta nelle sue regole di consenso; non è una conseguenza del quadro normativo in base al quale opera il fornitore che gestisce l'infrastruttura del validatore.
Né MiCA né alcun altro quadro di supervisione possono modificare il modo in cui Ethereum, Cosmos o qualsiasi altra rete Proof-of-Stake decide di penalizzare un validatore che viola le sue regole. L'unica cosa che può cambiare per un fornitore regolamentato è la probabilità che quello specifico fornitore commetta il tipo di errore operativo che fa scattare la penalità, grazie a infrastrutture, monitoraggio e pratiche di gestione delle chiavi migliorate. Questa riduzione della probabilità è reale e rilevante, ma è diversa dall'eliminazione del rischio.
Nessun fornitore, regolamentato o meno, può promettere che un evento di "slashing" non si verificherà mai, così come nessuna compagnia assicurativa può promettere che non si verificherà mai un sinistro nonostante tutte le misure preventive. Qualsiasi comunicazione che suggerisca una protezione totale contro lo "slashing" o che implichi che il regolamento MiCA "garantisca" l'assenza di sanzioni, non descrive accuratamente il funzionamento del protocollo né l'effettiva portata della supervisione regolamentare. Il modo corretto di inquadrare la questione è in termini di riduzione della probabilità di errori operativi, mai in termini di garanzia o rischio zero.
Come si comporta lo slashing nelle diverse reti Proof of Stake?
Le politiche di penalizzazione non sono universali: ogni protocollo definisce le proprie percentuali e condizioni, e confrontare le reti senza tenere conto di questa sfumatura porta a conclusioni errate. Secondo la documentazione ufficiale di Ethereum (consultata nel 2026), la penalità minima per la doppia firma parte da una frazione della quota del singolo validatore, ma può aumentare se l'evento si verifica in modo correlato tra molti validatori contemporaneamente: una caratteristica pensata per scoraggiare attacchi coordinati piuttosto che errori isolati.
Altre reti del Famiglia Cosmos Secondo la loro documentazione tecnica, applicano percentuali di penalità significativamente più elevate per la doppia firma in proporzione alla singola puntata, mentre l'inattività prolungata viene solitamente penalizzata in modo più lieve nella maggior parte dei protocolli, poiché viene interpretata come negligenza piuttosto che come tentativo di manipolazione. Comprendere la specifica politica di penalità della rete a cui si partecipa è più utile che presumere che lo "staking" abbia un profilo di rischio unico e omogeneo, e spiega anche perché alcune piattaforme danno priorità a determinate reti nelle loro offerte Earn. oltre l'APY loro offrono.
Come ridurre al minimo il rischio di attacchi da taglio in qualità di utente
Sebbene lo slashing non dipenda direttamente dal comportamento dell'utente che delega, esistono delle misure che è possibile adottare per ridurre il rischio. Il punto di partenza più elementare è esaminare la cronologia di attività del validatore o del fornitore, insieme alla verifica della presenza di incidenti di slashing documentati nei browser di rete.
Diversificare utilizzando più validatori L'utilizzo di più fornitori anziché concentrare tutti gli investimenti in un unico ente limita l'impatto di un singolo evento, come raccomandato per qualsiasi rischio di controparte. Dare priorità ai fornitori che pubblicano in modo trasparente le proprie pratiche di sicurezza e i risultati degli audit fornisce inoltre un segnale affidabile sulla qualità operativa del validatore. Nessuna di queste pratiche elimina completamente il rischio, ma tutte ne riducono significativamente la probabilità.
La guida di Bit2Me Academy su rischi di puntata L'articolo approfondisce gli altri rischi da considerare oltre allo slashing, ovvero liquidità, protocollo, controparte e volatilità dell'asset sottostante, prima di delegare asset digitali. La lettura congiunta di entrambi gli articoli offre una visione più completa rispetto alla sola considerazione della percentuale APY pubblicizzata.
Stato attuale: riduzione e monitoraggio del CASP ai sensi del MiCA fino a dicembre 2026.
A partire da dicembre 2026, il regime di autorizzazione MiCA per i fornitori di servizi di criptovalute è pienamente operativo nell'Unione Europea da oltre due anni e la CNMV (Commissione Nazionale Spagnola per il Mercato dei Valori) continua a perfezionare i propri criteri di vigilanza in materia di governance operativa e gestione del rischio tecnico nei servizi di staking. Tali criteri si concentrano su come un CASP (Central Asset Service Provider) debba documentare e controllare i propri processi interni, ma non introducono modifiche alle regole di consenso delle reti Proof of Stake, che rimangono di esclusiva responsabilità di ciascun protocollo e della relativa comunità tecnica.
Nel frattempo, reti come Ethereum continuano a rivedere i parametri del loro meccanismo di penalità attraverso proposte di miglioramento pubbliche, quindi qualsiasi cifra specifica dovrebbe essere intesa come un riferimento generale soggetto alla versione del protocollo in vigore al momento della consultazione, e non come una cifra fissa e permanente. La raccomandazione pratica rimane la stessa: consultare la documentazione ufficiale della rete e le prassi operative del fornitore scelto prima di delegare asset digitali.
Comprendere lo slashing con questa precisione – cosa lo causa, perché esiste e cosa un fornitore regolamentato può e non può influenzare – cambia il modo in cui viene valutata qualsiasi offerta di staking, perché cessa di essere un rischio astratto e diventa una variabile che può essere indagata prima di prendere una decisione. Chiunque voglia partecipare allo staking Grazie a una rete Proof of Stake e a un'infrastruttura professionale, con i controlli operativi di un CASP regolamentato da MiCA, puoi iniziare a guadagnare e verificare le condizioni attuali di ciascuna rete prima di depositare qualsiasi quantità di asset digitali.
Domande frequenti sul taglio
Che cos'è esattamente lo slashing?
Lo slashing è la penalità automatica applicata da un protocollo di rete Proof-of-Stake quando un validatore viola le sue regole di consenso, in genere firmando due volte i blocchi o rimanendo inattivo per un periodo prolungato. La penalità consiste nella perdita di una parte della quota bloccata da quel validatore, ed è eseguita dal codice del protocollo stesso senza intervento umano.
Come funziona il meccanismo di slashing all'interno di una rete Proof of Stake?
Il software del protocollo monitora costantemente il comportamento di ciascun validatore e rileva automaticamente le violazioni, come ad esempio la firma di due blocchi diversi per la stessa posizione nella blockchain. Quando rileva una violazione, riduce la quota del validatore in base a una percentuale predefinita dalle regole del protocollo, senza possibilità di negoziazione o intervento di terze parti.
In che modo la penalità per la doppia firma si differenzia dalla penalità per inattività?
La doppia firma viene interpretata come una violazione grave, potenzialmente dolosa, e di solito comporta la sanzione più severa prevista da ciascun protocollo. L'inattività prolungata viene interpretata come negligenza o guasto tecnico e normalmente riceve una sanzione proporzionalmente inferiore, sebbene possa accumularsi se persiste nel tempo.
Come posso ridurre il rischio di subire perdite ingenti quando scelgo dove puntare?
Le misure più efficaci consistono nell'esaminare la cronologia di funzionamento del validatore o del fornitore, verificare la presenza di incidenti precedenti documentati e diversificare le attività su più validatori anziché concentrare tutti gli sforzi su uno solo. Nessuna di queste elimina il rischio, ma tutte ne riducono significativamente la probabilità.
Cosa devo verificare prima di delegare i miei asset digitali a un fornitore di servizi di staking?
È consigliabile verificare se il provider è autorizzato come CASP ai sensi del MiCA, quali siano le sue pratiche di sicurezza pubblica e infrastrutturali e quale sia la specifica politica di slashing per la rete a cui si intende partecipare. Queste informazioni sono generalmente disponibili nella documentazione del provider e nella documentazione ufficiale del protocollo.
È sicuro effettuare operazioni di staking tramite un CASP regolamentato?
Un CASP regolamentato ai sensi del MiCA opera con requisiti di governance e sicurezza operativa supervisionati dall'autorità competente, il che può ridurre la probabilità di errori operativi che portino a penalità. Tuttavia, nessun fornitore, regolamentato o non regolamentato, può eliminare completamente il rischio di penalità, che dipende dalle regole del protocollo blockchain sottostante.
Il regolamento MiCA elimina il rischio di slashing?
No. MiCA disciplina le modalità operative di un fornitore di servizi di criptovalute, ovvero la governance, la custodia e la sicurezza operativa, ma non modifica le regole di consenso di alcuna rete Proof of Stake. Il fenomeno dello slashing rimane un rischio tecnico del protocollo, indipendentemente dal fatto che il fornitore sia autorizzato ai sensi di MiCA.
In che modo il rischio di slashing si differenzia dal rischio di controparte nello staking centralizzato?
Il rischio di slashing dipende dalle regole del protocollo e dal comportamento tecnico del validatore, mentre il rischio di controparte dipende dalla solvibilità e dalle prassi della piattaforma che gestisce tali validatori per conto dell'utente. Un fornitore può ridurre il rischio di controparte attraverso solide pratiche di custodia e, allo stesso tempo, influenzare la probabilità di slashing attraverso la qualità della propria infrastruttura tecnica.
Come si confronta la penalità di slashing nelle diverse reti Proof of Stake?
Ogni rete definisce le proprie percentuali: secondo la documentazione ufficiale di Ethereum, la penalità per la doppia firma può aumentare se l'evento interessa contemporaneamente molti validatori, mentre altre reti della famiglia Cosmos applicano percentuali di penalità per la doppia firma proporzionalmente più elevate, secondo la loro documentazione tecnica. Non esiste un'unica percentuale valida per tutte le reti.
Qual è lo stato attuale della supervisione del CASP rispetto alle riduzioni previste dal MiCA?
A partire da dicembre 2026, la CNMV continua a perfezionare i propri criteri di supervisione in materia di governance operativa e gestione del rischio tecnico dei CASP, senza tuttavia modificare le regole di consenso di alcuna rete Proof of Stake. La raccomandazione pratica rimane quella di esaminare la documentazione ufficiale del protocollo e le prassi operative del fornitore scelto prima di delegare asset digitali.


«Gli investimenti in criptovalute non sono completamente regolamentati, potrebbero non essere adatti agli investitori al dettaglio a causa dell'elevata volatilità e c'è il rischio di perdere tutti gli importi investiti»
Condividi questo articolo!Continua a imparare
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.
Staking institucional y nodos: infraestructura para empresas
Staking institucional para empresas: infraestructura HSM/MPC, riesgo de slashing y autorización CASP bajo MiCA para decidir externalizar o gestionar nodos.
Qué es el KYC y por qué lo pide un exchange regulado
Descubre qué es el KYC, por qué te lo exige todo exchange regulado bajo MiCA y qué documentos necesitas para completar tu propia verificación de identidad.
ETF vs. fondo comune di investimento: differenze principali e quale scegliere in base alla propria situazione
ETF vs fondo comune di investimento: differenze principali, quale scegliere in base alla propria situazione e come ottenere il massimo da entrambi.