Staking institucional y nodos: infraestructura para empresas
Punti essenziali
- Lo staking istituzionale trasforma la partecipazione alle reti Proof of Stake in un progetto infrastrutturale critico, non in una semplice decisione di tesoreria.
- La sicurezza delle chiavi, garantita da schemi HSM o MPC, e l'alta disponibilità sono fattori determinanti per evitare sanzioni a livello di rete.
- Consente a fondi, tesorerie aziendali e piccole borse valori di scegliere se configurare un proprio nodo operativo o delegarlo a un fornitore specializzato.
- Non è garantito alcun premio per lo staking: le penalità per i periodi di inattività o le doppie firme possono erodere il capitale delegato in caso di fallimento dell'operazione.
Lo staking istituzionale è l'infrastruttura, i controlli di sicurezza e i processi di conformità che consentono a un'azienda di operare con lo staking su larga scala senza dover ricorrere a un conto retail. Fondi, tesorerie aziendali con posizioni significative in asset digitali ed exchange di medie dimensioni considerano sempre più la partecipazione alle reti Proof of Stake (PoS) come una linea operativa con propri requisiti di audit, continuità aziendale e governance chiave.
Questo articolo descrive i requisiti necessari per implementare o esternalizzare tale infrastruttura: elevata disponibilità e ridondanza, sicurezza delle chiavi con HSM o MPC, gestione del rischio di slashing, conformità come Crypto Asset Service Provider (CASP) ai sensi del MiCA e analisi sull'opportunità di operare internamente o di affidarsi a un fornitore specializzato. L'obiettivo è fornire a un responsabile della tesoreria o dell'infrastruttura un quadro di riferimento per il processo decisionale, non una raccomandazione specifica su un prodotto.
Consulenza sui rischi (MiCA)Investire in criptovalute non è completamente regolamentato, potrebbe non essere adatto agli investitori al dettaglio a causa dell'elevata volatilità e comporta il rischio di perdere tutto il capitale investito. È importante leggere e comprendere i rischi di questo investimento, che sono spiegati in dettaglio al seguente indirizzo: https://up.bit2me.com/legalbit2me
Le performance passate non sono un indicatore affidabile dei risultati futuri. I servizi relativi alla generazione di rendimenti comportano rischi specifici, tra cui il rischio di liquidità, il rischio di controparte, il rischio di garanzia e i termini e le condizioni specifici del prodotto, che le aziende dovrebbero esaminare attentamente prima di impegnare capitali. Non è garantito alcun premio di staking, a prescindere dal volume o dal fornitore.
Corso principale di criptovalute
Livello di baseBit2Me Academy Vi proponiamo un nuovo corso in cui imparerete tutto ciò che c'è da sapere sulle criptovalute più importanti attualmente esistenti.
Empezar ahora ›Che cos'è lo staking istituzionale e perché non è più un esperimento?
Lo staking istituzionale descrive la partecipazione di un'organizzazione, e non di un singolo utente, al consenso di una rete Proof of Stake, con volumi di capitale e requisiti di governance che superano quelli di un prodotto progettato per i singoli utenti. La differenza non è solo di scala: quando un'azienda delega o gestisce asset digitali di terzi, o impegna parte del proprio bilancio, entrano in gioco obblighi di audit, tracciabilità e responsabilità fiduciaria che non esistono nello staking al dettaglio.
Questa evoluzione riflette un cambiamento nel profilo dell'acquirente. Fondi con esposizione ad asset digitali, tesorerie aziendali con posizioni in reti PoS e piattaforme di scambio di medie dimensioni che desiderano offrire lo staking ai propri clienti si pongono tutti la stessa domanda: come partecipare al consenso senza assumersi rischi operativi sproporzionati.
La risposta non sta nel replicare lo staking di un particolare utente su una scala più ampia, ma nel trattare la partecipazione alle reti PoS come qualsiasi altra infrastruttura critica: con requisiti di disponibilità, separazione dei compiti e piani di emergenza documentati. Per il meccanismo di base di ricompensa e convalida che è alla base di tutto quanto sopra, il guida generale allo staking de Bit2Me Academy Spiega dettagliatamente come funziona. Prova di partecipazione basata sul consenso prima di entrare nella dimensione istituzionale che questo articolo affronta.
Requisiti infrastrutturali: elevata disponibilità e ridondanza
Un validatore istituzionale non può permettersi lo stesso margine di errore di un nodo principale. Il requisito primario è l'alta disponibilità: l'infrastruttura deve rimanere sincronizzata e operativa 24 ore su 24, perché ogni finestra di attestazione di proposta o blocco ha un margine ristretto e le interruzioni comportano direttamente penalità o perdita di ricompense.
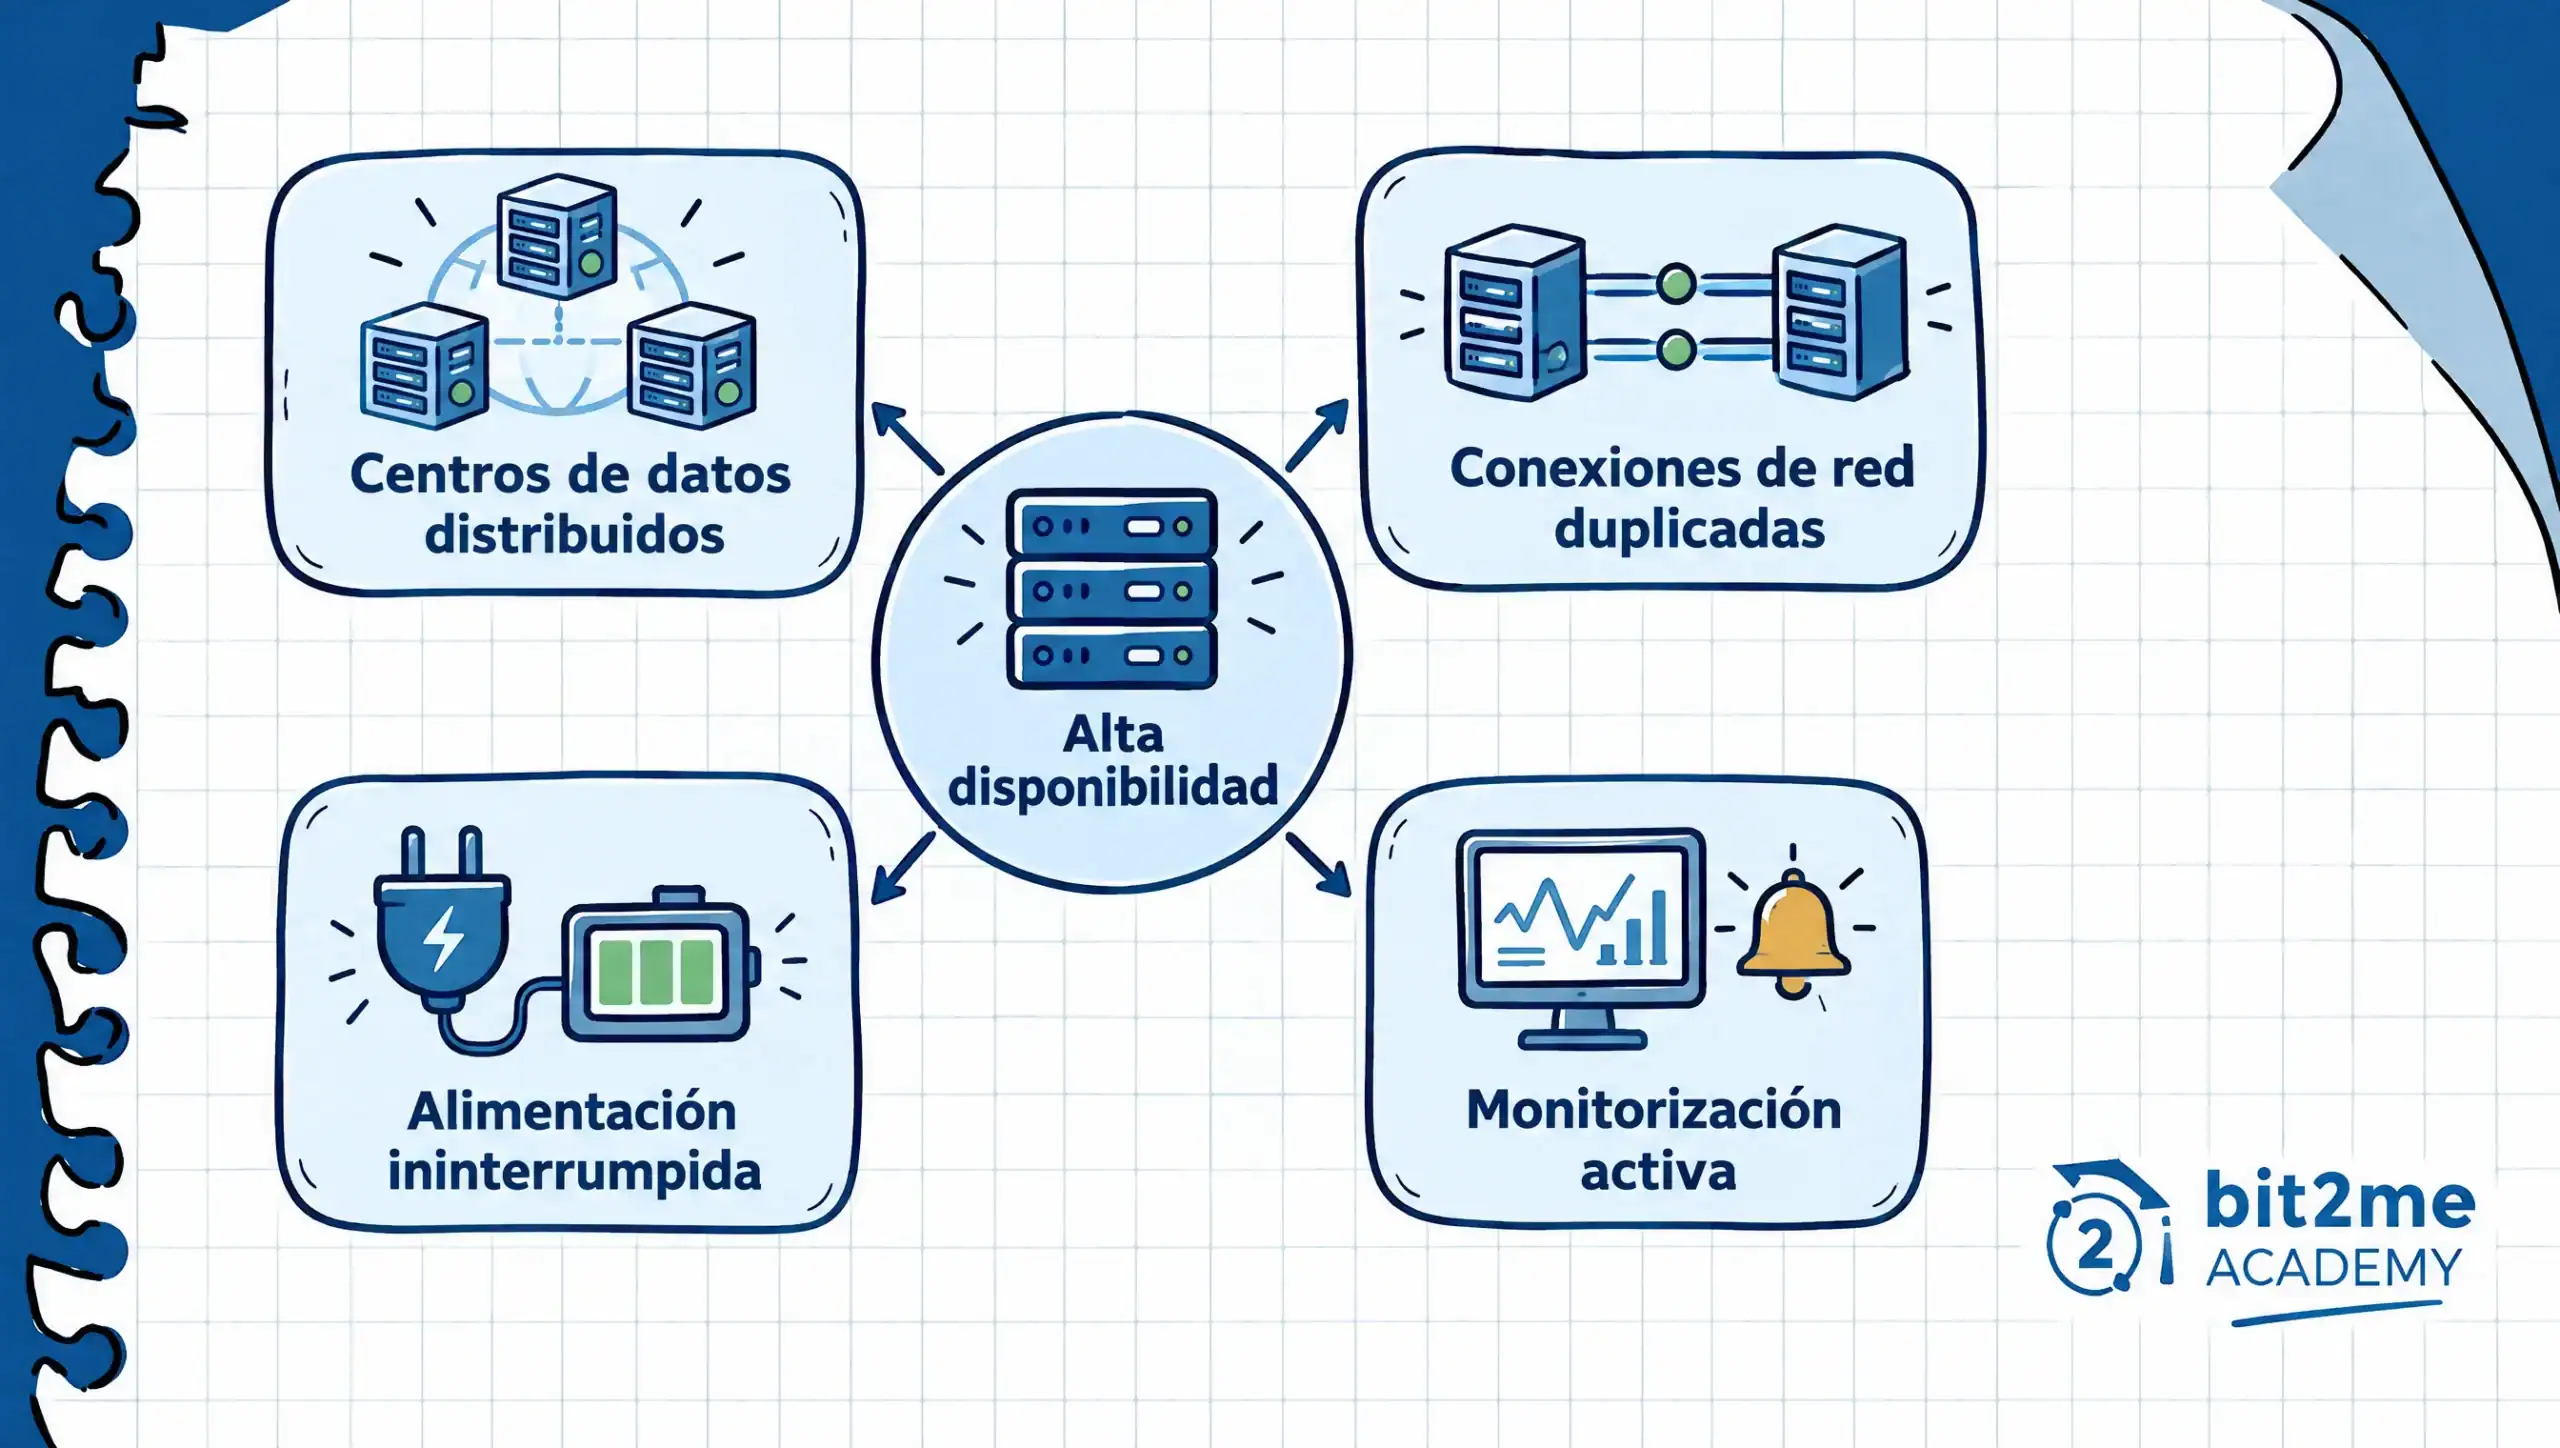
Per garantire tale disponibilità, un'infrastruttura istituzionale necessita di ridondanza su più livelli contemporaneamente: data center o fornitori di servizi cloud distribuiti geograficamente, connessioni di rete duplicate con failover automatico, alimentazione ininterrotta e un sistema di monitoraggio che segnali un guasto prima che si trasformi in un'interruzione prolungata. Nessun singolo componente dovrebbe rappresentare un punto di guasto in grado di compromettere l'intera operatività.
La ridondanza, tuttavia, introduce un proprio rischio se non progettata con attenzione: due istanze dello stesso validatore in esecuzione simultaneamente a causa di un errore di configurazione sono una delle cause più comuni di gravi sanzioni nelle reti PoS. Progettare la ridondanza senza duplicare accidentalmente il processo di firma è proprio la sfida ingegneristica che distingue un'operazione istituzionale matura da una improvvisata.
- Sincronizzazione continua dei client di esecuzione e di consenso, con monitoraggio attivo di ritardi e disconnessioni.
- Connettività ridondante con commutazione automatica in caso di guasto del fornitore di rete.
- Alimentazione elettrica ininterrotta e piani di ripristino d'emergenza documentati e periodicamente testati.
Sicurezza chiave: HSM e MPC nelle operazioni di staking su larga scala
Mentre la disponibilità protegge l'operazione dai tempi di inattività, la sicurezza delle chiavi protegge il capitale da compromissioni dirette. Nello staking istituzionale, la chiave di firma del validatore deve essere costantemente disponibile, rendendola un obiettivo più vulnerabile rispetto a un chiava privata che viene utilizzato solo occasionalmente per autorizzare una transazione.
Un modulo di sicurezza hardware (HSM) è un dispositivo fisico certificato che genera e protegge chiavi crittografiche, eseguendo il processo di firma all'interno di un ambiente isolato che non espone la chiave al sistema operativo del server. Rappresenta lo standard consolidato nel settore bancario e nelle infrastrutture finanziarie critiche, e la sua applicazione allo staking istituzionale estende questa disciplina alla gestione delle chiavi dei validatori.
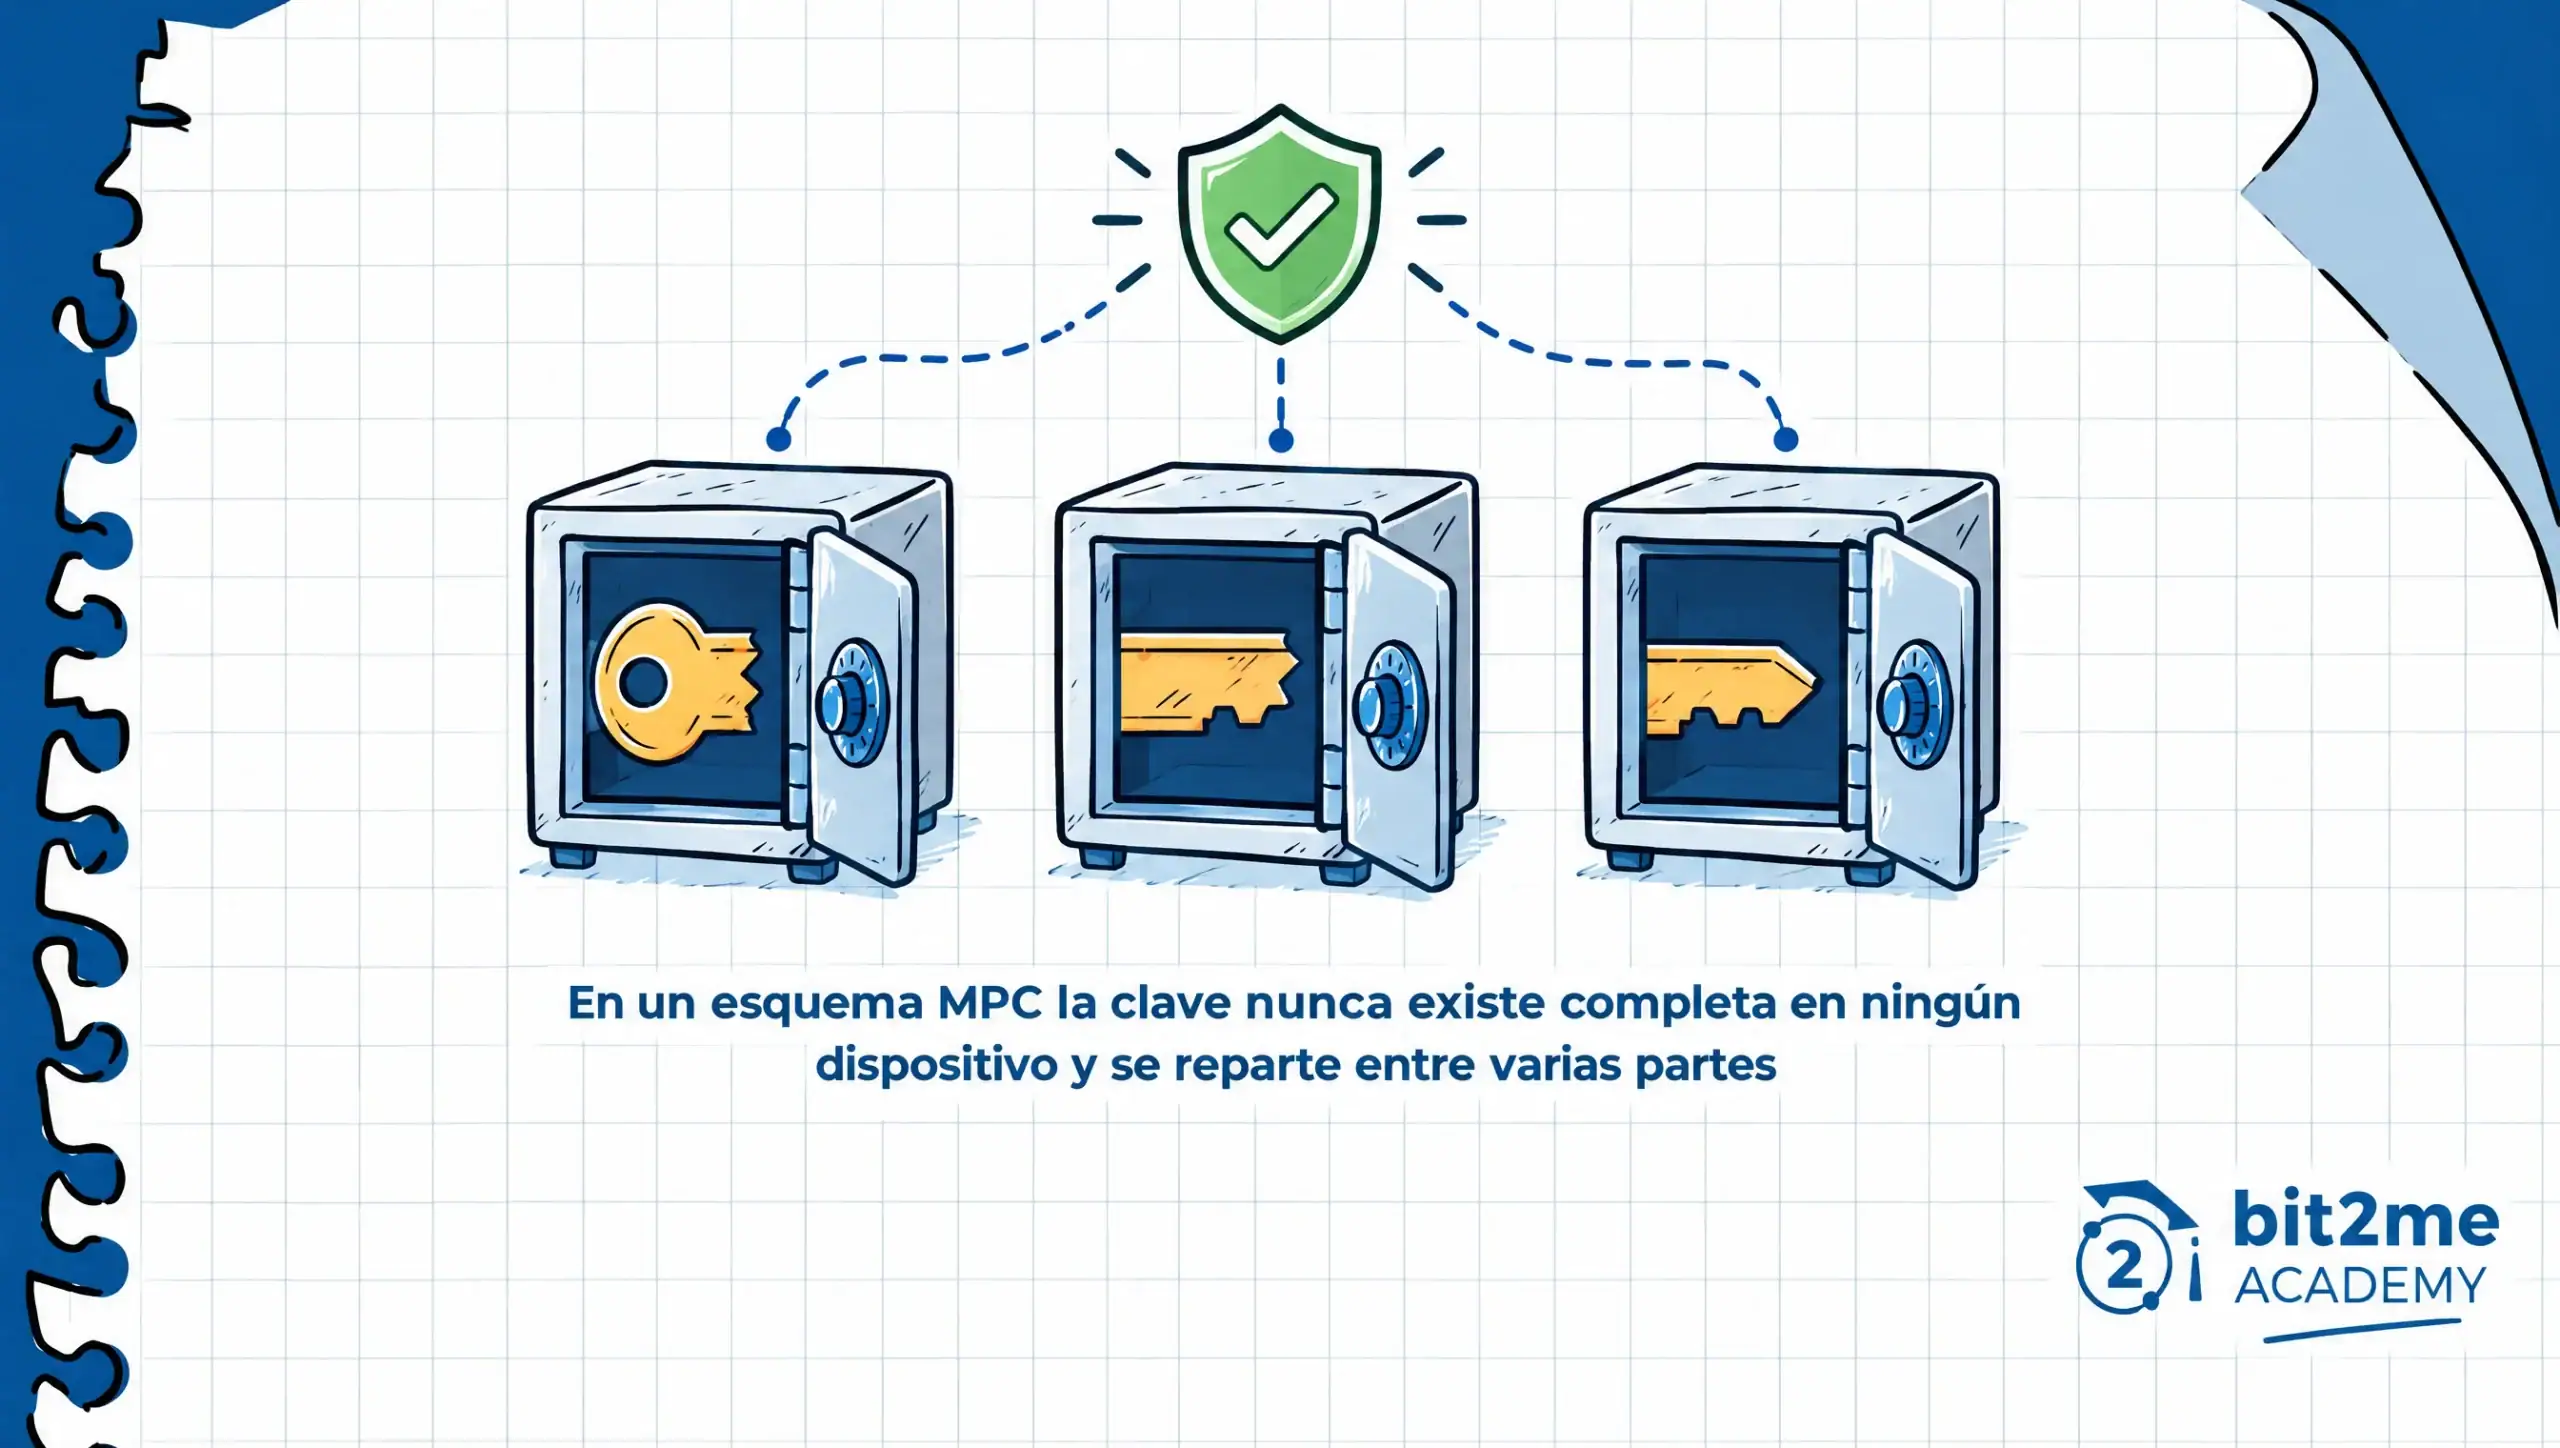
La calcolo multipartitico (MPC) segue una logica diversa ma persegue lo stesso obiettivo. In uno schema MPC, la chiave non esiste mai completa su alcun dispositivo: è divisa in frammenti distribuiti tra diverse parti indipendenti e una firma è completata solo quando un numero minimo di questi frammenti coopera crittograficamente, senza ricostruire la chiave. Ciò riduce il rischio che la compromissione di un singolo sistema esponga la piena capacità di firma.
Nessuna delle due soluzioni è intrinsecamente superiore: un HSM fornisce uno standard certificato e ampiamente sottoposto ad audit, mentre uno schema MPC facilita la distribuzione geografica e organizzativa del controllo senza dipendere da hardware specifico in ogni sede. Ciò che è essenziale in qualsiasi operazione di staking istituzionale è che la gestione delle chiavi sia documentata, verificata da una terza parte indipendente e soggetta a un processo formale multi-parte prima di qualsiasi modifica critica alla configurazione.
Gestione del rischio operativo: riduzione dei tempi di inattività e doppia firma
La maggior parte dei protocolli Proof-of-Stake (PoS) incorpora un meccanismo di penalità, noto come slashing, progettato per punire i comportamenti che compromettono la sicurezza della rete. In un contesto istituzionale, comprendere cosa innesca questo meccanismo è importante quanto comprendere i requisiti infrastrutturali, perché lo slashing riduce direttamente il capitale investito, e non solo le ricompense future.
Il primo fattore scatenante comune è il tempo di inattività prolungato. Quando un validatore rimane offline o non sincronizzato per un periodo prolungato, molte reti attivano una penalità graduale, la cosiddetta Perdita di inattività in Ethereum— il che riduce progressivamente la posta in gioco per tutta la durata della disconnessione. Questa non è una penalità per un attacco malevolo, ma per negligenza operativa, esattamente lo scenario che i requisiti di alta disponibilità sono progettati per prevenire.
Il secondo fattore scatenante, più grave, è la doppia firma: proporre due blocchi diversi nello stesso turno o attestare voti incompatibili con le stesse chiavi. Questo comporta sanzioni molto più severe perché il protocollo lo interpreta come un segnale che le chiavi dello stesso validatore sono in esecuzione contemporaneamente su più macchine, in genere a causa di un errore di migrazione o di una configurazione di ridondanza mal progettata. Pertanto, la ridondanza deve essere implementata con meccanismi espliciti anti-doppia firma, e non semplicemente duplicando il processo di firma senza coordinamento.
Nessuna azienda può eliminare completamente il rischio operativo derivante dalla partecipazione al consenso di una rete PoS, ma può controllarne la probabilità di concretizzazione: procedure di modifica documentate, avvisi di desincronizzazione e una politica chiara su chi può modificare la configurazione di un validatore in produzione.
Conformità normativa: autorizzazione CASP ai sensi del MiCA
Nell'ambito del quadro normativo dell'Unione europea, Regolamento MiCA (Mercati delle criptovalute) La normativa richiede che qualsiasi entità che fornisca servizi relativi a criptovalute per conto terzi, incluso lo staking per conto di un cliente, sia autorizzata come fornitore di servizi di criptovalute (CASP). Per un'azienda che intende esternalizzare il proprio staking istituzionale a terzi, la verifica di tale autorizzazione rappresenta il requisito minimo per considerare un fornitore idoneo all'interno dell'Unione Europea.
BITCOINFORME, PSC, SL, che opera con il nome commerciale di Bit2Me, è un fornitore di servizi di criptovalute autorizzato e regolamentato da Commissione nazionale per il mercato azionario (CNMV) in Spagna, in conformità all'articolo 59 del Regolamento MiCA. Questo quadro di autorizzazione disciplina legalmente qualsiasi servizio di staking istituzionale o di infrastruttura di nodi offerto alle aziende e obbliga il fornitore a fornire informazioni chiare su come gestisce le chiavi del cliente e cosa accade in caso di incidente operativo.
Un'azienda che collabora con un fornitore di servizi di staking istituzionale dovrebbe richiedere il numero di autorizzazione CASP, l'autorità emittente e l'esatta portata dei servizi coperti, proprio come farebbe con la licenza di qualsiasi altro fornitore di servizi finanziari di importanza critica. È inoltre consigliabile chiedere come viene documentata la separazione tra le attività dei clienti e quelle del fornitore.
Gestire l'infrastruttura internamente non elimina l'esposizione normativa: un'azienda che gestisce lo staking per il proprio bilancio rimane soggetta ai propri obblighi di revisione contabile e di contabilità, ma la responsabilità di dimostrare la conformità ricade interamente sul suo team, senza un fornitore autorizzato con cui condividere tale onere.
Nodi blockchain per le aziende: gestire la propria infrastruttura
Quando un'azienda decide di non delegare e gestire il proprio nodi blockchain propriQuesto ci porta ad un ambito di responsabilità tecnica più ampio. Gestire nodi blockchain per aziende di tale portata implica la gestione di client di esecuzione e consenso sincronizzati, il mantenimento dell'infrastruttura aggiornata con ogni aggiornamento del protocollo e la presenza di un team specializzato in sistemi distribuiti, non solo in sviluppo o finanza.
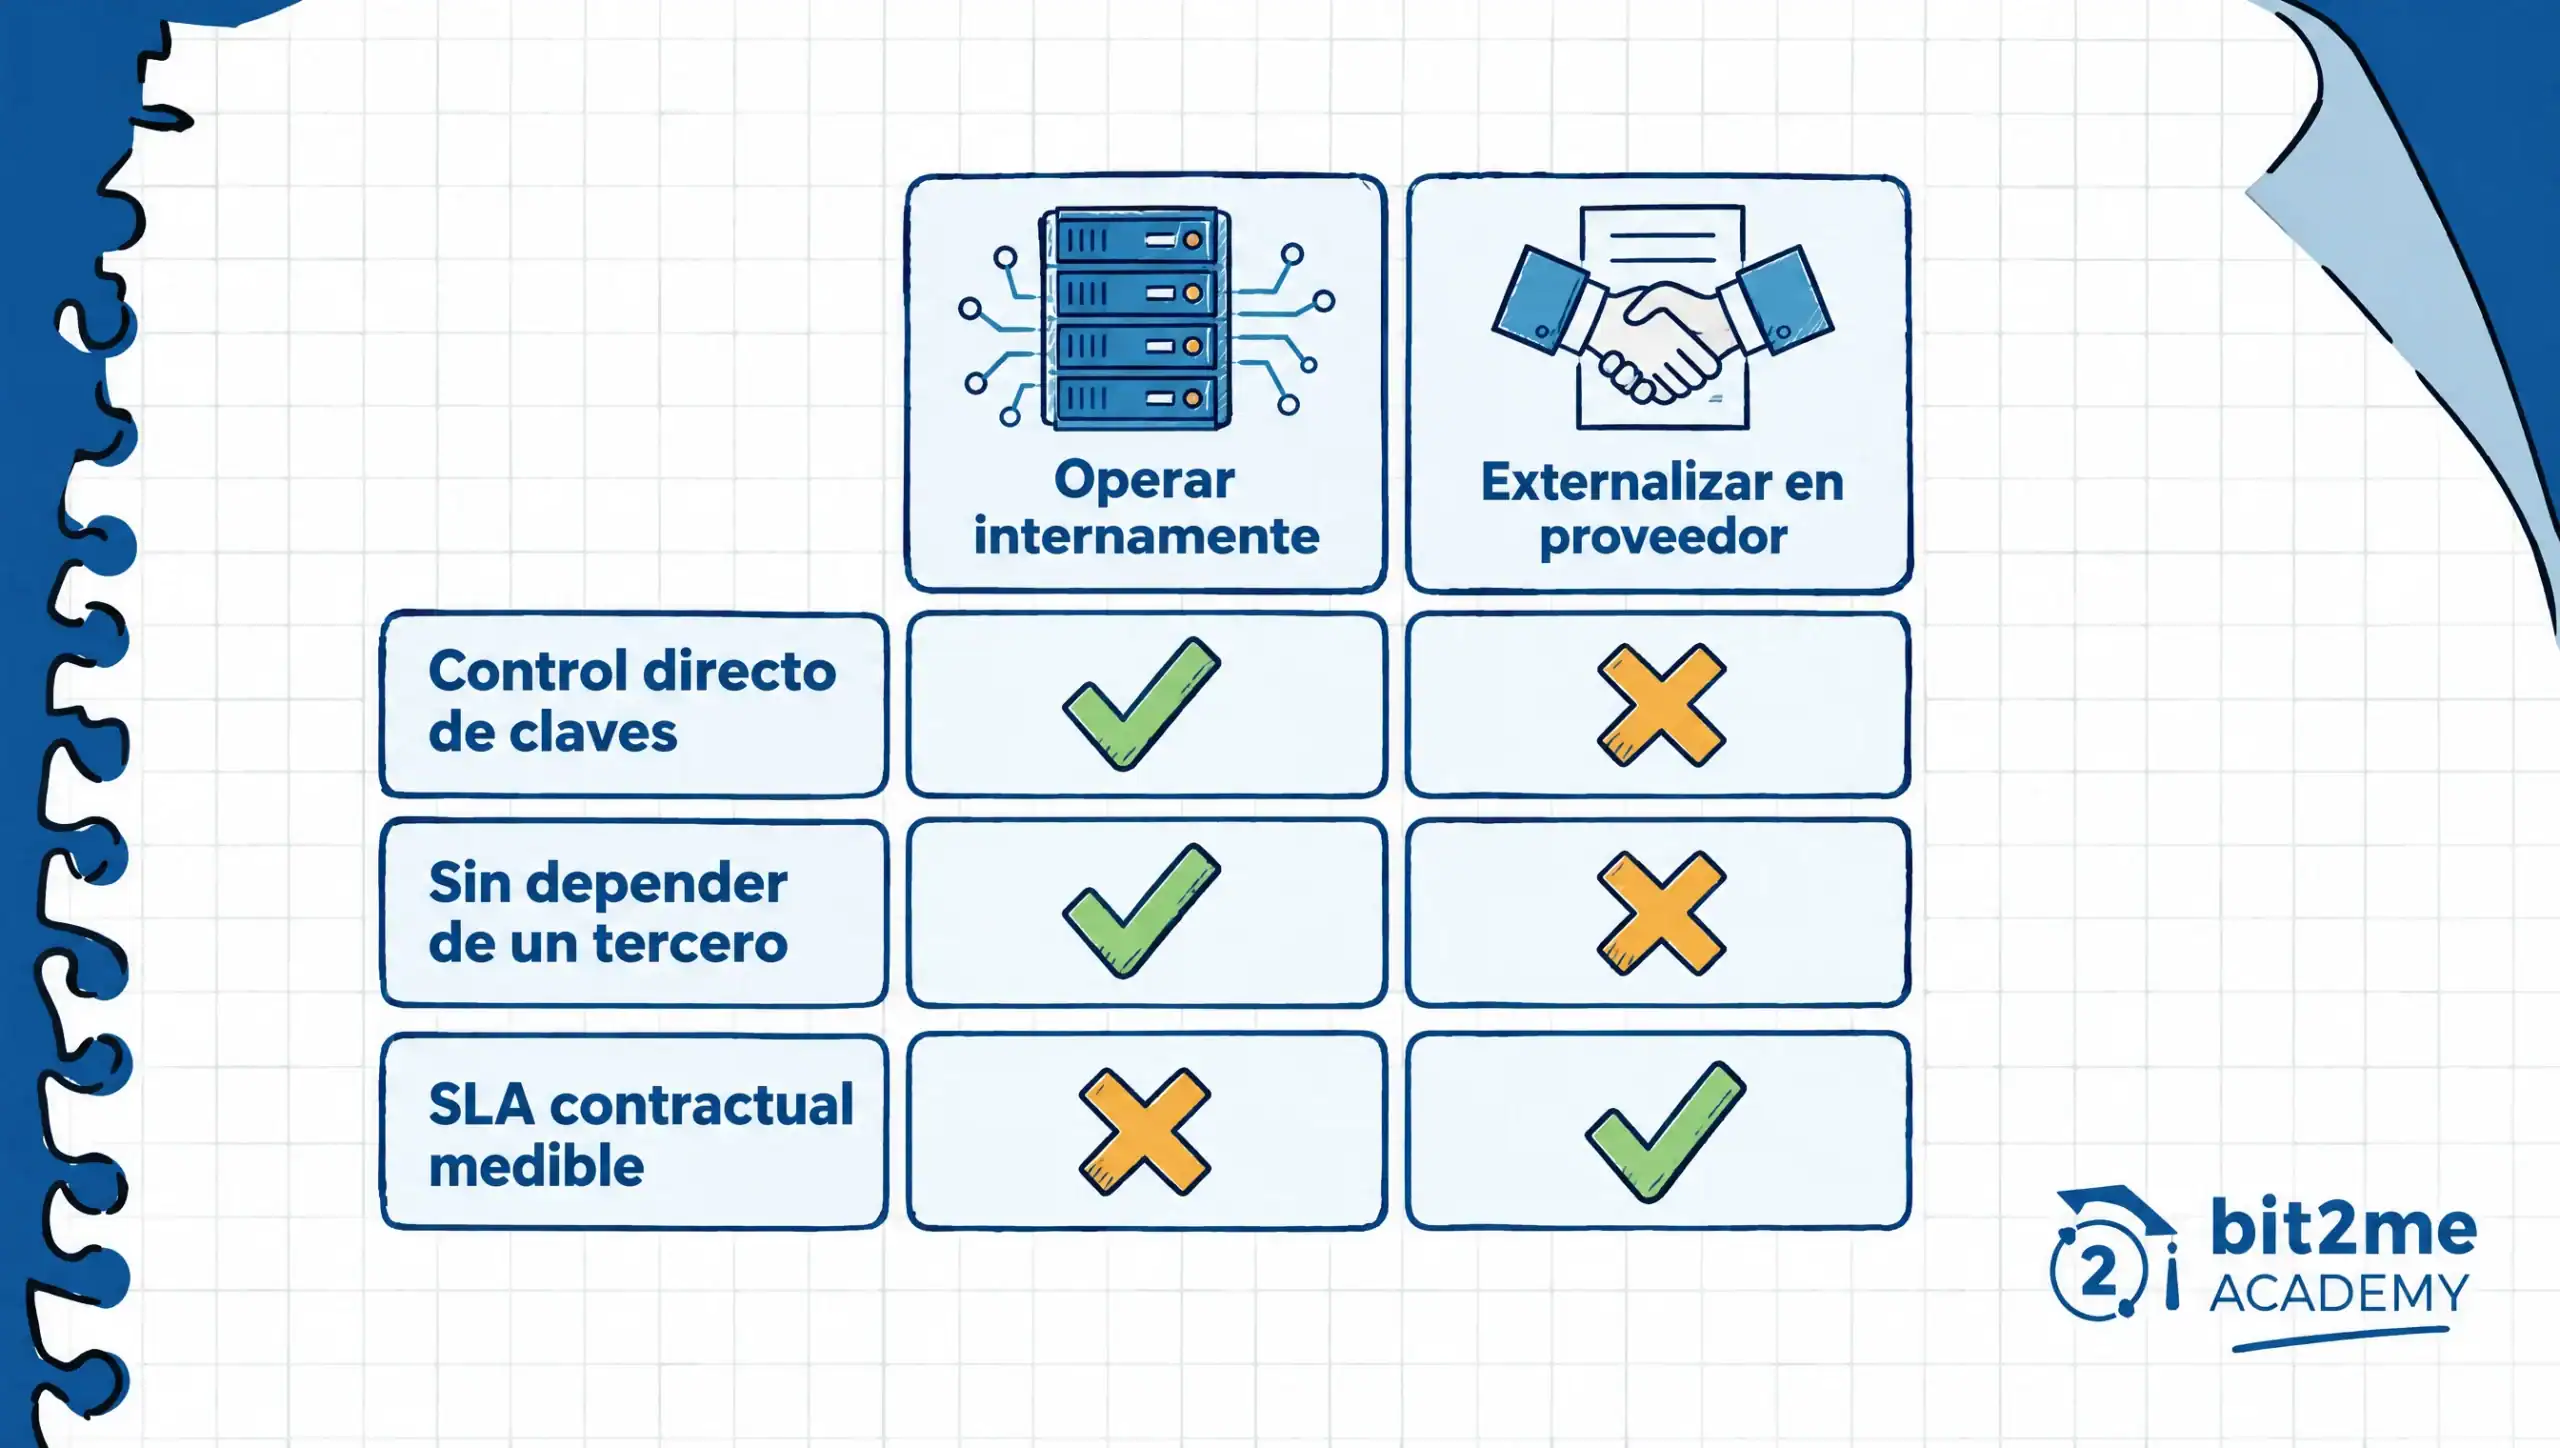
Questo approccio ha senso quando il volume di capitale gestito giustifica il costo di creazione di un team interno dedicato e quando il controllo diretto sulle chiavi e sulla configurazione è un requisito imprescindibile, ad esempio, a causa della politica di rischio della società madre. Un exchange di medie dimensioni che desidera offrire lo staking ai propri clienti, o un fondo con un'esposizione strutturale a diverse reti PoS, sono i profili che più frequentemente giustificano questo livello di investimento.
Lo svantaggio è che la gestione di nodi blockchain per le aziende richiede l'assunzione diretta di tutte le responsabilità descritte nelle sezioni precedenti: garantire un'elevata disponibilità, gestire le chiavi con un HSM o un MPC e assumersi la piena responsabilità di eventuali eventi di slashing. Non esiste un'entità intermediaria che si assorba parte di questo rischio, il che rende questa opzione la più impegnativa in termini di risorse tecniche, ma anche quella che offre il maggior controllo diretto su ogni decisione di configurazione.
Affidarsi a un fornitore specializzato anziché operare internamente
L'alternativa alla creazione di un'infrastruttura interna è quella di esternalizzare lo staking istituzionale a un fornitore specializzato che già gestisce validatori su più reti, in base a un accordo contrattuale con condizioni di servizio definite. Questo approccio trasferisce al fornitore l'onere dell'alta disponibilità, della gestione delle chiavi e della risposta agli incidenti, mentre l'azienda mantiene la proprietà degli asset digitali e il rapporto contrattuale come meccanismo di controllo.
Il principale vantaggio di questa opzione è che trasforma un progetto di infrastruttura critica in un servizio con accordi sul livello di servizio (SLA) misurabili: disponibilità garantita, tempi di risposta agli incidenti e audit periodici, il tutto documentato nel contratto, invece di affidarsi a un team interno che potrebbe non aver mai gestito un validatore in produzione su tale scala. Per un fondo o una tesoreria che non mira a diventare un operatore di infrastrutture blockchain, ciò riduce sostanzialmente la superficie di rischio operativo descritta nella sezione relativa alla riduzione.
Il compromesso consiste nella dipendenza da una terza parte e nella necessità di verificare, con lo stesso rigore descritto nella sezione sulla conformità, che tale fornitore disponga di un'autorizzazione CASP valida. segregazione patrimoniale verificabile e una cronologia operativa verificabile. Bit2Me B2B offre servizi di infrastruttura per nodi destinati alle aziende che necessitano di gestire validatori su diverse reti Proof of Stake, nel rispetto di condizioni di disponibilità e supporto tecnico definite contrattualmente. Questi servizi sono pensati per le organizzazioni che preferiscono non assumersi l'intero carico operativo descritto nella sezione precedente.
Nessuno dei due approcci è intrinsecamente superiore. La decisione dipende dal fatto che il capitale e la strategia dell'azienda giustifichino la creazione di capacità interne che difficilmente verranno utilizzate per altri scopi, oppure l'esternalizzazione di tale infrastruttura a un fornitore la cui attività principale è la gestione di sistemi di staking istituzionali con la disciplina richiesta da un ambiente di produzione critico.
Come valutare la decisione: domande prima di impegnare il capitale
I criteri sopra descritti sono riassunti in una lista di controllo che un responsabile della tesoreria o delle infrastrutture può utilizzare nel processo decisionale, indipendentemente dall'esito finale.
- Il volume di capitale allocato allo staking istituzionale giustifica la creazione e il mantenimento di un team interno per la gestione dei nodi?
- Quale schema di gestione delle chiavi verrà utilizzato (HSM, MPC o entrambi) e chi ne effettuerà la verifica indipendente?
- Quali SLA relativi alla disponibilità e alla notifica degli incidenti possono essere compromessi, internamente o da un fornitore esterno?
- Quale autorizzazione CASP supporta il fornitore valutato e quale ambito di servizi copre?
- Come viene documentata e testata la procedura di intervento in caso di aggressione con arma da taglio?
Questo elenco non sostituisce un processo completo di due diligence, ma funge da filtro iniziale per eliminare le opzioni che non forniscono prove documentate per rispondere alle domande fondamentali. Nessuna risposta dovrebbe includere promesse di rendimenti fissi: un fornitore o un team interno che offre una ricompensa di staking garantita sta comunicando qualcosa che nessun protocollo PoS può sostenere per sua stessa natura.
Se la tua organizzazione sta valutando questi criteri o ha bisogno di confrontarli con uno specifico caso di infrastruttura di nodi, parla con il team B2B all'indirizzo Bit2Me Può essere utile per organizzare il processo decisionale prima di impegnare capitali presso un fornitore.
Stato attuale: Staking istituzionale e regolamentazione MiCA a partire da dicembre 2026
A partire da dicembre 2026, il quadro normativo MiCA continua a consolidare l'autorizzazione CASP come requisito obbligatorio per qualsiasi entità dell'Unione Europea che fornisca servizi di staking istituzionale per conto terzi, inclusa la gestione delegata di nodi aziendali. Sempre più spesso, fondi e tesorerie richiedono contrattualmente la prova della segregazione degli attivi e di recenti audit prima della stipula degli accordi: un livello di controllo precedentemente riservato alle banche istituzionali.
Sul fronte tecnico, l'adozione di schemi MPC continua a crescere tra i fornitori specializzati, parallelamente all'utilizzo più tradizionale di HSM certificati, sebbene nessuno dei due sia diventato l'unico standard del settore. Le aziende dovrebbero verificare regolarmente lo stato di autorizzazione e le certificazioni di qualsiasi fornitore, non solo al momento della firma del contratto.
La scelta tra gestire internamente i nodi blockchain aziendali o esternalizzarli non è definitiva. Il capitale disponibile e le competenze tecniche cambiano nel tempo, e l'infrastruttura di staking istituzionale dovrebbe essere valutata con lo stesso rigore riservato a qualsiasi altro fornitore di servizi finanziari di importanza strategica.
Domande frequenti sullo staking istituzionale
Che cos'è lo staking istituzionale e in cosa si differenzia dallo staking al dettaglio?
Si tratta dell'infrastruttura, delle misure di sicurezza chiave e dei processi di conformità che consentono a un'azienda di partecipare a reti Proof of Stake su larga scala. Si differenzia dallo staking al dettaglio in quanto richiede audit, segregazione degli asset e governance documentata.
Cosa significa gestire un nodo validatore a livello aziendale?
Questo significa mantenere sincronizzati e disponibili i client di esecuzione e di consenso necessari per proporre e attestare i blocchi, con un team dedicato responsabile della configurazione e della gestione degli incidenti. A tale livello, un guasto all'infrastruttura ha un impatto diretto sul capitale impegnato.
Quali sono i requisiti infrastrutturali necessari a un'azienda per lo staking istituzionale?
Richiede elevata disponibilità 24 ore su 24, 7 giorni su 7, ridondanza di rete e di alimentazione senza singoli punti di guasto e chiavi protette da HSM o schemi MPC. Richiede inoltre procedure documentate di risposta agli incidenti e di ripristino di emergenza.
Qual è la differenza tra l'utilizzo di uno schema HSM e uno schema MPC per proteggere le chiavi di staking?
Un HSM è un dispositivo fisico certificato che isola la chiave ed esegue il processo di firma in un ambiente sicuro; uno schema MPC (Machine Project Carrier) suddivide la chiave in frammenti che non vengono mai completamente ricostruiti. Entrambi riducono il rischio di compromissione con architetture diverse.
Come può un'azienda iniziare a valutare un fornitore di servizi di staking istituzionale?
Innanzitutto, verificate la loro attuale autorizzazione CASP, poi le loro certificazioni di sicurezza e continuità operativa e infine la cronologia della gestione delle chiavi e delle relative violazioni. Una risposta generica o priva di documentazione a supporto comporta l'esclusione del fornitore.
Un'azienda può perdere capitale a causa di investimenti istituzionali anche in assenza di attacchi esterni?
Sì. Le perdite di inattività dovute a tempi di inattività e le riduzioni di capitale causate da doppie firme possono diminuire l'ammontare di capitale compromesso anche in assenza di un attacco esterno, semplicemente a causa di una configurazione errata o di un problema di disponibilità. Si tratta di un rischio operativo, non solo di sicurezza.
È meglio affidare lo staking istituzionale a terzi o costruire una propria infrastruttura?
Dipende dalla quantità di capitale, dal team tecnico disponibile e dal fatto che il controllo diretto sugli elementi chiave sia un requisito imprescindibile. L'outsourcing trasferisce l'onere operativo a un fornitore con SLA definiti; la gestione interna garantisce il controllo totale ma richiede l'assunzione della piena responsabilità.
In che modo un nodo proprietario si differenzia dai servizi di nodo contrattualizzati per le aziende?
Possedere un nodo proprio significa che l'azienda gestisce direttamente l'infrastruttura, le chiavi e il rischio di violazione dei dati con il proprio team. L'esternalizzazione dei servizi di nodo alle aziende delega questa operazione a un fornitore, nel rispetto di condizioni di disponibilità e supporto tecnico definite.
In che modo l'autorizzazione CASP ai sensi di MiCA influisce sui fornitori istituzionali di servizi di staking?
L'autorizzazione CASP richiede al fornitore di divulgare chiaramente le modalità di gestione delle chiavi dei clienti e di sottoporsi a una supervisione normativa continua. Un'azienda dovrebbe verificare il numero di autorizzazione e il suo ambito prima di delegare qualsiasi volume di staking istituzionale.
Le ricompense per lo staking istituzionale sono garantite per volumi elevati?
No. Nessuna quantità di capitale garantisce una ricompensa fissa nello staking istituzionale: le ricompense dipendono dal protocollo, dalla partecipazione alla rete e dalla capacità dell'infrastruttura di evitare penalità di slashing. Qualsiasi comunicazione che suggerisca una ricompensa garantita deve essere trattata con estrema cautela.


«Gli investimenti in criptovalute non sono completamente regolamentati, potrebbero non essere adatti agli investitori al dettaglio a causa dell'elevata volatilità e c'è il rischio di perdere tutti gli importi investiti»
Condividi questo articolo!Continua a imparare
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.

Qué es el slashing y cómo te protege un CASP regulado
Qué es el slashing en staking, por qué penaliza a los validadores y cómo un CASP regulado bajo MiCA reduce el riesgo de errores operativos que lo provocan.
Qué es el KYC y por qué lo pide un exchange regulado
Descubre qué es el KYC, por qué te lo exige todo exchange regulado bajo MiCA y qué documentos necesitas para completar tu propia verificación de identidad.
ETF vs. fondo comune di investimento: differenze principali e quale scegliere in base alla propria situazione
ETF vs fondo comune di investimento: differenze principali, quale scegliere in base alla propria situazione e come ottenere il massimo da entrambi.