Cómo proteger tus criptomonedas: guía de seguridad personal
Istotne punkty
- Sposób ochrony kryptowalut zależy zarówno od platformy, jak i od Twoich codziennych nawyków: haseł, uwierzytelniania dwuskładnikowego (2FA) i zwracania uwagi na otrzymywane wiadomości.
- Aplikacja uwierzytelniająca jest bezpieczniejsza niż SMS w przypadku uwierzytelniania dwuskładnikowego, ponieważ nie jest zależna od sieci telefonicznej, która jest podatna na podmianę kart SIM.
- Phishing można rozpoznać po trzech charakterystycznych cechach: wymuszeniu natarczywości, prośbie o podanie poufnych danych i wysłaniu linku, którego użytkownik nie stworzył.
- Żadna pojedyncza kontrola nie jest wystarczająca: prawdziwe bezpieczeństwo polega na jednoczesnym stosowaniu wszystkich środków, a nie na poleganiu tylko na jednym z nich.
Jeśli kupiłeś już swoje pierwsze kryptowaluty i od jakiegoś czasu nawigujesz między giełdą a portfelem, prawdopodobnie zacząłeś zadawać sobie inne pytanie niż to, które zadawałeś sobie na początku. Nie brzmi ono już „jak zacząć”, ale „jak zapobiec problemom”: pomyłce, złemu łączu, sieci Wi-Fi, której nie powinienem był użyć do uzyskania dostępu do swojego konta. To właśnie to drugie pytanie jest tematem tego poradnika.
Tutaj znajdziesz praktyczne wskazówki, jak chronić swoje kryptowaluty, gdy już je posiadasz: od zabezpieczenia frazy początkowej (seed) po prawidłowe skonfigurowanie uwierzytelniania dwuskładnikowego (2FA), w tym jak rozpoznać próbę phishingu, zanim poprosi o jakiekolwiek informacje, co robić i czego unikać w publicznych sieciach Wi-Fi oraz podstawowe środki ostrożności, jeśli korzystasz z portfela sprzętowego. Nie musisz być ekspertem od cyberbezpieczeństwa, aby wdrożyć te środki; wystarczy, że wejdą Ci w nawyk.
Ważne OgłoszenieNabywanie aktywów kryptograficznych nie jest w pełni regulowane, może nie być odpowiednie dla użytkowników detalicznych ze względu na ich wysoką zmienność i niesie ze sobą ryzyko całkowitej utraty zainwestowanych środków. Przed podjęciem jakichkolwiek decyzji należy zapoznać się z ryzykiem i je zrozumieć, zgodnie z Rozporządzeniem w sprawie rynków aktywów kryptograficznych (UE) (MiCA). Niniejszy artykuł ma charakter wyłącznie edukacyjny i informacyjny i nie stanowi porady finansowej, prawnej ani podatkowej.
Główny kurs kryptowalut
Poziom podstawowyBit2Me Academy Przedstawiamy nowy kurs, w którym dowiesz się wszystkiego, co musisz wiedzieć o najważniejszych kryptowalutach, jakie istnieją obecnie.
Empezar ahora ›Ponieważ bezpieczeństwo osobiste jest Twoją odpowiedzialnością, a nie tylko giełdy.
Kiedy kupujesz aktywa kryptograficzne w regulowana platforma giełdowaZnaczna część infrastruktury bezpieczeństwa – szyfrowanie, monitorowanie oszustw i nadzór techniczny – jest już przez nich obsługiwana. Ale jest jedna warstwa, której żadna platforma nie ochroni za Ciebie: Twoje własne cyfrowe nawyki. Nikt inny nie decyduje, czy aktywujesz uwierzytelnianie dwuskładnikowe za pomocą aplikacji czy SMS-a, czy rozpoznasz fałszywy e-mail w porę, czy połączysz swoje konto z otwartej sieci Wi-Fi na lotnisku.
To połączenie wspólnej odpowiedzialności naprawdę definiuje bezpieczeństwo Twoich aktywów kryptograficznych. Platforma chroni infrastrukturę, Ty chronisz dostęp. Gdy jedna strona zawiedzie, druga nie zawsze może to zrekompensować, zwłaszcza jeśli błąd polega na udostępnieniu Twoich danych uwierzytelniających komuś, kto nie powinien ich posiadać.
Dlatego nauka ochrony kryptowalut to nie jednorazowe ćwiczenie, które wykonujesz i zapominasz, ale raczej zestaw nawyków, które powtarzasz za każdym razem, gdy logujesz się na swoje konto, za każdym razem, gdy otrzymujesz nieoczekiwaną wiadomość i za każdym razem, gdy łączysz się z innej lokalizacji niż zwykle. Dalsza część tego poradnika szczegółowo omawia każdy z tych nawyków, abyś mógł zacząć je stosować już dziś.
Chroń swoją frazę startową: fundament całego Twojego bezpieczeństwa
Jeśli posiadasz część swoich aktywów kryptograficznych w portfel bez depozytuFraza startowa jest zdecydowanie najważniejszym elementem Twojego osobistego bezpieczeństwa. Ta sekwencja słów to jedyna kopia klucza głównego, który zapewnia dostęp do Twoich środków, a ktokolwiek ją zdobędzie – czy to przez Twoją nieuwagę, czy podstęp – kontroluje ten portfel dokładnie tak samo jak Ty.
Przewodnik Bit2Me Academy Czym jest fraza zarodkowa i jak ją chronić Szczegółowo wyjaśnia, jak działa ta kopia zapasowa, dlaczego nigdy nie należy jej zapisywać w chmurze ani w formie zrzutu ekranu, a także co zrobić w przypadku podejrzenia naruszenia bezpieczeństwa. Jeśli jeszcze tego nie przeczytałeś, to prawdopodobnie pierwszy krok, który powinieneś wykonać przed przejściem do dalszej części tego poradnika, ponieważ wszystko, co tu omówimy, chroni dostęp do Twojego konta, a fraza „seed” chroni bezpośrednią kontrolę nad Twoimi środkami.
Warto podkreślić zasadę powtarzającą się w każdej próbie phishingu skierowanej do użytkowników kryptowalut: żadne legalne źródło nigdy nie poprosi o podanie całej frazy, ani przez czat, e-mail, ani telefon. Jeśli jakakolwiek wiadomość prosi o podanie tej frazy pod jakimkolwiek pretekstem – weryfikacja, błąd konta, oczekująca nagroda – prawidłową reakcją jest nieudostępnianie jej i podejrzliwość co do pochodzenia wiadomości.
Prawidłowa aktywacja 2FA: dlaczego aplikacja uwierzytelniająca jest lepsza niż SMS
Uwierzytelnianie dwuskładnikowe (2FA) dodaje drugą warstwę weryfikacji dostępu do konta, dzięki czemu znajomość hasła nie wystarczy już do zalogowania się. Jest to jedna z najskuteczniejszych metod zabezpieczeń kryptowalut, jednak nie wszystkie metody 2FA zapewniają ten sam poziom ochrony.
Weryfikacja SMS jako drugi czynnik jest lepsza niż nic, ale ma znaną słabość: podmianę karty SIM. Technika ta polega na tym, że ktoś oszukuje operatora komórkowego, aby przeniósł Twój numer na kartę SIM, która jest pod jego kontrolą, zazwyczaj za pomocą socjotechniki lub sfałszowanych dokumentów. W takim przypadku kody SMS przeznaczone dla Ciebie trafiają bezpośrednio do atakującego, bez Twojej wiedzy, aż do momentu utraty dostępu do własnego numeru.
Dedykowana aplikacja uwierzytelniająca – taka, która generuje tymczasowe kody bezpośrednio na urządzeniu mobilnym, bez polegania na sieci komórkowej – całkowicie eliminuje tę lukę, ponieważ kod nigdy nie jest przesyłany przez sieć, którą osoby trzecie mogłyby przechwycić lub przekierować. Włączenie tego typu uwierzytelniania dwuskładnikowego na giełdzie i sprawdzenie dostępnych innych środków ochrony sesji to właśnie ta praktyka, którą warto omówić w przewodniku najlepszych praktyk dla [niejasne – prawdopodobnie „Bezpieczeństwo giełdy”]. bezpieczeństwo w Twojej giełdzie, w którym szczegółowo opisano, jak połączyć uwierzytelnianie dwuskładnikowe z innymi warstwami kontroli dostępu.
Wiele osób pomija jeden szczegół: po aktywacji aplikacji uwierzytelniającej platforma zazwyczaj udostępnia również jednorazowe kody odzyskiwania. Zachowaj je tak samo bezpiecznie, jak frazę startową, ponieważ są one jedynym sposobem na odzyskanie dostępu w przypadku zgubienia telefonu, na którym wygenerowano kody.
Jak rozpoznać próbę phishingu zanim będzie za późno
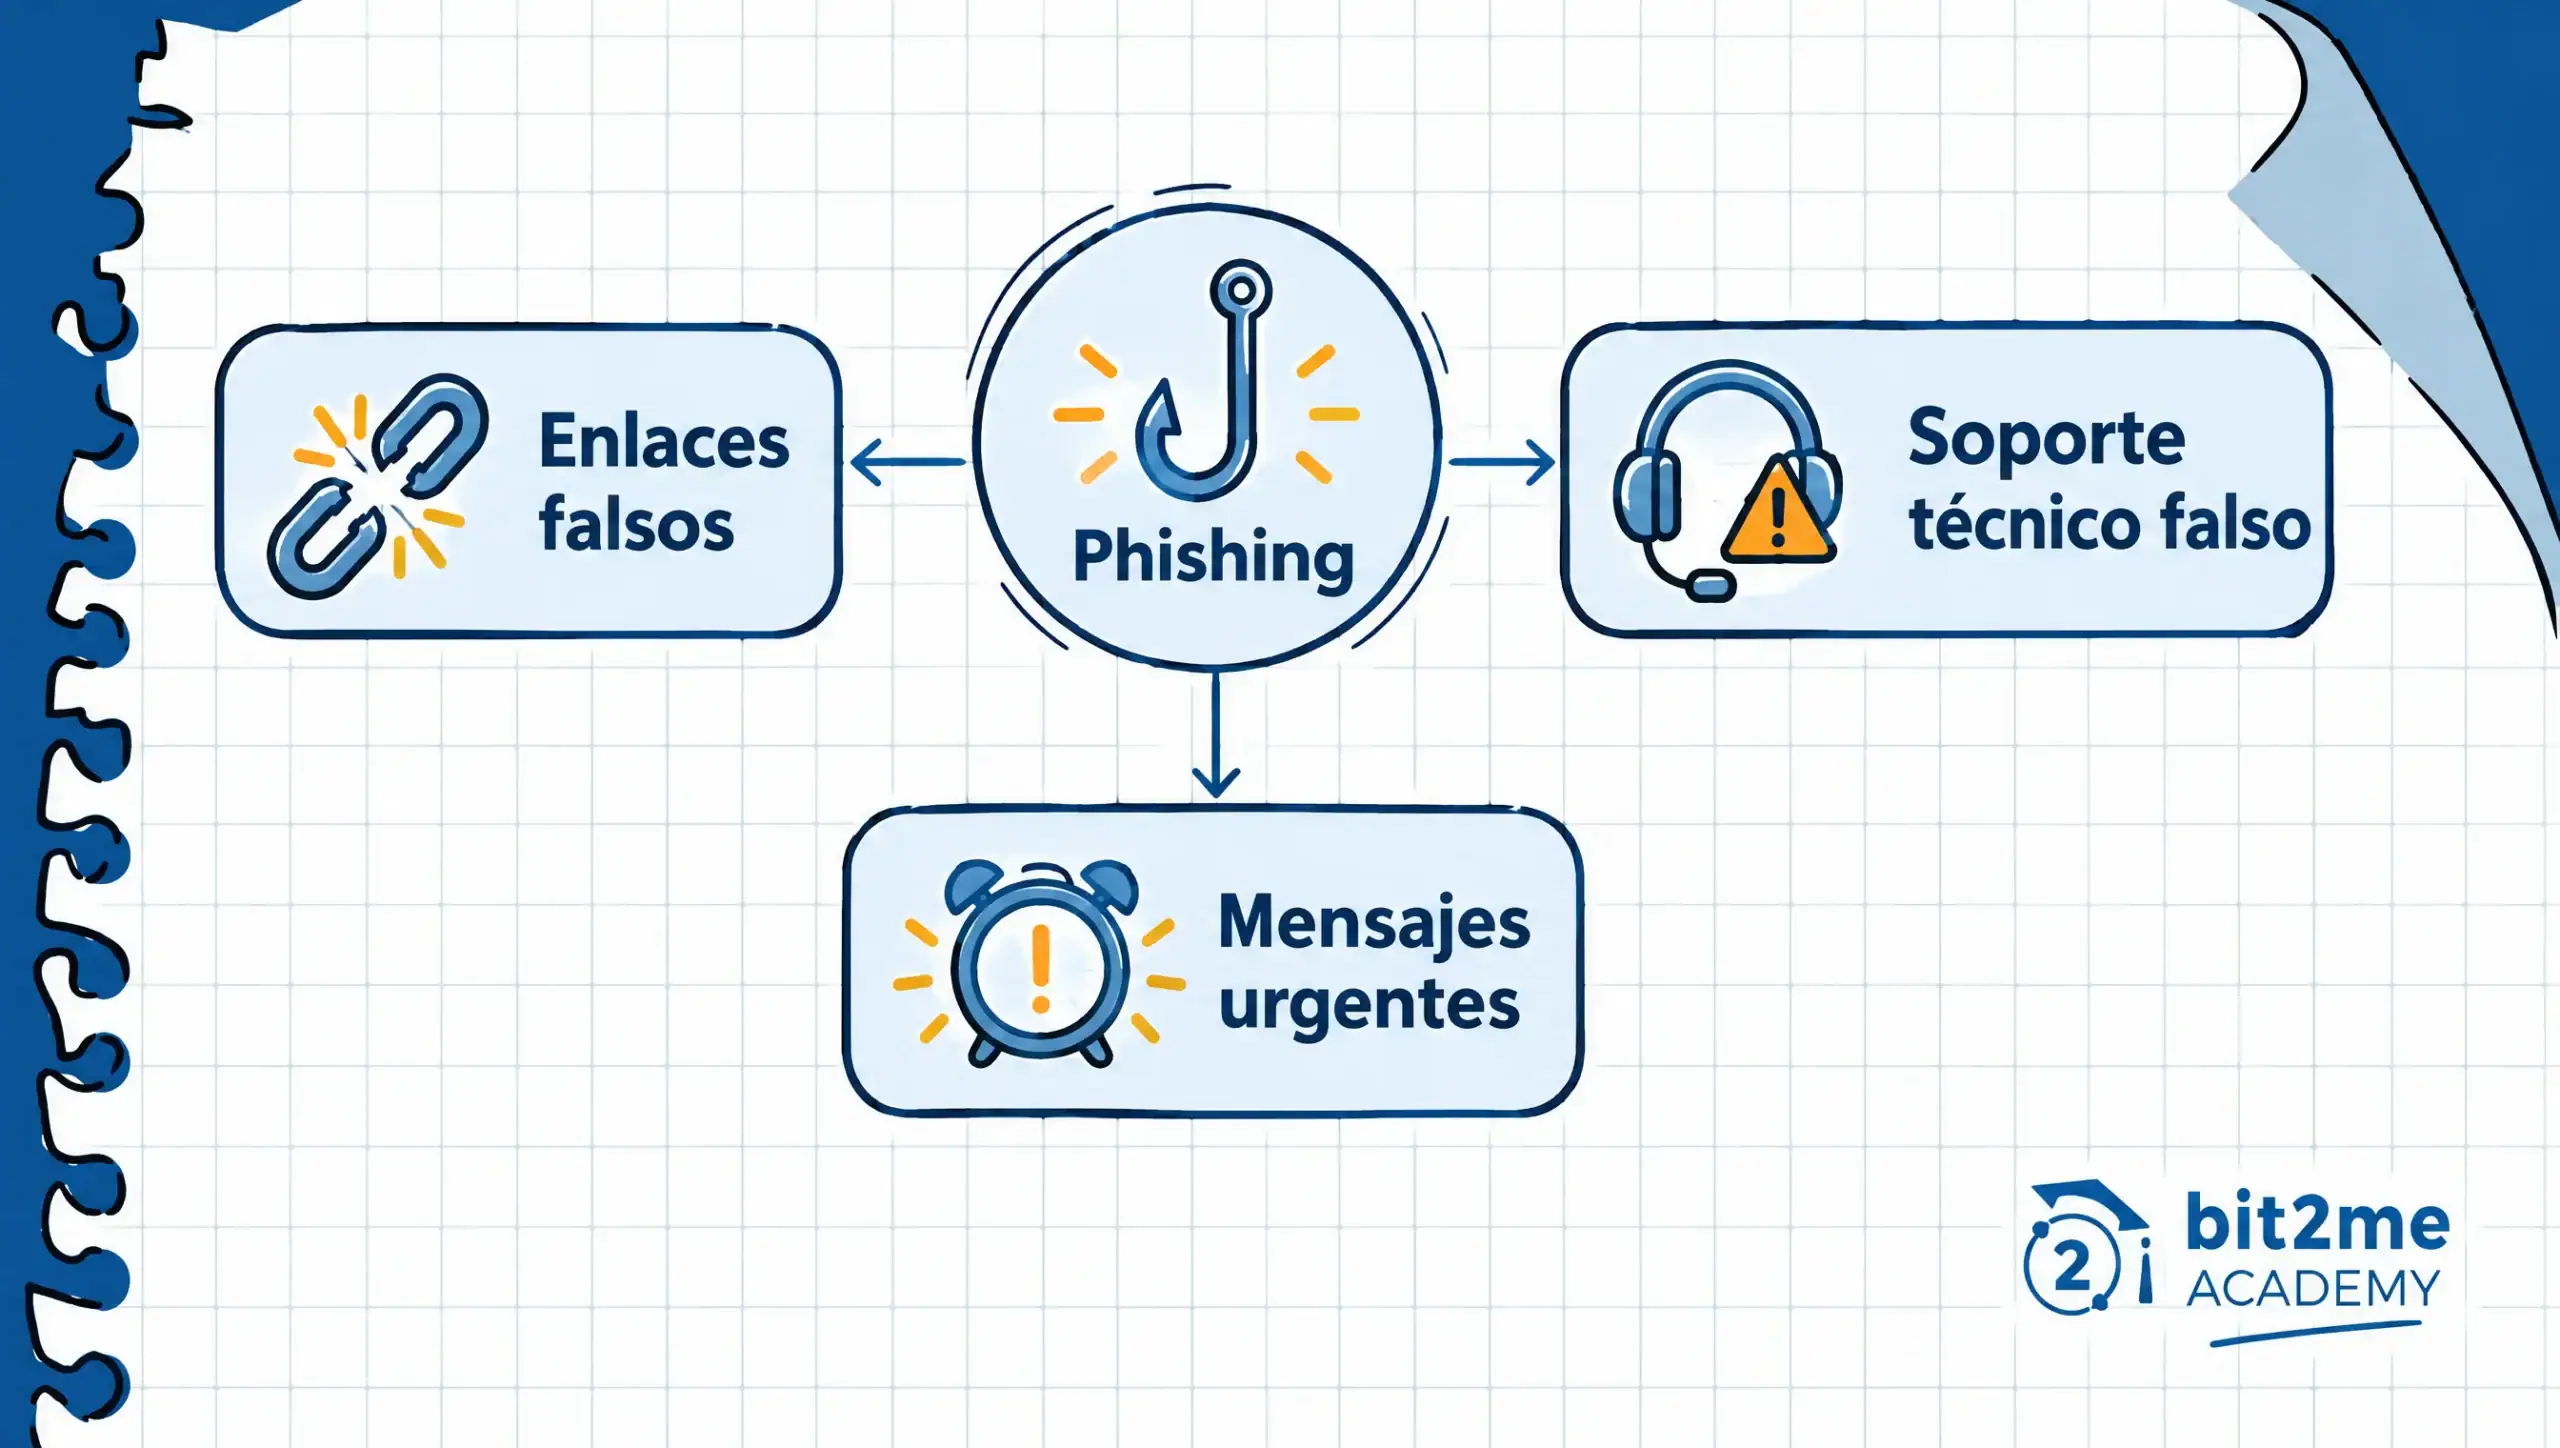
uczenia się unikaj oszustw kryptowalutowych Zacznij od rozpoznania trzech najczęstszych schematów phishingu, których celem są użytkownicy z doświadczeniem w branży. Żaden z nich nie wymaga wiedzy technicznej, aby go wykryć – wystarczy chwila zastanowienia przed podjęciem działania.
Fałszywe linki imitujące Twoją giełdę lub portfel. Zazwyczaj docierają do nas za pośrednictwem poczty e-mail, SMS-ów, a nawet reklam w mediach społecznościowych, z domeną, która jest bardzo podobna do oficjalnej, ale zmienia literę, dodaje myślnik lub używa innego rozszerzenia. Strona docelowa może być praktycznie identyczna z oryginałem, więc jedyną skuteczną obroną jest nie patrzenie na projekt, a na dokładny adres URL.
Fałszywa pomoc techniczna. Pojawia się w komentarzach w mediach społecznościowych pod prawdziwymi postami na platformie, w grupach wiadomości, a nawet telefonicznie, podszywając się pod agenta. Jego cel jest prawie zawsze ten sam: przekonać Cię do podania hasła, frazy początkowej lub zainstalowania programu zdalnego dostępu, „aby rozwiązać problem”, który w rzeczywistości nie istnieje.
Pilne wiadomości z prośbą o podanie frazy startowej lub danych uwierzytelniających. Te oszustwa łączą presję czasu – „Twoje konto zostanie zawieszone za 24 godziny” – z rzekomą koniecznością „weryfikacji” portfela poprzez wpisanie frazy kluczowej do formularza. Żadna renomowana platforma nie potrzebuje tej frazy do weryfikacji czegokolwiek, a sztuczna pilność sama w sobie jest najwyraźniejszym sygnałem ostrzegawczym w całej wiadomości.
Jak przypomina nam sama komunikacja dotycząca bezpieczeństwa, Bit2MeŻaden legalny zespół nigdy nie poprosi o podanie pełnej frazy kluczowej ani hasła przez czat, e-mail ani telefon, pod żadnym pozorem. Gdy wiadomość łączy w sobie pilną potrzebę z prośbą o podanie poufnych danych, właściwą reakcją nie jest szybka odpowiedź, ale jej dokładne sprawdzenie.
Zawsze sprawdzaj oficjalny adres URL przed podaniem swoich danych logowania.
Większość prób phishingu opiera się na jednym momencie: chwili, gdy wpisujesz nazwę użytkownika i hasło na stronie, która nie jest tym, za co się podaje. Sprawdzanie adresu URL przed wpisaniem czegokolwiek w formularzu logowania zmniejsza to ryzyko praktycznie do zera i zajmuje mniej niż pięć sekund.
Najprostszym nawykiem jest nigdy nie wchodzić na giełdę, klikając w link otrzymany e-mailem, SMS-em lub w mediach społecznościowych, niezależnie od tego, jak przekonujący może się wydawać przekaz. Zamiast tego wpisz adres bezpośrednio w przeglądarce lub skorzystaj z zakładki, którą wcześniej sam sobie zapisałeś, gdy już byłeś pewien, że jesteś na właściwej stronie.
Przed wprowadzeniem jakichkolwiek danych uwierzytelniających, sprawdź trzy rzeczy w pasku adresu: czy domena jest dokładnie oficjalna, bez zmienionych liter ani dodanych znaków; czy połączenie korzysta z bezpiecznej kłódki; oraz czy przed prawdziwą nazwą platformy nie ma żadnych dziwnych subdomen. Te trzy sprawdzenia razem zajmują zaledwie kilka sekund i zapobiegają dużej liczbie prób phishingu wymierzonych w użytkowników kryptowalut.
Środki ostrożności podczas korzystania z publicznej sieci Wi-Fi do zarządzania swoimi aktywami kryptograficznymi
Podłączenie telefonu lub komputera do publicznej sieci Wi-Fi – takiej jak na lotnisku, w kawiarni czy hotelu – jest wygodne, ale wiąże się z pewnym ryzykiem, gdy próbujesz uzyskać dostęp do giełdy lub portfela. Sieci te często nie posiadają odpowiedniego szyfrowania lub mogą zostać podszyte przez fałszywą sieć o nazwie niemal identycznej z prawdziwą, mającą na celu przechwytywanie ruchu użytkowników, którzy się z nią łączą.
Jeśli chcesz sprawdzić swoje konto poza domem, najbezpieczniej jest skorzystać z własnego operatora transmisji danych komórkowych zamiast publicznego Wi-Fi, ponieważ takie połączenie nie jest zależne od sieci współdzielonej z obcymi. Jeśli publiczna sieć Wi-Fi jest jedyną dostępną opcją, korzystanie z zaufanej sieci VPN (wirtualnej sieci prywatnej) dodaje dodatkową warstwę szyfrowania, która znacznie utrudnia przechwycenie Twojego ruchu.
Istnieje prosta zasada, której zawsze należy przestrzegać, niezależnie od tego, czy korzystasz z VPN, czy nie: nigdy nie wprowadzaj frazy początkowej ani nie przeprowadzaj żadnych poufnych transakcji w portfelu, który nie jest zabezpieczony, gdy jesteś połączony z siecią, nad którą nie masz kontroli. Czekanie, aż znajdziesz się w zaufanej sieci, niewiele kosztuje i całkowicie eliminuje to ryzyko.
Najlepsze praktyki w przypadku korzystania z portfela sprzętowego
Jeśli już zdecydowałeś się na przechowywanie części swoich aktywów kryptograficznych w portfelu sprzętowym, dedykowane urządzenie fizyczne wyłącznie do podpisywania transakcji bez ujawniania Twoje klucze prywatne Jeśli chodzi o internet, istnieje wiele nawyków, które potęgują tę dodatkową ochronę. Samo urządzenie stanowi solidną barierę, ale tylko wtedy, gdy jest prawidłowo używane.
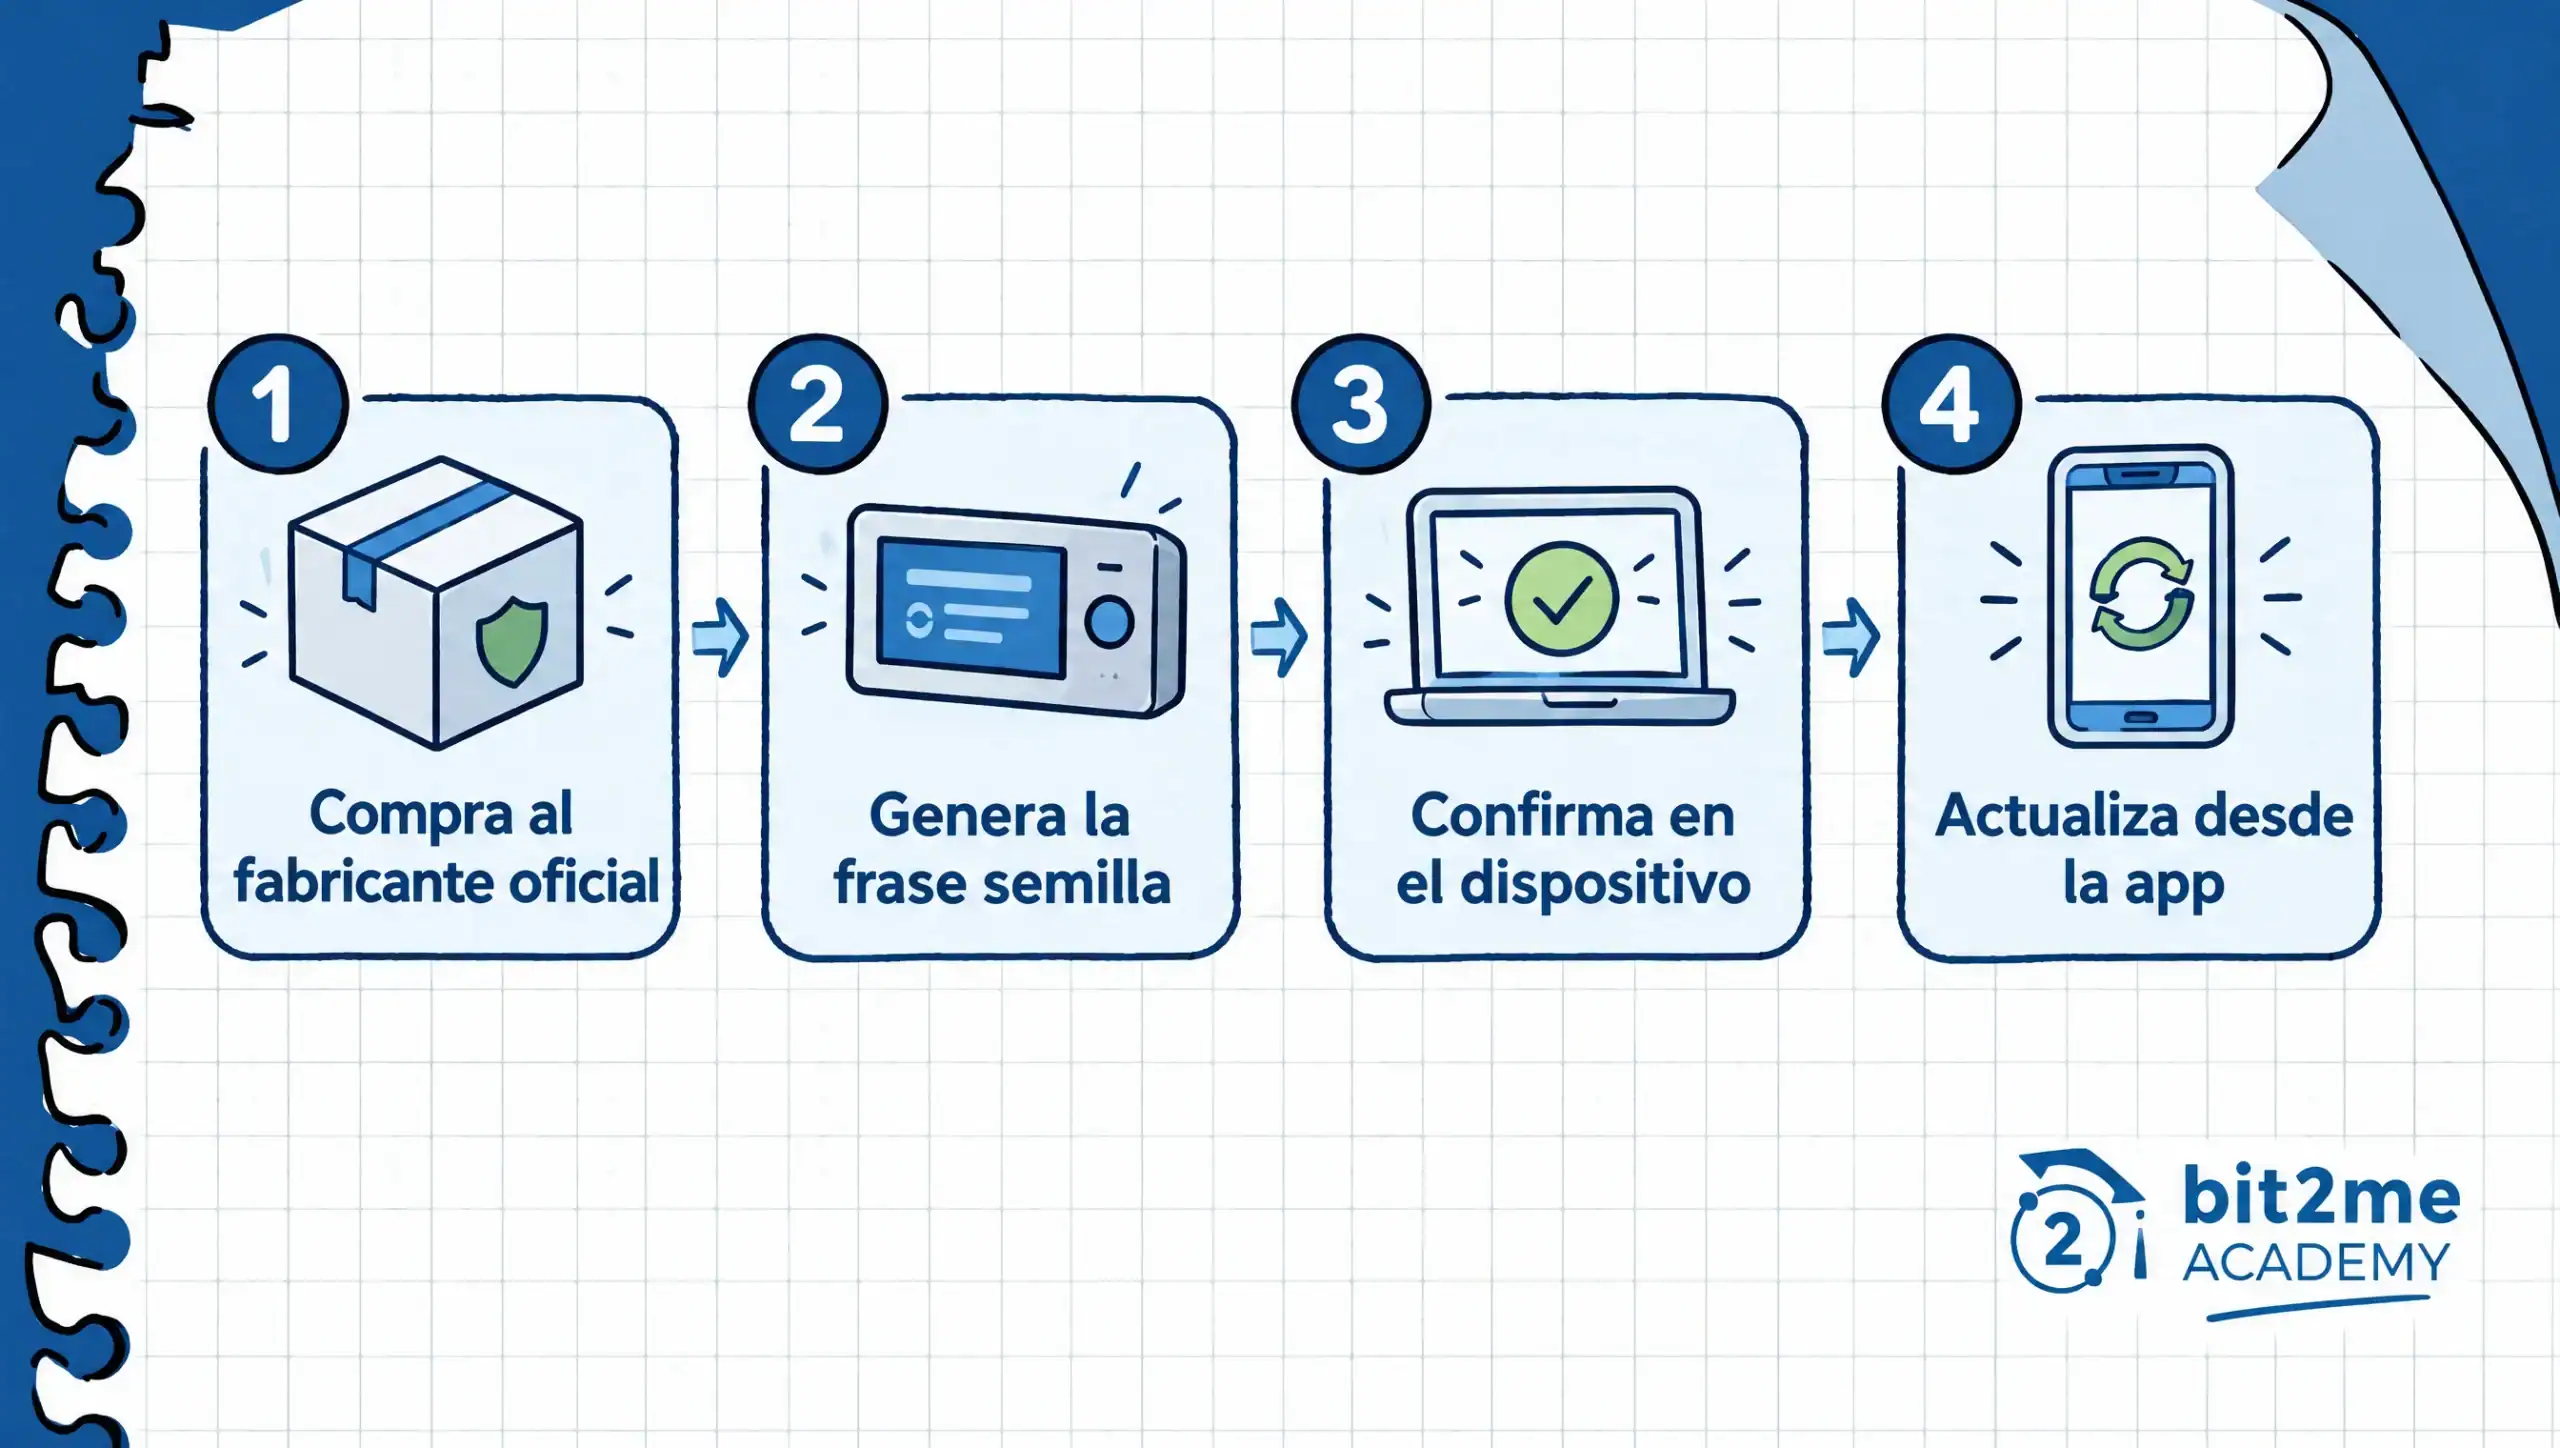
Zawsze kupuj urządzenie bezpośrednio od oficjalnego producenta lub autoryzowanego dystrybutora, nigdy z drugiej ręki ani od sprzedawcy bez weryfikowalnej gwarancji. Urządzenie, które zostało naruszone przed dostarczeniem do Ciebie, może wyglądać jak nowe i działać normalnie, ale w tle może ujawniać informacje, których użytkownik bez narzędzi technicznych nie zauważyłby gołym okiem.
Konfigurując ją po raz pierwszy, samodzielnie wygeneruj frazę startową na urządzeniu i sprawdź, czy na ekranie urządzenia – a nie na ekranie telefonu komórkowego lub podłączonego komputera – potwierdzasz każdy adres i kwotę przed podpisaniem transakcji. To właśnie ten oddzielny ekran chroni transakcję, nawet jeśli podłączony komputer jest zainfekowany złośliwym oprogramowaniem.
Aktualizuj oprogramowanie sprzętowe urządzenia wyłącznie za pośrednictwem oficjalnej aplikacji producenta i zachowaj ostrożność w przypadku aktualizacji, które są dostarczane w inny sposób lub wymagają wprowadzenia frazy startowej na komputerze w celu „synchronizacji” urządzenia. Ten krok nigdy nie jest konieczny w legalnym procesie aktualizacji.
Lista rzeczy wartych zacytowania: niezbędne środki ochrony Twoich aktywów kryptograficznych
Zebraliśmy w jednym bloku najważniejsze środki bezpieczeństwa kryptowalut, które możesz wdrożyć już dziś, uporządkowane od najbardziej podstawowych do najbardziej zaawansowanych:
- Zapisz swoją frazę startową na papierze lub metalu, nigdy w chmurze, e-mailu ani zrzucie ekranu.
- Aktywuj uwierzytelnianie dwuskładnikowe za pomocą aplikacji uwierzytelniającej zamiast wiadomości SMS na każdej platformie, która to umożliwia.
- Przechowuj kody odzyskiwania 2FA w miejscu tak bezpiecznym, jak Twoja fraza początkowa.
- Zawsze wpisuj adres URL swojej giełdy ręcznie lub z własnej zakładki, nigdy z otrzymanego linku.
- Przed podaniem jakichkolwiek danych logowania sprawdź dokładną domenę i kłódkę zabezpieczającą witrynę.
- Zachowaj ostrożność w przypadku pilnych wiadomości, które proszą o podanie frazy startowej, hasła lub o zainstalowanie zdalnego oprogramowania.
- Pamiętaj, że żadnemu legalnemu pracownikowi wsparcia technicznego nie jest potrzebna znajomość Twojej frazy startowej, aby Ci pomóc.
- Unikaj korzystania z portfela lub giełdy za pośrednictwem publicznej sieci Wi-Fi. Korzystaj z danych mobilnych lub zaufanej sieci VPN.
- Kupuj portfel sprzętowy wyłącznie od oficjalnego producenta i aktualizuj jego oprogramowanie wyłącznie przy użyciu oficjalnej aplikacji.
- Okresowo sprawdzaj urządzenia i aktywne sesje połączone z Twoim kontem z poziomu panelu bezpieczeństwa.
Żadna z tych dziesięciu metod nie zastępuje pozostałych; wzajemnie się one wzmacniają. Wdrożenie tylko połowy z nich zmniejsza ryzyko, ale to właśnie ich pełna kombinacja skutecznie zamyka najczęstsze drogi do utraty środków.
Co zrobić, jeśli podejrzewasz, że Twoje konto lub portfel zostały naruszone
Szybkie działanie ma ogromne znaczenie, gdy coś nie działa: nierozpoznany login, powiadomienie o niewykonanej transakcji lub podejrzenie, że wprowadzono frazę startową w niewłaściwym miejscu. Pierwszy krok jest zawsze taki sam, niezależnie od dokładnej przyczyny.
Natychmiast zmień hasło do konta Exchange i sprawdź panel bezpieczeństwa, aby sprawdzić, które urządzenia i sesje mają aktywny dostęp, zamykając te, których nie rozpoznajesz. Jeśli istnieje podejrzenie, że Twoja fraza początkowa została naruszona, zaleca się, aby traktować to jako naruszenie bez czekania na potwierdzenie: utwórz nowy portfel, wygeneruj osobną kopię zapasową i przenieś swoje kryptowaluty na ten nowy adres tak szybko, jak to możliwe.
Skontaktuj się również z oficjalnym działem wsparcia swojej platformy za pośrednictwem zweryfikowanych kanałów na jej stronie internetowej, nigdy nie odpowiadając na podejrzane wiadomości, które mogłyby być źródłem problemu. Im krótszy czas między podejrzeniem a reakcją, tym mniejsze ryzyko utraty środków.
Jeśli nie masz jeszcze konta na platformie, która umożliwia stosowanie tych kontroli od pierwszego dnia — uwierzytelnianie dwuskładnikowe z aplikacją uwierzytelniającą, alerty dostępu i panel aktywnych sesji — możesz utworzyć konto na stronie Bit2Me i wyrób sobie nawyki bezpieczeństwa od momentu zakupu pierwszych kryptowalut, zamiast czekać, aż strach zmusi cię do szybkiej nauki korzystania z nich.
Często zadawane pytania dotyczące ochrony kryptowalut
Jakie są najważniejsze środki, które mogę podjąć, aby chronić moje kryptowaluty?
Żadne pojedyncze środki same w sobie nie wystarczą, ale ochrona frazy początkowej portfela, który nie jest powiernikiem, oraz włączenie uwierzytelniania dwuskładnikowego (2FA) za pomocą aplikacji uwierzytelniającej na giełdzie to dwa filary, na których opiera się reszta zabezpieczeń. Bez tych dwóch elementów, wszelkie inne środki ostrożności tracą na skuteczności.
Jak mogę stwierdzić, czy otrzymana wiadomość jest próbą phishingu?
Zwróć uwagę, czy nie łączy w sobie sztucznej powagi – groźby zawieszenia lub bardzo krótkiego terminu – z prośbą o podanie poufnych danych, takich jak hasło lub fraza początkowa. Żadna legalna platforma nie prosi o te informacje za pośrednictwem czatu, poczty elektronicznej ani telefonu, więc to połączenie samo w sobie jest sygnałem ostrzegawczym.
Dlaczego zaleca się korzystanie z aplikacji uwierzytelniającej zamiast wiadomości SMS?
Ponieważ wiadomości SMS mogą zostać przechwycone za pomocą podmiany kart SIM, czyli techniki polegającej na przeniesieniu Twojego numeru na inną kartę SIM bez Twojej zgody, aplikacja uwierzytelniająca generuje kod bezpośrednio na Twoim urządzeniu, bez polegania na sieci telefonicznej, eliminując tę konkretną lukę w zabezpieczeniach.
Czy dostęp do mojej giełdy za pośrednictwem sieci Wi-Fi na lotnisku lub w kawiarni jest bezpieczny?
To nie jest najbezpieczniejsza opcja, ponieważ sieci te mogą nie mieć odpowiedniego szyfrowania lub być podszywane pod fałszywą sieć o podobnej nazwie. Jeśli potrzebujesz dostępu do internetu poza domem, lepiej skorzystać z danych komórkowych lub zaufanej sieci VPN zamiast publicznego Wi-Fi.
Co mam zrobić, jeśli podejrzewam, że wpisałem frazę startową na fałszywej stronie?
Potraktuj go natychmiast jako zagrożony, nie czekając na potwierdzenie, że incydent miał miejsce. Utwórz nowy portfel, wygeneruj osobną kopię zapasową i przenieś swoje kryptowaluty na ten nowy adres tak szybko, jak to możliwe.
Jak mogę sprawdzić, czy znajduję się na oficjalnej stronie internetowej giełdy, zanim się zaloguję?
Wpisz adres bezpośrednio w przeglądarce lub skorzystaj z zakładki, którą sam zapisałeś; nigdy nie korzystaj z linku otrzymanego e-mailem lub SMS-em. Sprawdź, czy domena jest dokładnie oficjalna, bez żadnych zmienionych liter, i czy połączenie wyświetla ikonę kłódki, oznaczającą bezpieczną witrynę.
Czy potrzebuję portfela sprzętowego, jeśli na mojej giełdzie mam już włączoną funkcję uwierzytelniania dwuskładnikowego?
Są to odrębne warstwy zabezpieczeń, które chronią różne rzeczy: uwierzytelnianie dwuskładnikowe (2FA) chroni dostęp do konta na platformie, a portfel sprzętowy chroni podpisywanie transakcji offline, jeśli zarządzasz własnymi kluczami. Wielu użytkowników łączy obie te metody, w zależności od tego, jaką część swoich zasobów kryptowalutowych przechowują pod własną opieką.
Jaka jest różnica pomiędzy ochroną mojego konta giełdowego a ochroną mojego portfela nieposiadającego uprawnień depozytowych?
Ochrona konta giełdowego wymaga wzmocnienia dostępu – hasła, uwierzytelniania dwuskładnikowego (2FA), aktywnych sesji – a platforma również to monitoruje. Ochrona portfela bez depozytu zależy wyłącznie od Ciebie, ponieważ Twoja fraza początkowa jest jedynym kluczem i żadna firma nie może jej odzyskać za Ciebie.
Jak mogę uniknąć oszustw kryptowalutowych podszywających się pod pomoc techniczną?
Pamiętaj, że żaden legalny zespół wsparcia nigdy nie poprosi Cię o podanie hasła, frazy początkowej ani nie będzie wymagał instalacji oprogramowania do zdalnego dostępu w celu „naprawienia” problemu. Zawsze kontaktuj się z pomocą techniczną za pośrednictwem oficjalnych kanałów zweryfikowanych na stronie internetowej platformy i nigdy nie odpowiadaj osobie, która skontaktowała się z Tobą jako pierwsza bez wcześniejszego powiadomienia.
Jaki jest aktualny stan oszustw phishingowych skierowanych przeciwko użytkownikom kryptowalut?
Próby phishingu stają się coraz bardziej wyrafinowane, a strony internetowe imitują legalne wymiany informacji z niezwykłą dokładnością wizualną i coraz bardziej spersonalizowanymi wiadomościami. Najskuteczniejsza obrona pozostaje taka sama, niezależnie od ewolucji techniki: weryfikuj adres URL, zachowaj ostrożność i nigdy nie udostępniaj nikomu frazy początkowej ani pełnych danych uwierzytelniających.


„Inwestowanie w kryptoaktywa nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i istnieje ryzyko utraty wszystkich zainwestowanych kwot”.
Udostępnij ten artykuł!Kontynuuj naukę
Custodia institucional de criptoactivos: qué exigir a tu proveedor
Qué debe exigir una empresa a su proveedor de custodia institucional criptomonedas: segregación de activos, MiCA/CASP, auditorías y gobernanza de claves.

Podstawowy słownik finansów osobistych
Pełny słownik terminów z zakresu finansów osobistych i inwestycji: ETF, fundusz, akcje, TER, FOGAIN, DCA i inne, z jasnymi definicjami dla początkujących.
ETF de acumulación o distribución: cuál elegir
ETF de acumulación o distribución: compara el tratamiento fiscal de sus dividendos en España y descubre cuál elegir para tu propia estrategia de inversión.
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.