Qué es el slashing y cómo te protege un CASP regulado
Istotne punkty
- Slashing to kara, którą protokół Proof of Stake nakłada na walidatora za podwójne podpisanie lub długotrwałą nieaktywność, nie zaś błąd użytkownika.
- Jego celem jest motywowanie walidatorów do utrzymywania wysokiej dostępności i uczciwego postępowania, chroniąc bezpieczeństwo ekonomiczne sieci.
- Działanie za pośrednictwem regulowanego CASP w ramach MiCA, z profesjonalną infrastrukturą i całodobowym monitoringiem, może zmniejszyć prawdopodobieństwo wystąpienia błędów operacyjnych powodujących cięcia.
- Żadne regulacje nie wyeliminują całkowicie ryzyka cięć: pozostaje ono ryzykiem technicznym samego protokołu, a nadzór CASP nie może zagwarantować, że nigdy nie nastąpi.
Slashing to automatyczna kara nakładana przez protokół Proof of Stake na walidatora, który działa niewłaściwie, polegająca na odliczeniu części jego stawki. Za każdym razem, gdy ktoś deleguje aktywa cyfrowe do stakingu walidatorowi, kara ta przestaje być abstrakcyjnym szczegółem, a staje się realnym warunkiem danej aktywności. Wraz z rosnącą popularnością stakingu za pośrednictwem regulowanych dostawców nad stakingiem zarządzanym samodzielnie, zrozumienie faktycznej roli dostawcy usług kryptograficznych (CASP) w ograniczaniu tego ryzyka stało się powracającym pytaniem wśród użytkowników. Bit2Me Zarabiać.
Niniejszy artykuł wyjaśnia mechanizm „slashingu” z techniczną precyzją: co go powoduje, dlaczego wymaga go ekonomiczna konstrukcja sieci Proof of Stake oraz jak prawdopodobieństwo jego wystąpienia jest zmniejszane poprzez działanie za pośrednictwem profesjonalnej infrastruktury nadzorowanej na mocy unijnego rozporządzenia MiCA. Wyjaśnia on również jednoznacznie, czego regulowany podmiot CASP nie może zaoferować w obliczu tego ryzyka. Jeśli znasz już inne ryzyka związane ze stakingiem – płynność, kontrahenta, protokół i zmienność – niniejszy przewodnik uzupełnia te podstawy, koncentrując się na najczęściej cytowanym i najmniej zrozumiałym mechanizmie kar w branży.
W ramach regulacji Unii Europejskiej rozporządzenie (UE) MiCA (Rynki Kryptoaktywów), obowiązujące od 2024 r., ustanawia obowiązki autoryzacyjne i nadzorcze, których muszą przestrzegać dostawcy usług kryptoaktywów (CASP) oferujący swoim użytkownikom usługi stakingu. BITCOINFORME, PSC, SL, działający pod nazwą handlową Bit2Me, jest dostawcą usług w zakresie aktywów kryptograficznych, autoryzowanym i regulowanym przez Narodową Komisję Rynku Papierów Wartościowych (CNMV) w Hiszpanii, zgodnie z artykułem 59 Rozporządzenia MiCA.
Ważne OgłoszenieNiniejszy artykuł ma charakter wyłącznie edukacyjny i informacyjny. Treść nie stanowi porady finansowej, prawnej ani podatkowej. Usługi związane z generowaniem nagród wiążą się ze specyficznymi ryzykami, w tym ryzykiem płynności, ryzykiem kontrahenta, ryzykiem zabezpieczenia oraz warunkami każdego protokołu, z którymi należy się dokładnie zapoznać przed przystąpieniem do programu. Nagrody z przeszłości nie są wiarygodnym wskaźnikiem przyszłych nagród.
Główny kurs kryptowalut
Poziom podstawowyBit2Me Academy Przedstawiamy nowy kurs, w którym dowiesz się wszystkiego, co musisz wiedzieć o najważniejszych kryptowalutach, jakie istnieją obecnie.
Empezar ahora ›Na czym polega slashing w sieci Proof of Stake?
Slashing to mechanizm zakodowany bezpośrednio w regułach konsensusu sieci Dowód stawki (PoS)Gdy walidator naruszy te zasady – zazwyczaj poprzez podwójne podpisywanie bloków lub pozostawanie offline przez dłuższy czas – protokół automatycznie redukuje część stawki zablokowanej jako zabezpieczenie. Nie ma osoby ani komisji, która decydowałaby o tym indywidualnie: oprogramowanie wykrywa naruszenie i nakłada karę zgodnie z predefiniowanymi i publicznie dostępnymi zasadami.
Kara ta bezpośrednio dotyka walidatora, ale może również dotknąć tych, którzy delegowali do niego zasoby cyfrowe, ponieważ delegowany udział może zostać odpowiednio zmniejszony. To sprawia, że wybór walidatora lub dostawcy usług jest decyzją o realnych konsekwencjach ekonomicznych. Skala kary jest zróżnicowana: niektóre sieci stosują minimalne kary za drobne naruszenia, podczas gdy inne nakładają znaczne redukcje za ewidentnie złośliwe zachowania.
Ważne jest, aby odróżnić slashing od innych mechanizmów, które brzmią podobnie, ale w rzeczywistości nimi nie są. Okres odłączenia to po prostu okres oczekiwania na wypłatę środków i nie oznacza utraty udziału, a opłata za zarządzanie pobierana przez dostawcę również nie jest karą za staking: to koszt usługi, uzgodniony wcześniej i niezależny od zachowania walidatora.
Dwie najczęstsze przyczyny techniczne cięcia
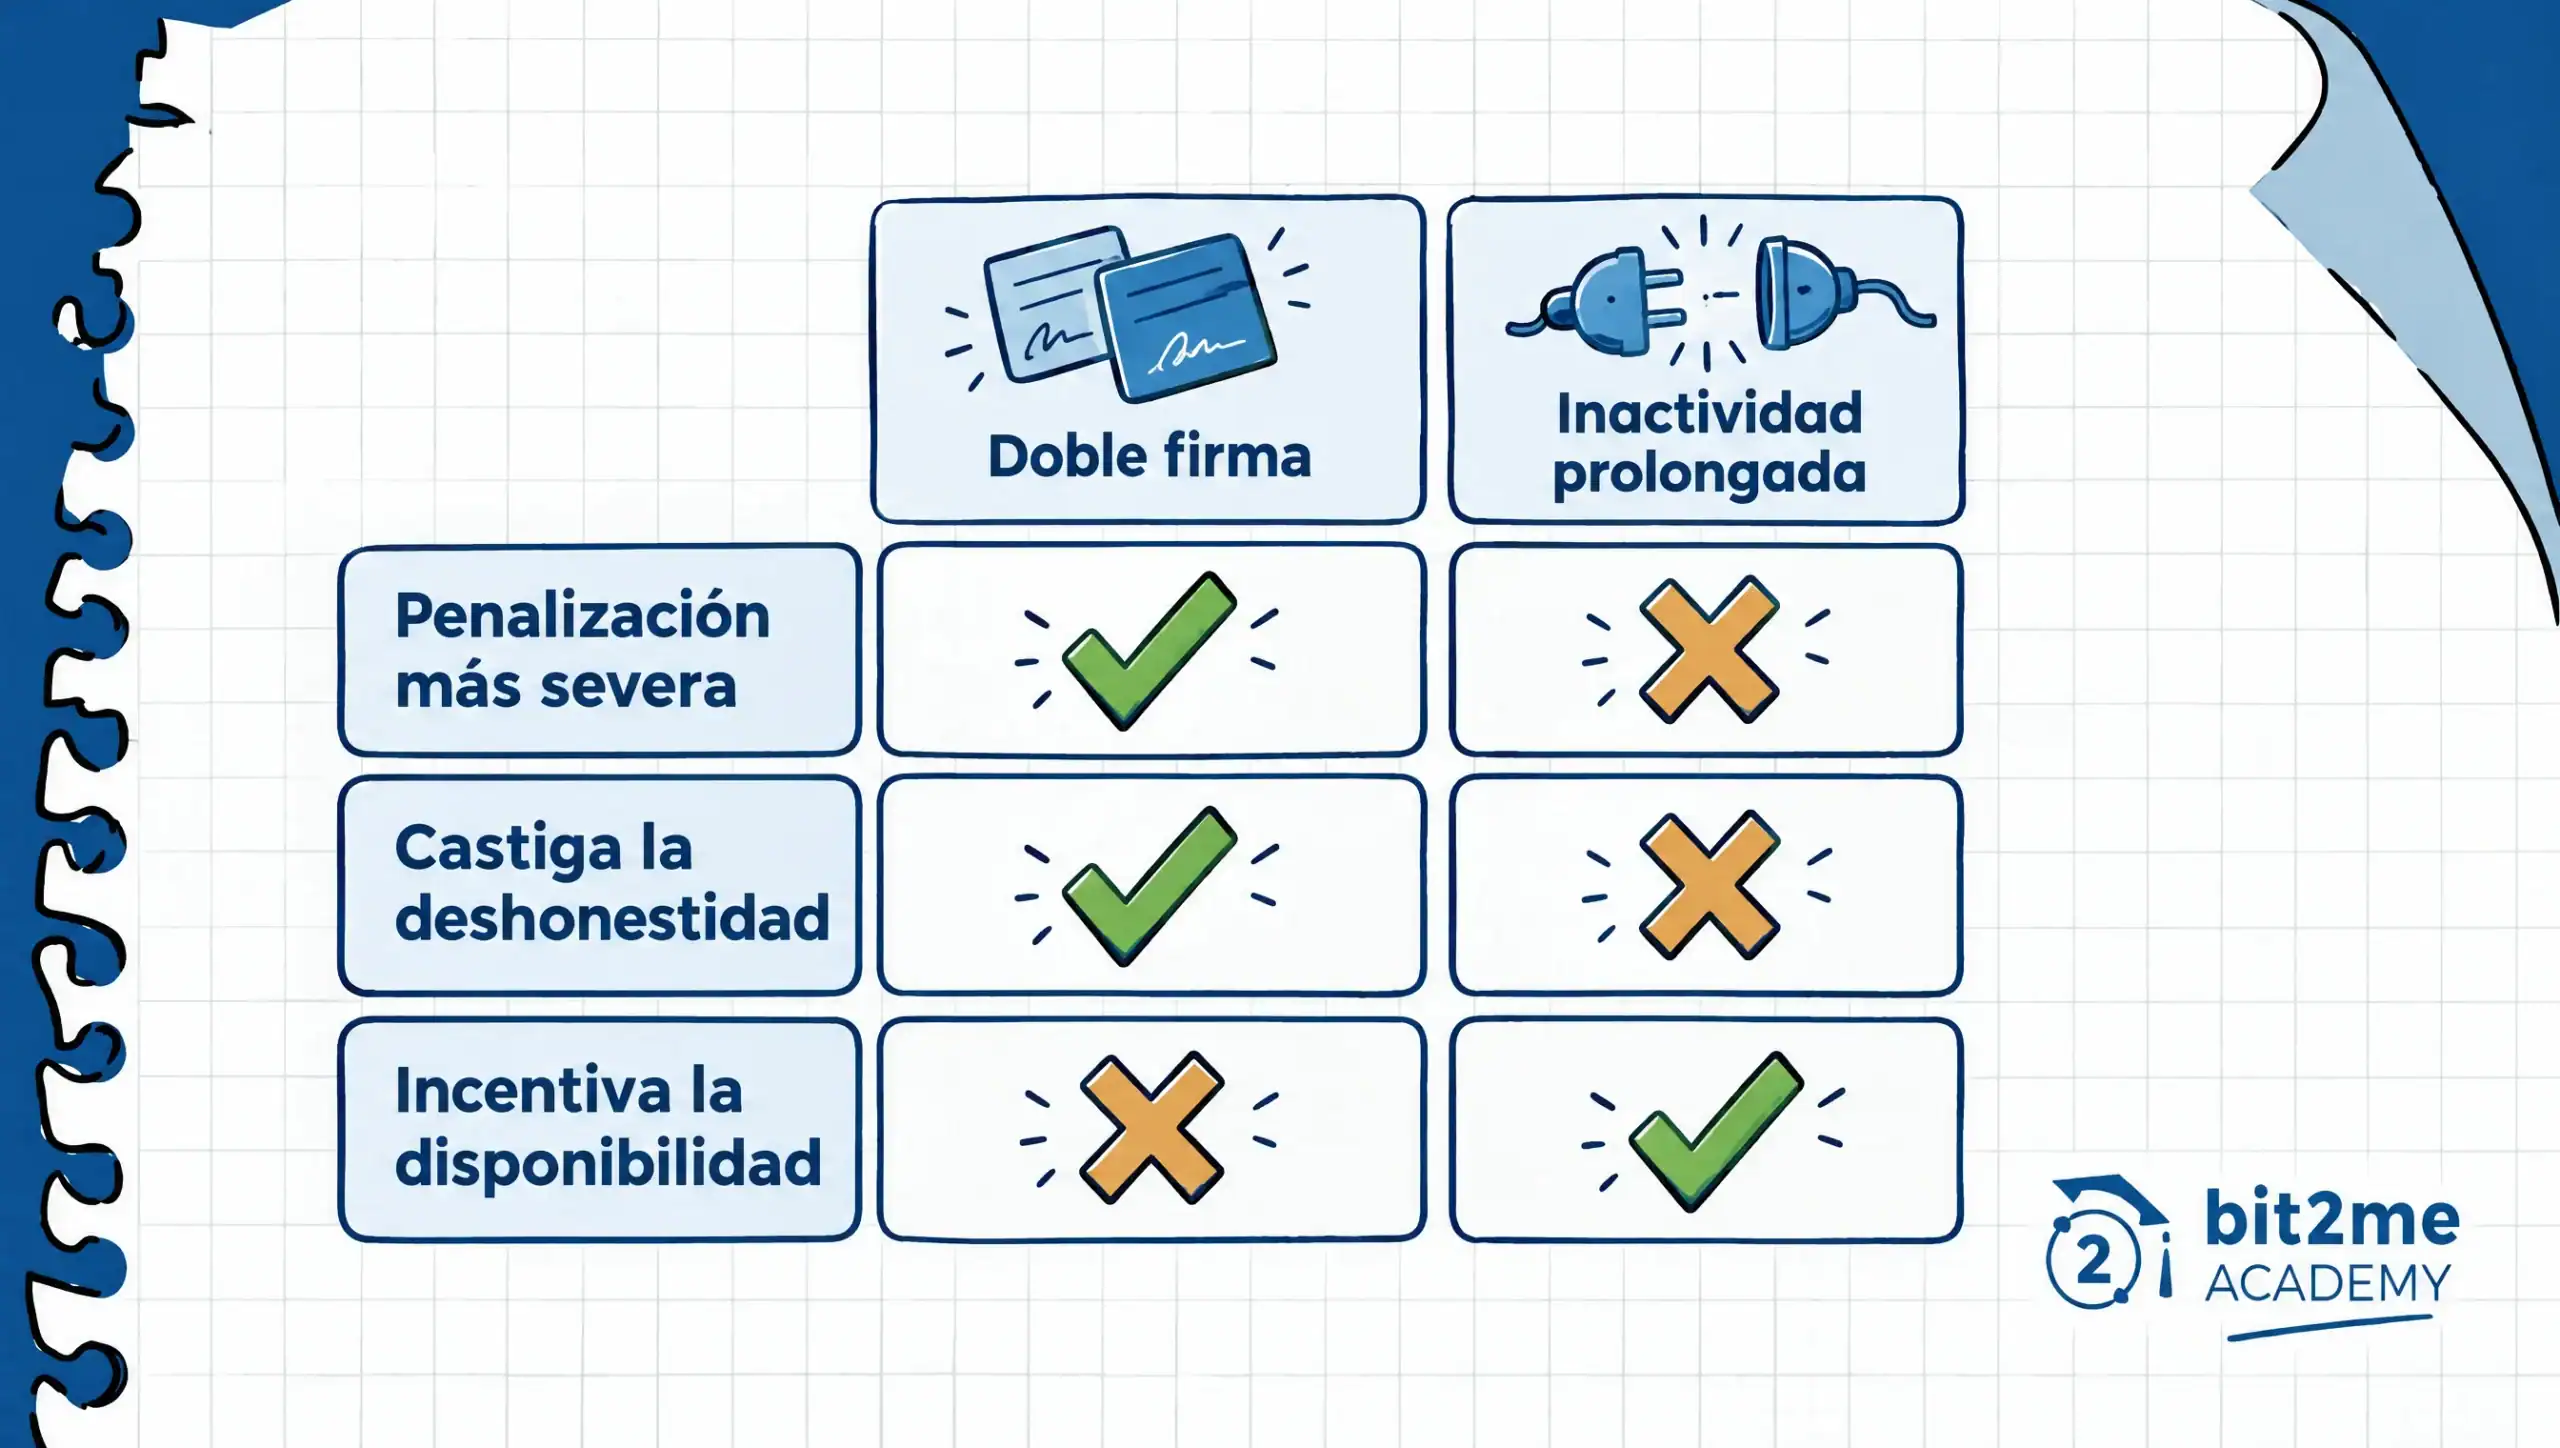
Podwójne podpisywanie
Podwójne podpisywanie występuje, gdy walidator podpisuje dwa różne bloki dla tej samej pozycji w łańcuchu. Reguły konsensusu interpretują to jako próbę manipulowania historią sieci lub, co najmniej, poważną błędną konfigurację. Chociaż może to mieć charakter złośliwy, w praktyce częściej jest spowodowane błędami operacyjnymi: jednoczesne uruchomienie tego samego walidatora na dwóch maszynach podczas migracji infrastruktury jest częstą przyczyną przypadkowego podwójnego podpisywania. Kara za to naruszenie jest zazwyczaj najsurowsza w każdym protokole, ponieważ narusza integralność historii bloków.
Długotrwały przestój
Drugą przyczyną jest przedłużająca się bezczynność, gdy walidator przez dłuższy czas nie potwierdza lub nie proponuje bloków. W przeciwieństwie do podwójnego podpisywania, kara ta jest zazwyczaj niższa i ma na celu zachęcenie do dostępności, a nie karanie za nieuczciwość. Sieci takie jak Ethereum stosują również tzw. wycieki bezczynności, które stopniowo zwiększają karę, jeśli znaczna część sieci pozostaje jednocześnie nieaktywna, aby przywrócić ekonomiczną rentowność łańcucha.
Obie przyczyny mają wspólne źródło: awarie infrastruktury lub systemu walidatora, a nie pojedyncze decyzje delegującego. Dlatego jakość tej infrastruktury – redundancja, monitorowanie, zarządzanie kluczami – jest zmienną, która ma największy wpływ na rzeczywiste prawdopodobieństwo wystąpienia slashingu, nawet większy niż sam wybór sieci.
Dlaczego istnieje cięcie: ekonomiczna zachęta stojąca za tym projektem
Cięcie nie jest karą dodawaną arbitralnie: stanowi fundament bezpieczeństwa ekonomicznego każdej sieci Proof-of-Stake. Walidator zobowiązuje się do utrzymania dostępności swojego węzła i przestrzegania zasad konsensusu w zamian za otrzymywanie nagród za staking; cięcie jest odpowiednikiem, który w przypadku złamania tego zobowiązania generuje realne koszty. Bez tej kary walidator mógłby działać niedbale, a nawet złośliwie, bez żadnych konsekwencji ekonomicznych, co osłabiłoby zaufanie leżące u podstaw całej sieci.
Projekt ten rozwiązuje klasyczny problem teoria gierJak pogodzić indywidualne interesy każdego walidatora ze wspólnym interesem zapewnienia płynnego funkcjonowania łańcucha i braku manipulacji? Wymagając od każdego walidatora zabezpieczenia zasobów cyfrowych i nakładając kary finansowe za niewłaściwe postępowanie, protokół sprawia, że uczciwość i wysoka dostępność stają się najbardziej opłacalną strategią dla każdego racjonalnego uczestnika.
Z tej perspektywy, slashing pełni funkcję podobną do depozytu powierniczego, z tą różnicą, że jego wykonanie jest automatyczne i wpisane w sam kod, bez ingerencji człowieka ani możliwości negocjacji. Ta automatyzacja uniemożliwia zewnętrznemu dostawcy – regulowanemu lub nieregulowanemu – zmianę czasu i sposobu naliczania kary za staking: reguły te należą do sieci, a nie do operatora walidatora.
Czym jest CASP i co się zmienia, gdy działasz za pośrednictwem podmiotu regulowanego?
CASP (Crypto-Asset Service Provider) to podmiot upoważniony przez właściwy organ regulacyjny do świadczenia usług związanych z aktywami cyfrowymi, w tym stakingiem, w ramach określonych ram nadzorczych. W Unii Europejskiej upoważnienie to jest przyznawane zgodnie z rozporządzeniem MiCA, który wymaga od podmiotów CASP spełniania wymogów w zakresie zarządzania, bezpieczeństwa operacyjnego, opieki i przejrzystości użytkowników. W Hiszpanii CNMV Jest to właściwy organ, który wydaje upoważnienia i nadzoruje tych dostawców.
Działanie za pośrednictwem regulowanego CASP oznacza, że wybór i zarządzanie walidatorami nie zależy już od indywidualnych możliwości technicznych użytkownika, lecz od wyspecjalizowanego zespołu podlegającego wymogom należytej staranności określonym w przepisach. Nie zmienia to zasad leżących u podstaw protokołu blockchain – żadne upoważnienie regulacyjne nie może tego zrobić – ale zmienia to, kto zarządza infrastrukturą, która decyduje o przestrzeganiu lub naruszaniu tych zasad. To rozróżnienie jest ważne, aby pamiętać, zanim założymy, że „regulowany” automatycznie oznacza „brak ryzyka cięć”.
Nadzór w ramach MiCA koncentruje się na sposobie działania dostawcy – kontroli wewnętrznej, powiernictwie, informacjach o użytkownikach i zarządzaniu konfliktami interesów – a nie na modyfikacji mechanizmu konsensusu Ethereum, Cosmos ani żadnej innej sieci Proof-of-Stake (PoS). Mechanizm ten pozostaje niezmienny niezależnie od tego, czy zaangażowany jest Dostawca Wsparcia Umowy Konsensusowej (CASP), co trafnie wyjaśnia, gdzie regulacje mogą, a gdzie nie mogą mieć wpływu.
W jaki sposób regulowany podmiot CASP może zmniejszyć prawdopodobieństwo wystąpienia błędów operacyjnych
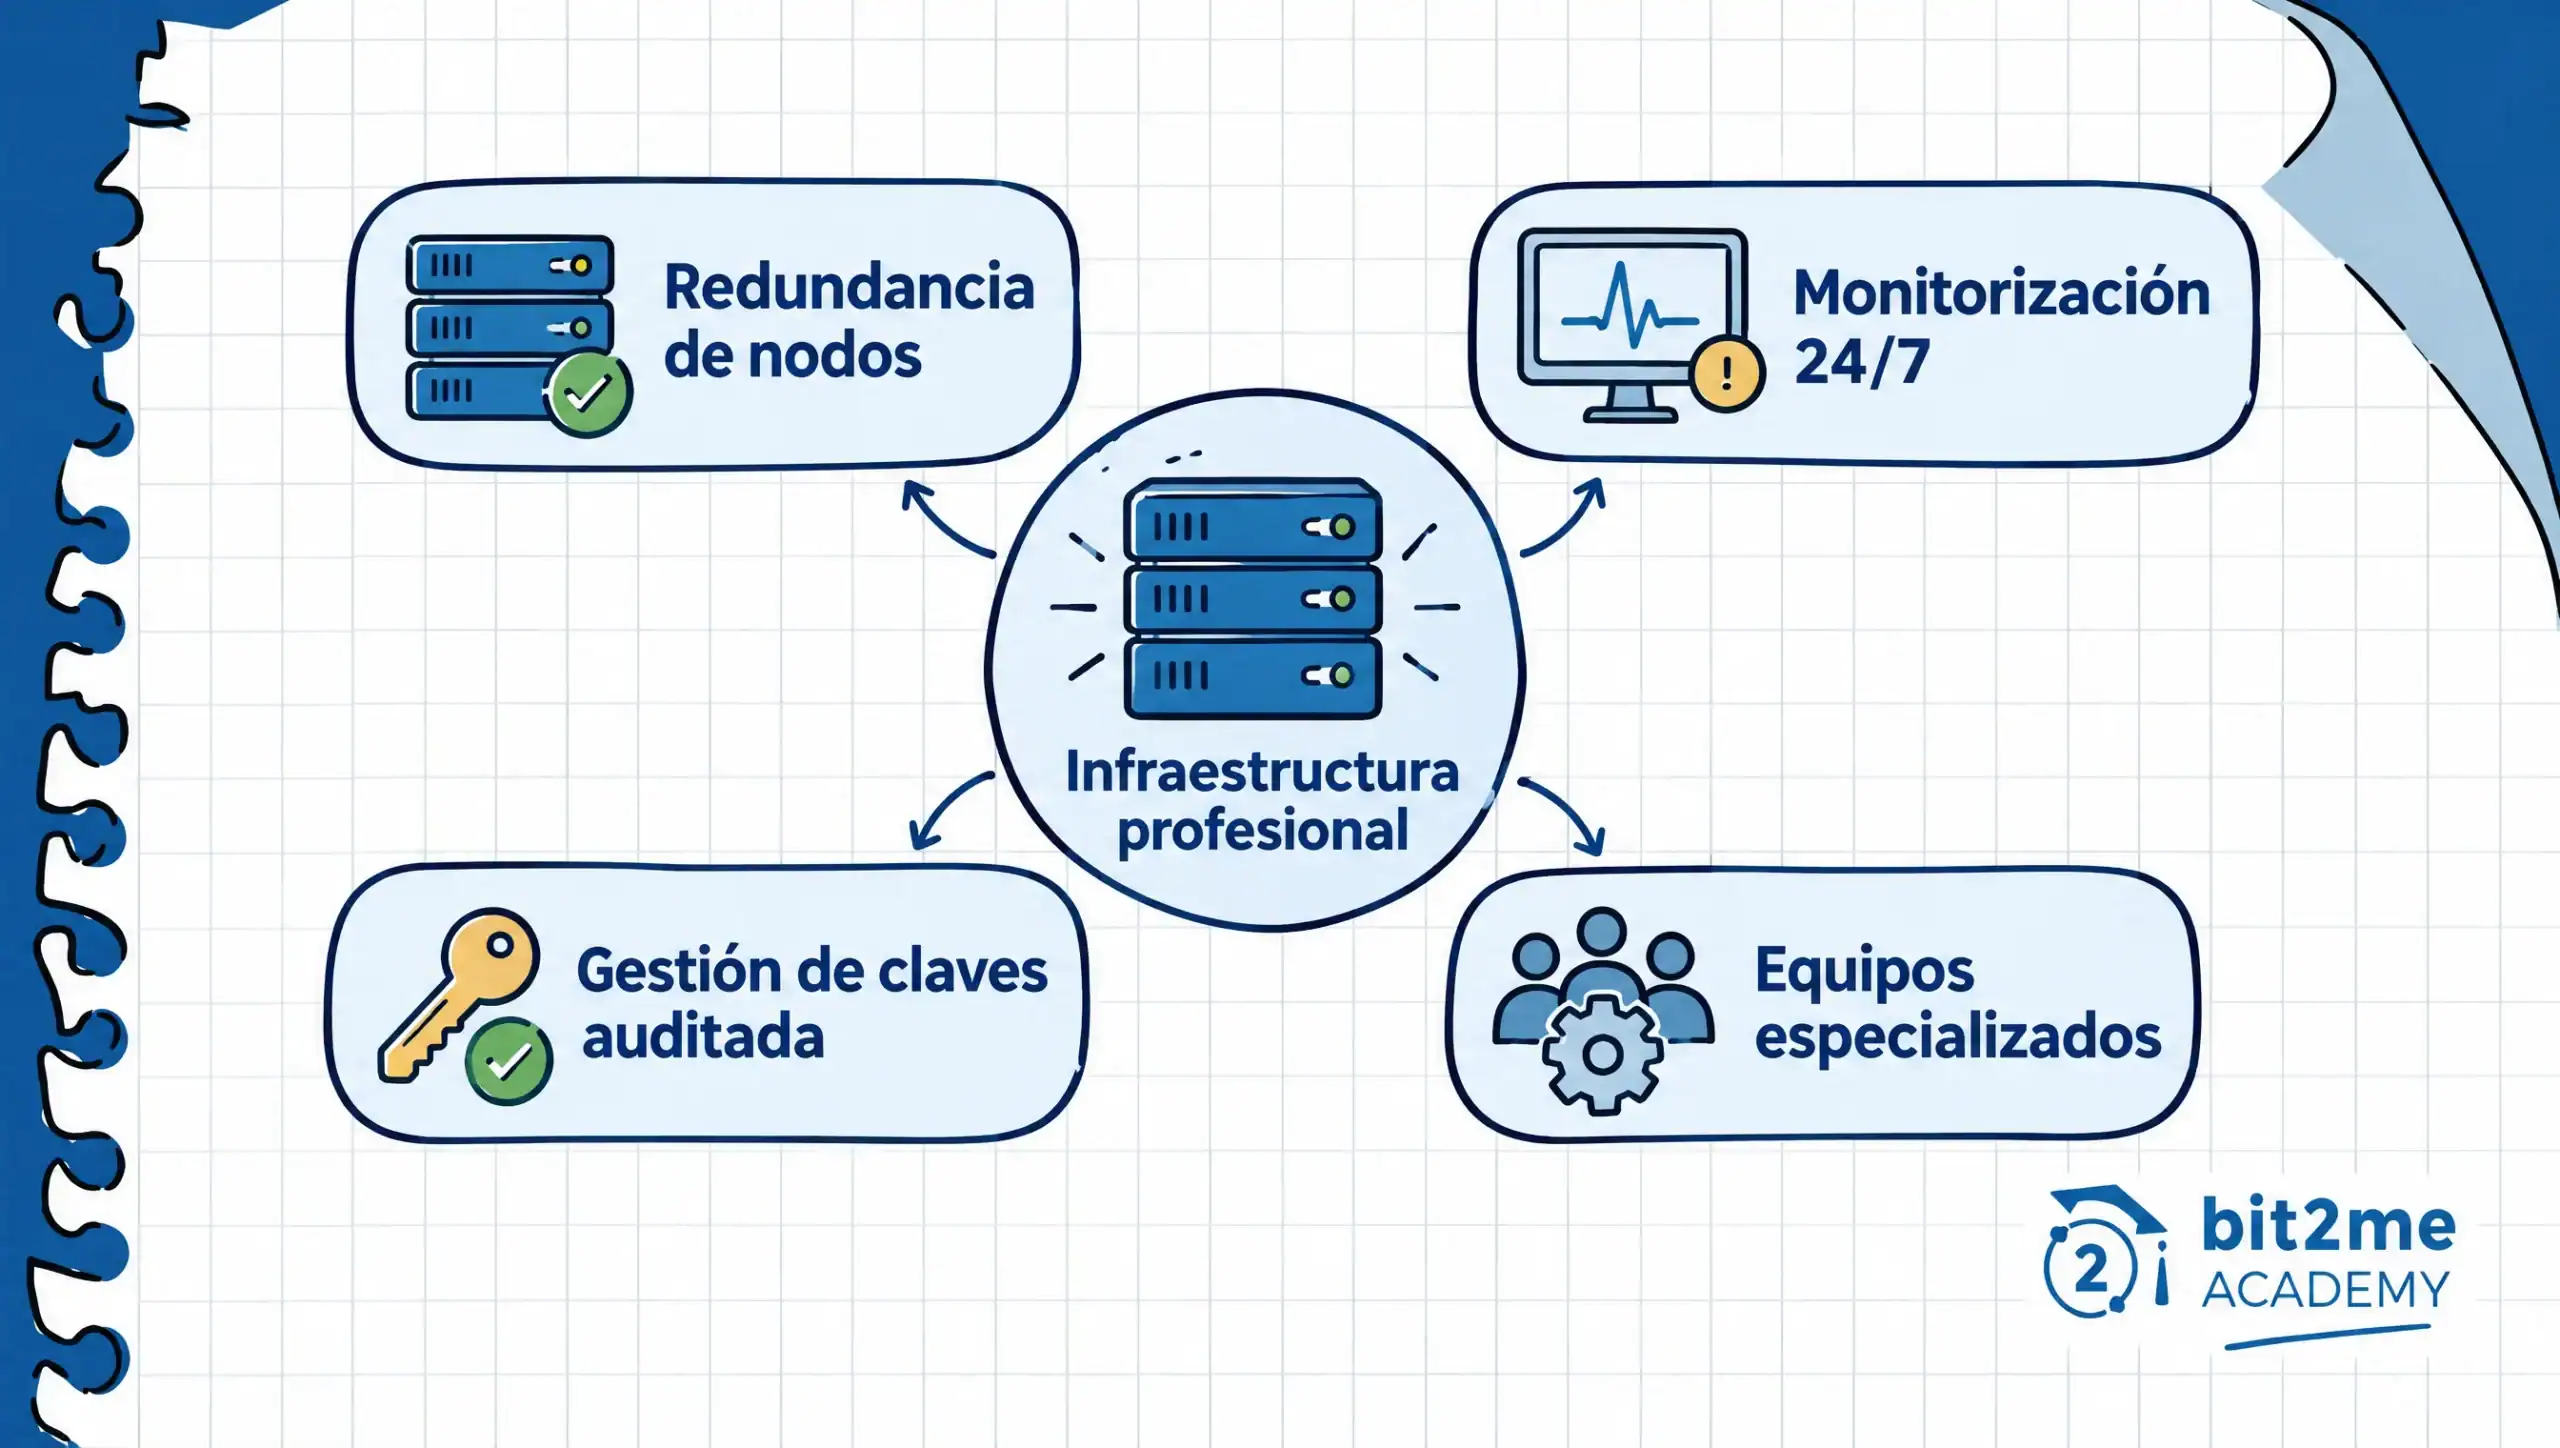
Prawdziwy wkład regulowanego CASP w walkę ze slashingiem nie polega na modyfikacji protokołu, ale na zmniejszeniu prawdopodobieństwa wystąpienia błędów operacyjnych, które zazwyczaj go wywołują. Profesjonalna infrastruktura stakingowa zazwyczaj zawiera kilka elementów, których pojedynczy użytkownik z trudem może odtworzyć z taką samą powtarzalnością.
- Nadmiarowość węzłów i rozproszona geograficznie infrastruktura, co zmniejsza prawdopodobieństwo dłuższego przestoju spowodowanego awarią pojedynczego sprzętu lub połączenia.
- Całodobowy monitoring stanu każdego walidatora i automatyczne alerty umożliwiające interwencję zanim rozłączenie będzie trwało na tyle długo, że spowoduje nałożenie kary.
- Przeprowadzone audyty procesów zarządzania kluczami i wdrażania, zaprojektowane specjalnie w celu zapobiegania przypadkowemu złożeniu podwójnego podpisu, gdy ten sam walidator jest uruchamiany w sposób niekontrolowany na więcej niż jednej maszynie.
- Specjalistyczne zespoły operacyjne wdrażające aktualizacje klientów i zmiany konfiguracji zgodnie ze zmienionymi procedurami, a nie improwizowanymi interwencjami ręcznymi.
Praktyki te nie ograniczają się do konkretnych ram regulacyjnych, ale nadzór nad CASP w ramach MiCA nakłada na dostawcę wymóg dotyczący solidności tych procesów wewnętrznych, zobowiązując go do przedstawienia właściwemu organowi kontroli zarządzania i bezpieczeństwa operacyjnego. Oczekiwanym rezultatem jest mniejsze prawdopodobieństwo awarii operacyjnych powodujących cięcia, a nie całkowite wyeliminowanie takiej możliwości.
Czego nie eliminuje regulowany CASP: granice, które muszą być jasne
Ważne jest, aby być precyzyjnym w tym miejscu, ponieważ to właśnie tutaj najłatwiej o pomyłkę. Autoryzacja CASP w ramach MiCA nie eliminuje ryzyka slashingu ani nie redukuje go do zera. Slashing jest cechą bazowego protokołu blockchain, wpisaną w jego reguły konsensusu; nie jest konsekwencją ram regulacyjnych, w których działa dostawca zarządzający infrastrukturą walidatora.
Ani MiCA, ani żadna inna struktura nadzoru nie może zmienić sposobu, w jaki Ethereum, Cosmos czy jakakolwiek inna sieć Proof-of-Stake decyduje się nałożyć karę na walidatora naruszającego jej zasady. Jedyne, co może się zmienić w przypadku regulowanego dostawcy, to prawdopodobieństwo, że ten konkretny dostawca popełni błąd operacyjny, który spowoduje nałożenie kary, dzięki ulepszonej infrastrukturze, monitorowaniu i praktykom zarządzania kluczami. To zmniejszenie prawdopodobieństwa jest realne i istotne, ale różni się od całkowitego wyeliminowania ryzyka.
Żaden dostawca, regulowany czy nie, nie może obiecać, że do redukcji nigdy nie dojdzie, tak jak żaden ubezpieczyciel nie może obiecać, że roszczenie nigdy nie wystąpi, pomimo wszelkich środków zapobiegawczych. Wszelkie komunikaty sugerujące całkowitą ochronę przed redukcją lub sugerujące, że rozporządzenie MiCA „gwarantuje” brak kar, nie opisują dokładnie, jak działa protokół ani jaki jest rzeczywisty zakres nadzoru regulacyjnego. Właściwym sposobem ujęcia tego jest ograniczenie prawdopodobieństwa błędów operacyjnych, a nie gwarancja lub zerowe ryzyko.
Jak wypada slashing w różnych sieciach Proof of Stake?
Zasady dotyczące cięcia nie są uniwersalne: każdy protokół definiuje własne wartości procentowe i warunki, a porównywanie sieci bez uwzględnienia tych niuansów prowadzi do błędnych wniosków. Według oficjalnej dokumentacji Ethereum (dostępnej w 2026 r.), minimalna kara za podwójne podpisanie zaczyna się od ułamka udziału pojedynczego walidatora, ale może wzrosnąć, jeśli zdarzenie wystąpi w sposób skorelowany u wielu walidatorów jednocześnie – jest to rozwiązanie mające na celu zapobieganie skoordynowanym atakom, a nie izolowanym błędom.
Inne sieci Rodzina Cosmos Zgodnie z ich dokumentacją techniczną, stosują znacznie wyższe kary procentowe za podwójne podpisywanie proporcjonalnie do indywidualnego udziału, podczas gdy w większości protokołów długotrwała bezczynność jest zazwyczaj karana łagodniej, ponieważ jest interpretowana jako zaniedbanie, a nie próba manipulacji. Zrozumienie konkretnej polityki cięć w sieci, w której uczestniczysz, jest bardziej przydatne niż zakładanie, że „staking” ma jeden, jednorodny profil ryzyka, a także wyjaśnia, dlaczego niektóre platformy priorytetowo traktują określone sieci w swoich ofertach Earn. poza APY co oferujesz.
Jak zminimalizować narażenie na slashing jako użytkownik
Chociaż slashing nie zależy bezpośrednio od Twojego zachowania jako użytkownika delegującego, istnieją kroki, które możesz podjąć, aby zmniejszyć ryzyko. Podstawowym punktem wyjścia jest sprawdzenie historii dostępności walidatora lub dostawcy, a także sprawdzenie udokumentowanych incydentów slashingu w przeglądarkach sieciowych.
Dywersyfikuj w wielu walidatorach Korzystanie z usług wielu dostawców zamiast koncentrowania całego zaangażowania w jednym ogranicza wpływ pojedynczego zdarzenia, podobnie jak jest to zalecane w przypadku ryzyka kontrahenta. Priorytetowe traktowanie dostawców, którzy transparentnie publikują swoje praktyki bezpieczeństwa i audyty, zapewnia również wiarygodny sygnał o jakości operacyjnej walidatora. Żadna z tych praktyk nie eliminuje całkowicie ryzyka, ale wszystkie mierzalnie zmniejszają jego prawdopodobieństwo.
Przewodnik Bit2Me Academy około ryzyko stakingu Analizuje on inne ryzyka, które należy wziąć pod uwagę, oprócz cięcia – płynność, protokół, kontrahenta i zmienność aktywów bazowych – przed delegowaniem aktywów cyfrowych. Łączna lektura obu artykułów zapewnia pełniejszy obraz niż skupianie się wyłącznie na reklamowanym procencie RRSO.
Stan obecny: cięcie i monitorowanie CASP w ramach MiCA do grudnia 2026 r.
Od grudnia 2026 roku system autoryzacji MiCA dla dostawców usług związanych z kryptoaktywami jest w pełni wdrożony w Unii Europejskiej od ponad dwóch lat, a CNMV (Hiszpańska Narodowa Komisja Rynku Papierów Wartościowych) stale udoskonala swoje kryteria nadzorcze dotyczące zarządzania operacyjnego i zarządzania ryzykiem technicznym w usługach stakingowych. Kryteria te koncentrują się na sposobie, w jaki CASP (Centralny Dostawca Usług Aktywów) musi dokumentować i kontrolować swoje procesy wewnętrzne, ale nie wprowadzają zmian do zasad konsensusu sieci Proof of Stake, które pozostają w wyłącznej gestii każdego protokołu i jego społeczności technicznej.
Tymczasem sieci takie jak Ethereum stale weryfikują parametry swojego mechanizmu kar poprzez publiczne propozycje ulepszeń, dlatego każdą konkretną kwotę należy rozumieć jako ogólne odniesienie, zależne od wersji protokołu obowiązującej w momencie zapytania, a nie jako stałą, stałą wartość. Praktyczne zalecenie pozostaje niezmienne: przed delegowaniem zasobów cyfrowych należy zapoznać się z oficjalną dokumentacją sieci oraz praktykami operacyjnymi wybranego dostawcy.
Zrozumienie zjawiska cięcia z taką precyzją – co je powoduje, dlaczego istnieje i na co regulowany dostawca może, a na co nie może wpływać – zmienia sposób oceny każdej oferty stakingu, ponieważ przestaje być abstrakcyjnym ryzykiem, a staje się zmienną, którą można zbadać przed podjęciem decyzji. Każdy, kto chce brać udział w stakingu Począwszy od sieci Proof of Stake, poprzez profesjonalną infrastrukturę, z kontrolą operacyjną CASP regulowaną przez MiCA, możesz zacząć zarabiać i zapoznać się z aktualnymi warunkami każdej sieci przed zainwestowaniem jakiejkolwiek kwoty aktywów cyfrowych.
Często zadawane pytania dotyczące cięcia
Czym właściwie jest cięcie?
Slashing to automatyczna kara nakładana przez protokół sieciowy Proof-of-Stake, gdy walidator narusza jego reguły konsensusu, zazwyczaj poprzez podwójne podpisywanie bloków lub przedłużającą się bezczynność. Kara ta polega na utracie części stawki zablokowanej przez walidatora, wykonywanej przez sam kod protokołu bez ingerencji człowieka.
Jak działa mechanizm slashingu w sieci Proof of Stake?
Oprogramowanie protokołu stale monitoruje zachowanie każdego walidatora i automatycznie wykrywa naruszenia, takie jak podpisywanie dwóch różnych bloków dla tej samej pozycji w łańcuchu. Po wykryciu naruszenia zmniejsza udział walidatora zgodnie z wartością procentową zdefiniowaną w regułach protokołu, bez możliwości negocjacji lub interwencji osób trzecich.
Czym różni się kara za podwójne podpisanie od kary za brak aktywności?
Podwójne podpisywanie jest interpretowane jako poważne, potencjalnie złośliwe, naruszenie i zazwyczaj pociąga za sobą najsurowszą karę w ramach danego protokołu. Długotrwały brak aktywności jest interpretowany jako zaniedbanie lub awaria techniczna i zazwyczaj wiąże się z proporcjonalnie mniejszą karą, choć może się kumulować, jeśli będzie się powtarzał przez dłuższy czas.
Jak mogę zmniejszyć ryzyko obniżki stawek przy wyborze miejsca obstawiania?
Przeglądanie historii dostępności walidatora lub dostawcy, sprawdzanie udokumentowanych wcześniejszych incydentów oraz dywersyfikacja działań w ramach wielu walidatorów zamiast koncentrowania całego wysiłku na jednym to najskuteczniejsze środki. Żadne z nich nie eliminuje ryzyka, ale wszystkie mierzalnie zmniejszają jego prawdopodobieństwo.
Co powinienem sprawdzić przed przekazaniem moich zasobów cyfrowych dostawcy usług stakingowych?
Zaleca się sprawdzenie, czy dostawca jest autoryzowany jako podmiot CASP w ramach MiCA, jakie są jego praktyki w zakresie bezpieczeństwa publicznego i infrastruktury oraz jaka jest konkretna polityka cięcia dla sieci, z której będziesz korzystać. Informacje te są zazwyczaj dostępne w dokumentacji dostawcy i oficjalnej dokumentacji protokołu.
Czy obstawianie za pośrednictwem regulowanego CASP jest bezpieczne?
Podmiot CASP regulowany w ramach MiCA działa zgodnie z wymogami dotyczącymi zarządzania i bezpieczeństwa operacyjnego nadzorowanymi przez właściwy organ, co może zmniejszyć prawdopodobieństwo wystąpienia błędów operacyjnych prowadzących do cięć cenowych. Jednak żaden dostawca, regulowany czy nie, nie jest w stanie całkowicie wyeliminować ryzyka cięć cenowych, które zależy od zasad protokołu blockchain.
Czy regulacja MiCA eliminuje ryzyko cięć?
Nie. MiCA reguluje sposób działania dostawcy usług kryptograficznych – jego zarządzanie, przechowywanie i bezpieczeństwo operacyjne – ale nie modyfikuje zasad konsensusu żadnej sieci Proof of Stake. Cięcie pozostaje ryzykiem technicznym protokołu, niezależnie od tego, czy dostawca posiada autoryzację MiCA.
Czym różni się ryzyko redukcji od ryzyka kontrahenta w przypadku stakingu scentralizowanego?
Ryzyko cięć zależy od zasad protokołu i technicznych zachowań walidatora, natomiast ryzyko kontrahenta zależy od wypłacalności i praktyk platformy zarządzającej tymi walidatorami w imieniu użytkownika. Dostawca może zmniejszyć ryzyko kontrahenta poprzez solidne praktyki depozytowe, a jednocześnie wpłynąć na prawdopodobieństwo obniżenia jakości swojej infrastruktury technicznej.
Jak wygląda kara za obniżenie stawki w różnych sieciach Proof of Stake?
Każda sieć definiuje własne wartości procentowe: zgodnie z oficjalną dokumentacją Ethereum, kara za podwójne podpisywanie może wzrosnąć, jeśli zdarzenie dotyczy wielu walidatorów jednocześnie, podczas gdy inne sieci z rodziny Cosmos stosują proporcjonalnie wyższe wartości procentowe kar za podwójne podpisywanie, zgodnie z ich dokumentacją techniczną. Nie ma jednego, obowiązującego dla wszystkich sieci, progu procentowego.
Jaki jest obecny stan nadzoru CASP w porównaniu z cięciami w ramach MiCA?
Od grudnia 2026 roku CNMV kontynuuje udoskonalanie kryteriów nadzorczych dotyczących zarządzania operacyjnego i zarządzania ryzykiem technicznym w podmiotach CASP, nie zmieniając przy tym zasad konsensusu obowiązujących w żadnej sieci Proof of Stake. Praktycznym zaleceniem pozostaje zapoznanie się z oficjalną dokumentacją protokołu i praktykami operacyjnymi wybranego dostawcy przed delegowaniem aktywów cyfrowych.


„Inwestowanie w kryptoaktywa nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i istnieje ryzyko utraty wszystkich zainwestowanych kwot”.
Udostępnij ten artykuł!Kontynuuj naukę
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.
Staking institucional y nodos: infraestructura para empresas
Staking institucional para empresas: infraestructura HSM/MPC, riesgo de slashing y autorización CASP bajo MiCA para decidir externalizar o gestionar nodos.
Qué es el KYC y por qué lo pide un exchange regulado
Descubre qué es el KYC, por qué te lo exige todo exchange regulado bajo MiCA y qué documentos necesitas para completar tu propia verificación de identidad.
ETF a fundusz inwestycyjny: kluczowe różnice i który wybrać w zależności od sytuacji
ETF a fundusz inwestycyjny: podstawowe różnice i który wybrać w zależności od sytuacji oraz jak najlepiej wykorzystać zalety obu instrumentów.