Staking institucional y nodos: infraestructura para empresas
Istotne punkty
- Staking instytucjonalny przekształca uczestnictwo w sieciach Proof of Stake w projekt infrastruktury krytycznej, a nie prostą decyzję skarbową.
- Kluczowe zabezpieczenia — za pomocą systemów HSM lub MPC — oraz wysoka dostępność decydują o tym, czy firma uniknie kar sieciowych.
- Umożliwia funduszom, skarbcom przedsiębiorstw i małym giełdom decydowanie o tym, czy skonfigurować własny węzeł, czy też powierzyć tę obsługę wyspecjalizowanemu dostawcy.
- Nagroda za stakowanie nie jest gwarantowana: cięcia z powodu przestoju lub podwójnego podpisywania mogą spowodować ubytek delegowanego kapitału, jeśli operacja się nie powiedzie.
Staking instytucjonalny to infrastruktura, mechanizmy kontroli bezpieczeństwa i procesy zgodności, które umożliwiają firmie prowadzenie stakingu na dużą skalę bez konieczności korzystania z rachunku detalicznego. Fundusze, skarbce przedsiębiorstw posiadające znaczące pozycje w aktywach cyfrowych oraz giełdy średniej wielkości coraz częściej traktują udział w sieciach Proof of Stake (PoS) jako linię operacyjną z własnym audytem, ciągłością działania i kluczowymi wymogami zarządzania.
W tym artykule opisano wymagania niezbędne do wdrożenia lub outsourcingu takiej infrastruktury: wysoka dostępność i redundancja, kluczowe zabezpieczenia z wykorzystaniem modułów HSM lub MPC, ograniczenie zarządzania ryzykiem, zgodność z przepisami MiCA jako dostawcy usług w zakresie aktywów kryptograficznych (CASP) oraz analiza, czy działać wewnętrznie, czy zlecić to wyspecjalizowanemu dostawcy. Celem jest zapewnienie podmiotowi zarządzającemu infrastrukturą lub skarbem państwa ram decyzyjnych, a nie rekomendacji konkretnego produktu.
Doradztwo w zakresie ryzyka (MiCA)Inwestowanie w kryptowaluty nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i wiąże się z ryzykiem utraty wszystkich zainwestowanych środków. Ważne jest, aby zapoznać się z ryzykiem związanym z tą inwestycją i zrozumieć je, szczegółowo wyjaśnione na stronie: https://up.bit2me.com/legalbit2me
Wyniki z przeszłości nie są wiarygodnym wskaźnikiem przyszłych rezultatów. Usługi związane z generowaniem zysków wiążą się ze specyficznymi ryzykami, takimi jak ryzyko płynności, ryzyko kontrahenta, ryzyko zabezpieczenia oraz warunki i zasady dotyczące konkretnych produktów, które firmy powinny dokładnie przeanalizować przed zaangażowaniem kapitału. Żadna nagroda za staking, niezależnie od wolumenu i dostawcy, nie jest gwarantowana.
Główny kurs kryptowalut
Poziom podstawowyBit2Me Academy Przedstawiamy nowy kurs, w którym dowiesz się wszystkiego, co musisz wiedzieć o najważniejszych kryptowalutach, jakie istnieją obecnie.
Empezar ahora ›Czym jest staking instytucjonalny i dlaczego nie jest już eksperymentem?
Staking instytucjonalny opisuje udział organizacji – a nie indywidualnego użytkownika – w konsensusie sieci Proof of Stake, z wolumenem kapitału i wymogami zarządzania przewyższającymi te w przypadku produktu przeznaczonego dla osób fizycznych. Różnica nie polega jedynie na skali: gdy firma deleguje lub zarządza aktywami cyfrowymi stron trzecich lub angażuje część swojego bilansu, pojawiają się obowiązki audytu, identyfikowalności i odpowiedzialności powierniczej, które nie występują w przypadku stakingu detalicznego.
Ta ewolucja odzwierciedla zmianę profilu nabywcy. Fundusze z ekspozycją na aktywa cyfrowe, korporacyjne papiery wartościowe z pozycjami w sieciach PoS oraz średniej wielkości giełdy, które chcą oferować swoim klientom staking, stoją przed tym samym pytaniem: jak uczestniczyć w konsensusie, nie podejmując jednocześnie nieproporcjonalnego ryzyka operacyjnego.
Odpowiedź nie leży w replikowaniu stakingu giełdowego konkretnego użytkownika na większą skalę, ale w traktowaniu uczestnictwa w sieciach PoS jak każdego innego elementu infrastruktury krytycznej: z wymaganiami dostępności, podziałem obowiązków i udokumentowanymi planami awaryjnymi. Podstawowy mechanizm nagradzania i walidacji, który leży u podstaw wszystkich powyższych elementów, to: ogólny przewodnik po stakingu de Bit2Me Academy Wyjaśnia szczegółowo jak to działa. Konsensus Proof of Stake zanim przejdziemy do kwestii instytucjonalnych, których dotyczy niniejszy artykuł.
Wymagania infrastrukturalne: wysoka dostępność i redundancja
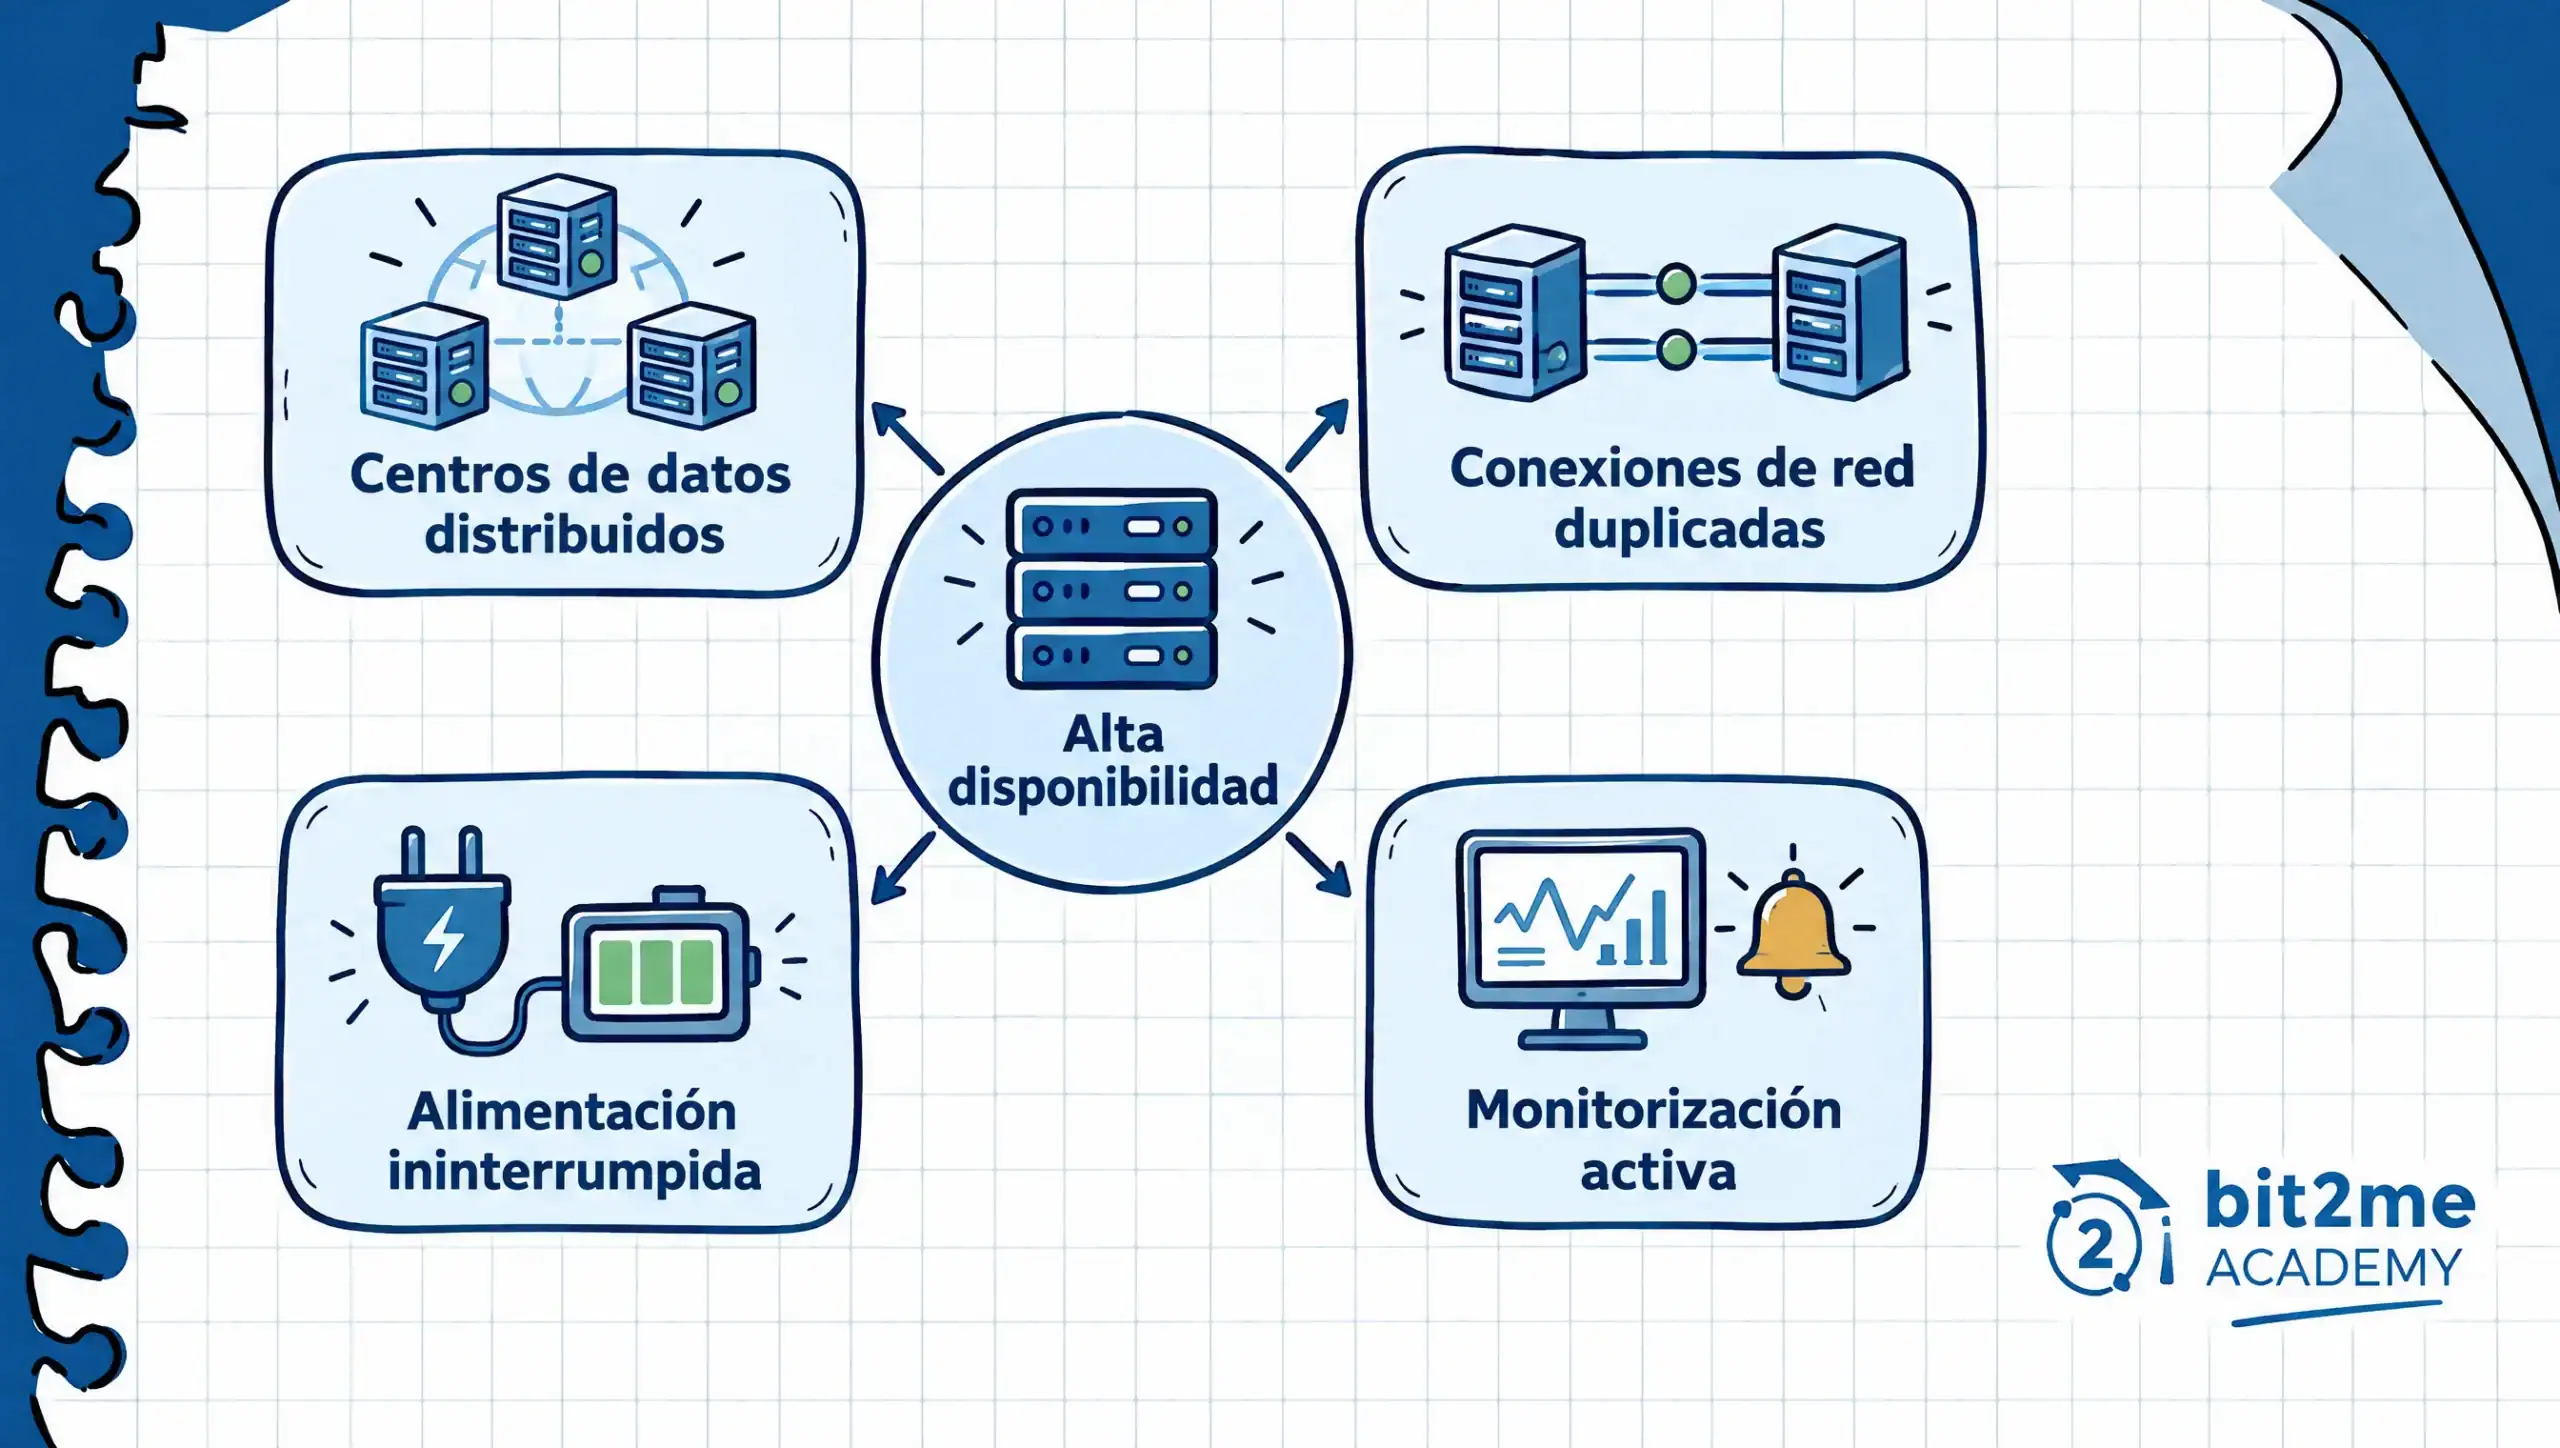
Walidator instytucjonalny nie może sobie pozwolić na taki sam margines błędu jak węzeł macierzysty. Podstawowym wymogiem jest wysoka dostępność: infrastruktura musi być zsynchronizowana i działać przez całą dobę, ponieważ każde okno atestacji wniosku lub bloku ma wąski margines, a przerwy w działaniu skutkują bezpośrednio karami lub utratą nagród.
Aby utrzymać tę dostępność, funkcjonowanie instytucji wymaga redundancji na wielu poziomach jednocześnie: geograficznie rozproszonych centrów danych lub dostawców chmury, zduplikowanych połączeń sieciowych z automatycznym przełączaniem awaryjnym, nieprzerwanego zasilania oraz warstwy monitorowania, która ostrzega, zanim awaria przerodzi się w długotrwały przestój. Żaden pojedynczy komponent nie powinien być pojedynczym punktem awarii zdolnym do przerwania działania całej operacji.
Nadmiarowość niesie jednak ze sobą własne ryzyko, jeśli nie zostanie starannie zaprojektowana: dwie instancje tego samego walidatora działające jednocześnie z powodu błędu konfiguracji są jedną z najczęstszych przyczyn poważnych kar w sieciach PoS. Zaprojektowanie nadmiarowości bez przypadkowego duplikowania procesu podpisywania to właśnie wyzwanie inżynieryjne, które odróżnia dojrzałe działanie instytucji od improwizacji.
- Ciągła synchronizacja klientów wykonawczych i konsensusu, z aktywnym monitorowaniem opóźnień i rozłączeń.
- Nadmiarowa łączność z automatycznym przełączaniem w przypadku awarii dostawcy sieci.
- Nieprzerwane zasilanie oraz udokumentowane i okresowo testowane plany odzyskiwania po awarii.
Bezpieczeństwo kluczy: HSM i MPC w operacjach stakingowych na dużą skalę
Podczas gdy dostępność chroni operację przed przestojem, bezpieczeństwo klucza chroni kapitał przed bezpośrednim naruszeniem. W stakingu instytucjonalnym klucz podpisujący walidatora musi być stale dostępny, co czyni go bardziej podatnym na ataki celem niż… prywatny klucz który jest używany tylko okazjonalnie do autoryzacji transakcji.
Sprzętowy moduł bezpieczeństwa (HSM) to certyfikowane urządzenie fizyczne, które generuje i chroni klucze kryptograficzne, realizując proces podpisywania w odizolowanym środowisku, które nie ujawnia klucza systemowi operacyjnemu serwera. Jest to długoletni standard w bankowości i krytycznej infrastrukturze finansowej, a jego zastosowanie w stakingu instytucjonalnym rozszerza tę dyscyplinę na zarządzanie kluczami walidatorów.
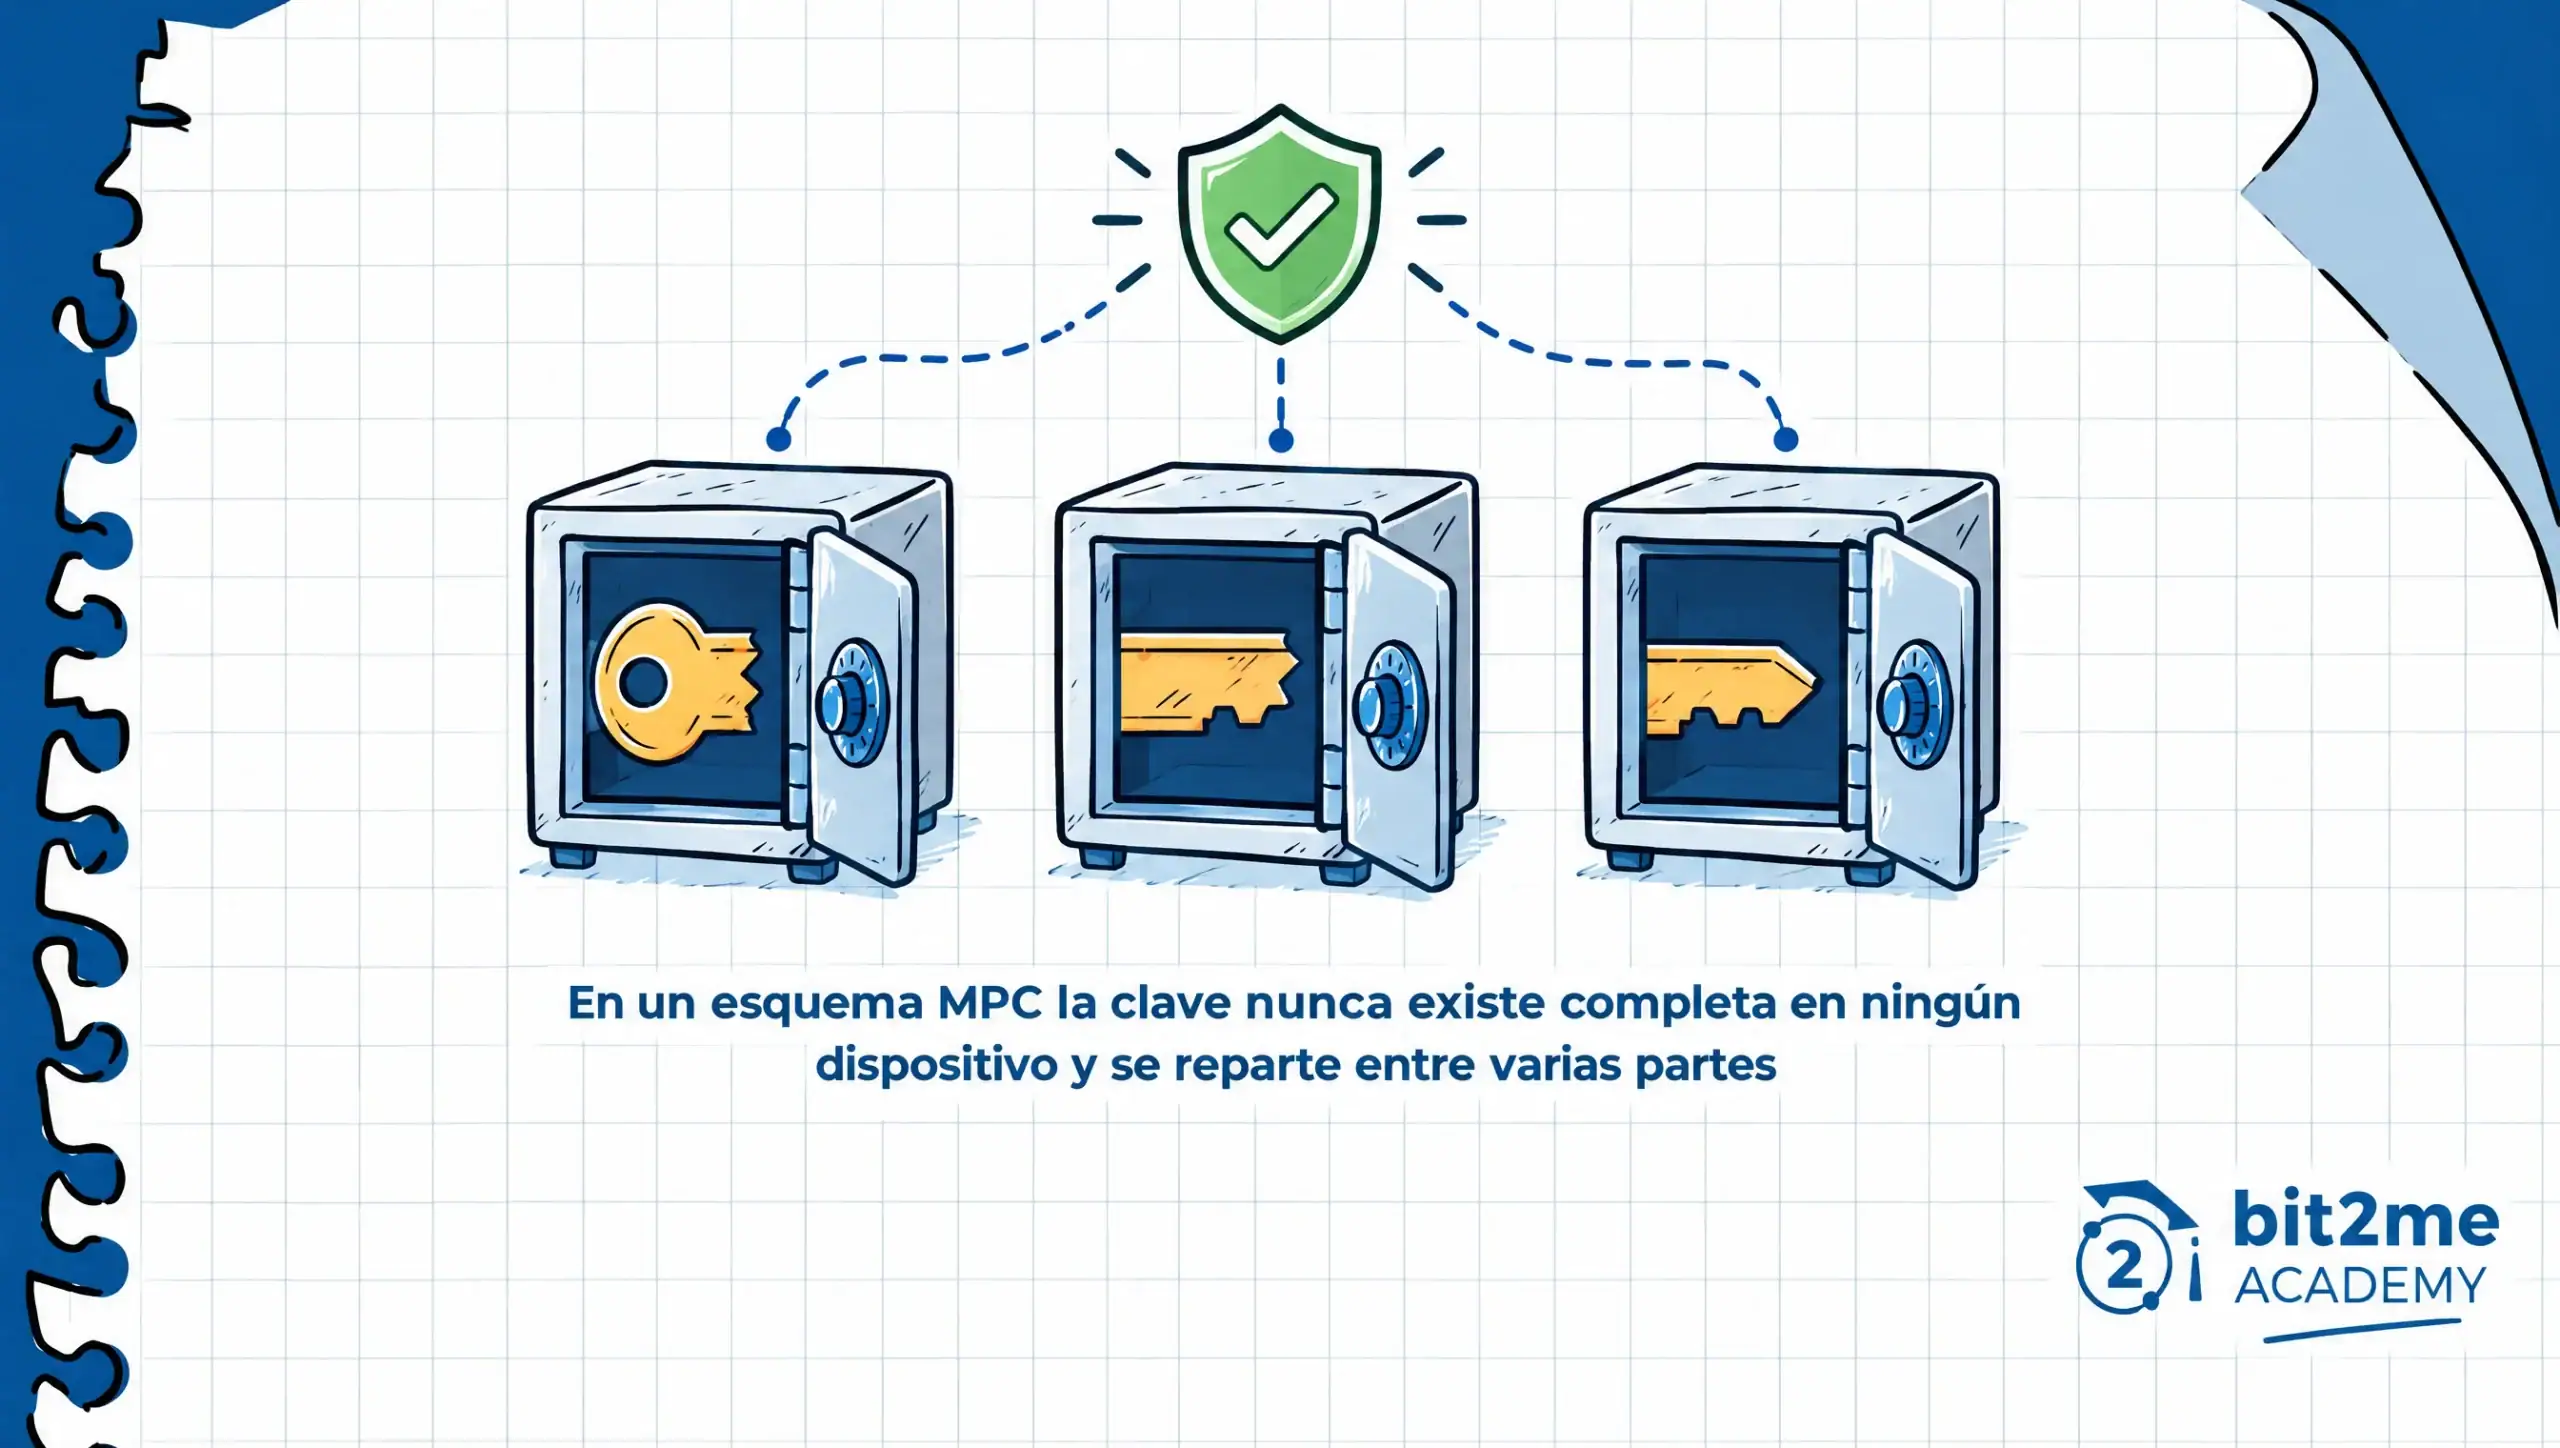
La obliczenia wielopartyjne (MPC) opiera się na innej logice, ale dąży do tego samego celu. W schemacie MPC klucz nigdy nie istnieje w całości na żadnym urządzeniu: jest dzielony na fragmenty rozproszone pomiędzy kilka niezależnych stron, a podpis jest skompletowany tylko wtedy, gdy minimalna liczba tych fragmentów współpracuje kryptograficznie, bez rekonstrukcji klucza. Zmniejsza to ryzyko, że kompromitacja pojedynczego systemu ujawni pełną zdolność podpisu.
Żadne z tych rozwiązań nie jest z natury lepsze: HSM zapewnia certyfikowany i powszechnie audytowany standard, podczas gdy schemat MPC ułatwia geograficzną i organizacyjną dystrybucję kontroli bez konieczności korzystania z konkretnego sprzętu w każdej lokalizacji. W każdej instytucjonalnej operacji stakingu kluczowe jest udokumentowanie zarządzania kluczami, przeprowadzenie audytu przez niezależną stronę trzecią i poddanie go formalnemu, wielostronnemu procesowi przed wprowadzeniem jakichkolwiek krytycznych zmian w konfiguracji.
Zarządzanie ryzykiem operacyjnym: skrócenie przestojów i podwójny podpis
Większość protokołów Proof-of-Stake (PoS) zawiera mechanizm kar, znany jako slashing, mający na celu karanie zachowań zagrażających bezpieczeństwu sieci. W przypadku działalności instytucjonalnej zrozumienie, co uruchamia ten mechanizm, jest równie ważne, jak zrozumienie wymagań infrastrukturalnych, ponieważ slashing bezpośrednio zmniejsza zaangażowany kapitał, a nie tylko przyszłe korzyści.
Pierwszym częstym czynnikiem jest przedłużający się przestój. Gdy walidator pozostaje offline lub nie jest zsynchronizowany przez dłuższy czas, wiele sieci aktywuje karę stopniową – tzw. wyciek bezczynności w Ethereum— co stopniowo zmniejsza ryzyko na czas trwania rozłączenia. Nie jest to kara za złośliwy atak, ale za zaniedbanie operacyjne — dokładnie taki scenariusz, któremu mają zapobiegać wymogi wysokiej dostępności.
Drugim, poważniejszym czynnikiem jest podwójne podpisywanie: proponowanie dwóch różnych bloków w tej samej turze lub poświadczanie niezgodnych głosów z tymi samymi kluczami. To pociąga za sobą znacznie surowsze kary, ponieważ protokół interpretuje to jako sygnał, że klucze tego samego walidatora działają jednocześnie na więcej niż jednej maszynie, zazwyczaj z powodu niepowodzenia migracji lub źle zaprojektowanej konfiguracji redundancji. Dlatego redundancja musi być budowana z wyraźnymi mechanizmami zapobiegającymi podwójnemu podpisywaniu, a nie poprzez po prostu duplikowanie procesu podpisywania bez koordynacji.
Żadna firma nie jest w stanie całkowicie wyeliminować ryzyka operacyjnego związanego z uczestnictwem w konsensusie sieci PoS, ale może kontrolować prawdopodobieństwo jego wystąpienia: udokumentowane procedury zmian, alerty o desynchronizacji i jasna polityka określająca, kto może modyfikować konfigurację walidatora w środowisku produkcyjnym.
Zgodność z przepisami: autoryzacja CASP na podstawie MiCA
W ramach ram regulacyjnych Unii Europejskiej Regulacja MiCA (Rynki kryptoaktywów) Wymaga, aby każdy podmiot świadczący usługi związane z kryptoaktywami w imieniu stron trzecich – w tym staking w imieniu klienta – posiadał autoryzację dostawcy usług kryptoaktywów (CASP). Dla firmy rozważającej zlecenie stakingu instytucjonalnego stronie trzeciej, weryfikacja tej autoryzacji jest minimalnym wymogiem przed uznaniem dostawcy za wykonalnego w Unii Europejskiej.
BITCOINFORME, PSC, SL, działający pod nazwą handlową Bit2Me, jest autoryzowanym i regulowanym dostawcą usług związanych z aktywami kryptograficznymi Krajowa Komisja Rynku Papierów Wartościowych (CNMV) w Hiszpanii, zgodnie z artykułem 59 rozporządzenia MiCA. Te ramy autoryzacyjne regulują prawnie wszelkie usługi stakingu instytucjonalnego lub infrastruktury węzłów oferowane firmom i zobowiązują dostawcę do jasnego informowania o sposobie zarządzania kluczami klienta i o tym, co dzieje się w przypadku incydentu operacyjnego.
Firma współpracująca z instytucjonalnym dostawcą usług stakingowych powinna poprosić o numer autoryzacji CASP, nazwę organu wydającego oraz dokładny zakres oferowanych usług, tak jak weryfikuje licencję każdego innego kluczowego dostawcy usług finansowych. Wskazane jest również zapytanie o sposób dokumentowania podziału aktywów klientów i dostawców.
Wewnętrzne zarządzanie infrastrukturą nie eliminuje ryzyka związanego z regulacjami: firma, która zarządza stakingiem na potrzeby własnego bilansu, nadal podlega obowiązkom audytowym i księgowym, ale odpowiedzialność za wykazanie zgodności spoczywa wyłącznie na jej zespole, bez upoważnionego dostawcy usług, który mógłby podzielić się tym ciężarem.
Węzły blockchain dla firm: obsługa własnej infrastruktury
Kiedy firma decyduje się nie delegować i nie prowadzić swojej działalności własne węzły blockchainWkracza to w szerszy obszar odpowiedzialności technicznej. Obsługa węzłów blockchain dla firm o takiej skali wymaga zarządzania klientami synchronizacji i konsensusu, aktualizowania infrastruktury przy każdej aktualizacji protokołu oraz utrzymywania zespołu specjalizującego się w systemach rozproszonych, a nie tylko w rozwoju czy finansach.
To podejście ma sens, gdy wielkość zarządzanego kapitału uzasadnia koszty budowy wewnętrznego zespołu, a bezpośrednia kontrola nad kluczami i konfiguracją jest wymogiem niepodlegającym negocjacjom, na przykład ze względu na politykę ryzyka spółki macierzystej. Średniej wielkości giełda, która chce oferować swoim klientom staking, lub fundusz o strukturalnej ekspozycji na kilka sieci PoS to profile, które najczęściej uzasadniają ten poziom inwestycji.
Wadą jest to, że obsługa węzłów blockchain dla firm wymaga bezpośredniego przejęcia wszystkich obowiązków opisanych w poprzednich sekcjach: utrzymania wysokiej dostępności, zarządzania kluczami za pomocą HSM lub MPC oraz ponoszenia wyłącznej odpowiedzialności za wszelkie zdarzenia związane z cięciami. Brak podmiotu pośredniczącego, który przejąłby część tego ryzyka, czyni tę opcję najbardziej wymagającą pod względem zasobów technicznych, ale jednocześnie oferującą największą bezpośrednią kontrolę nad każdą decyzją konfiguracyjną.
Outsourcing do wyspecjalizowanego dostawcy a działanie wewnętrzne
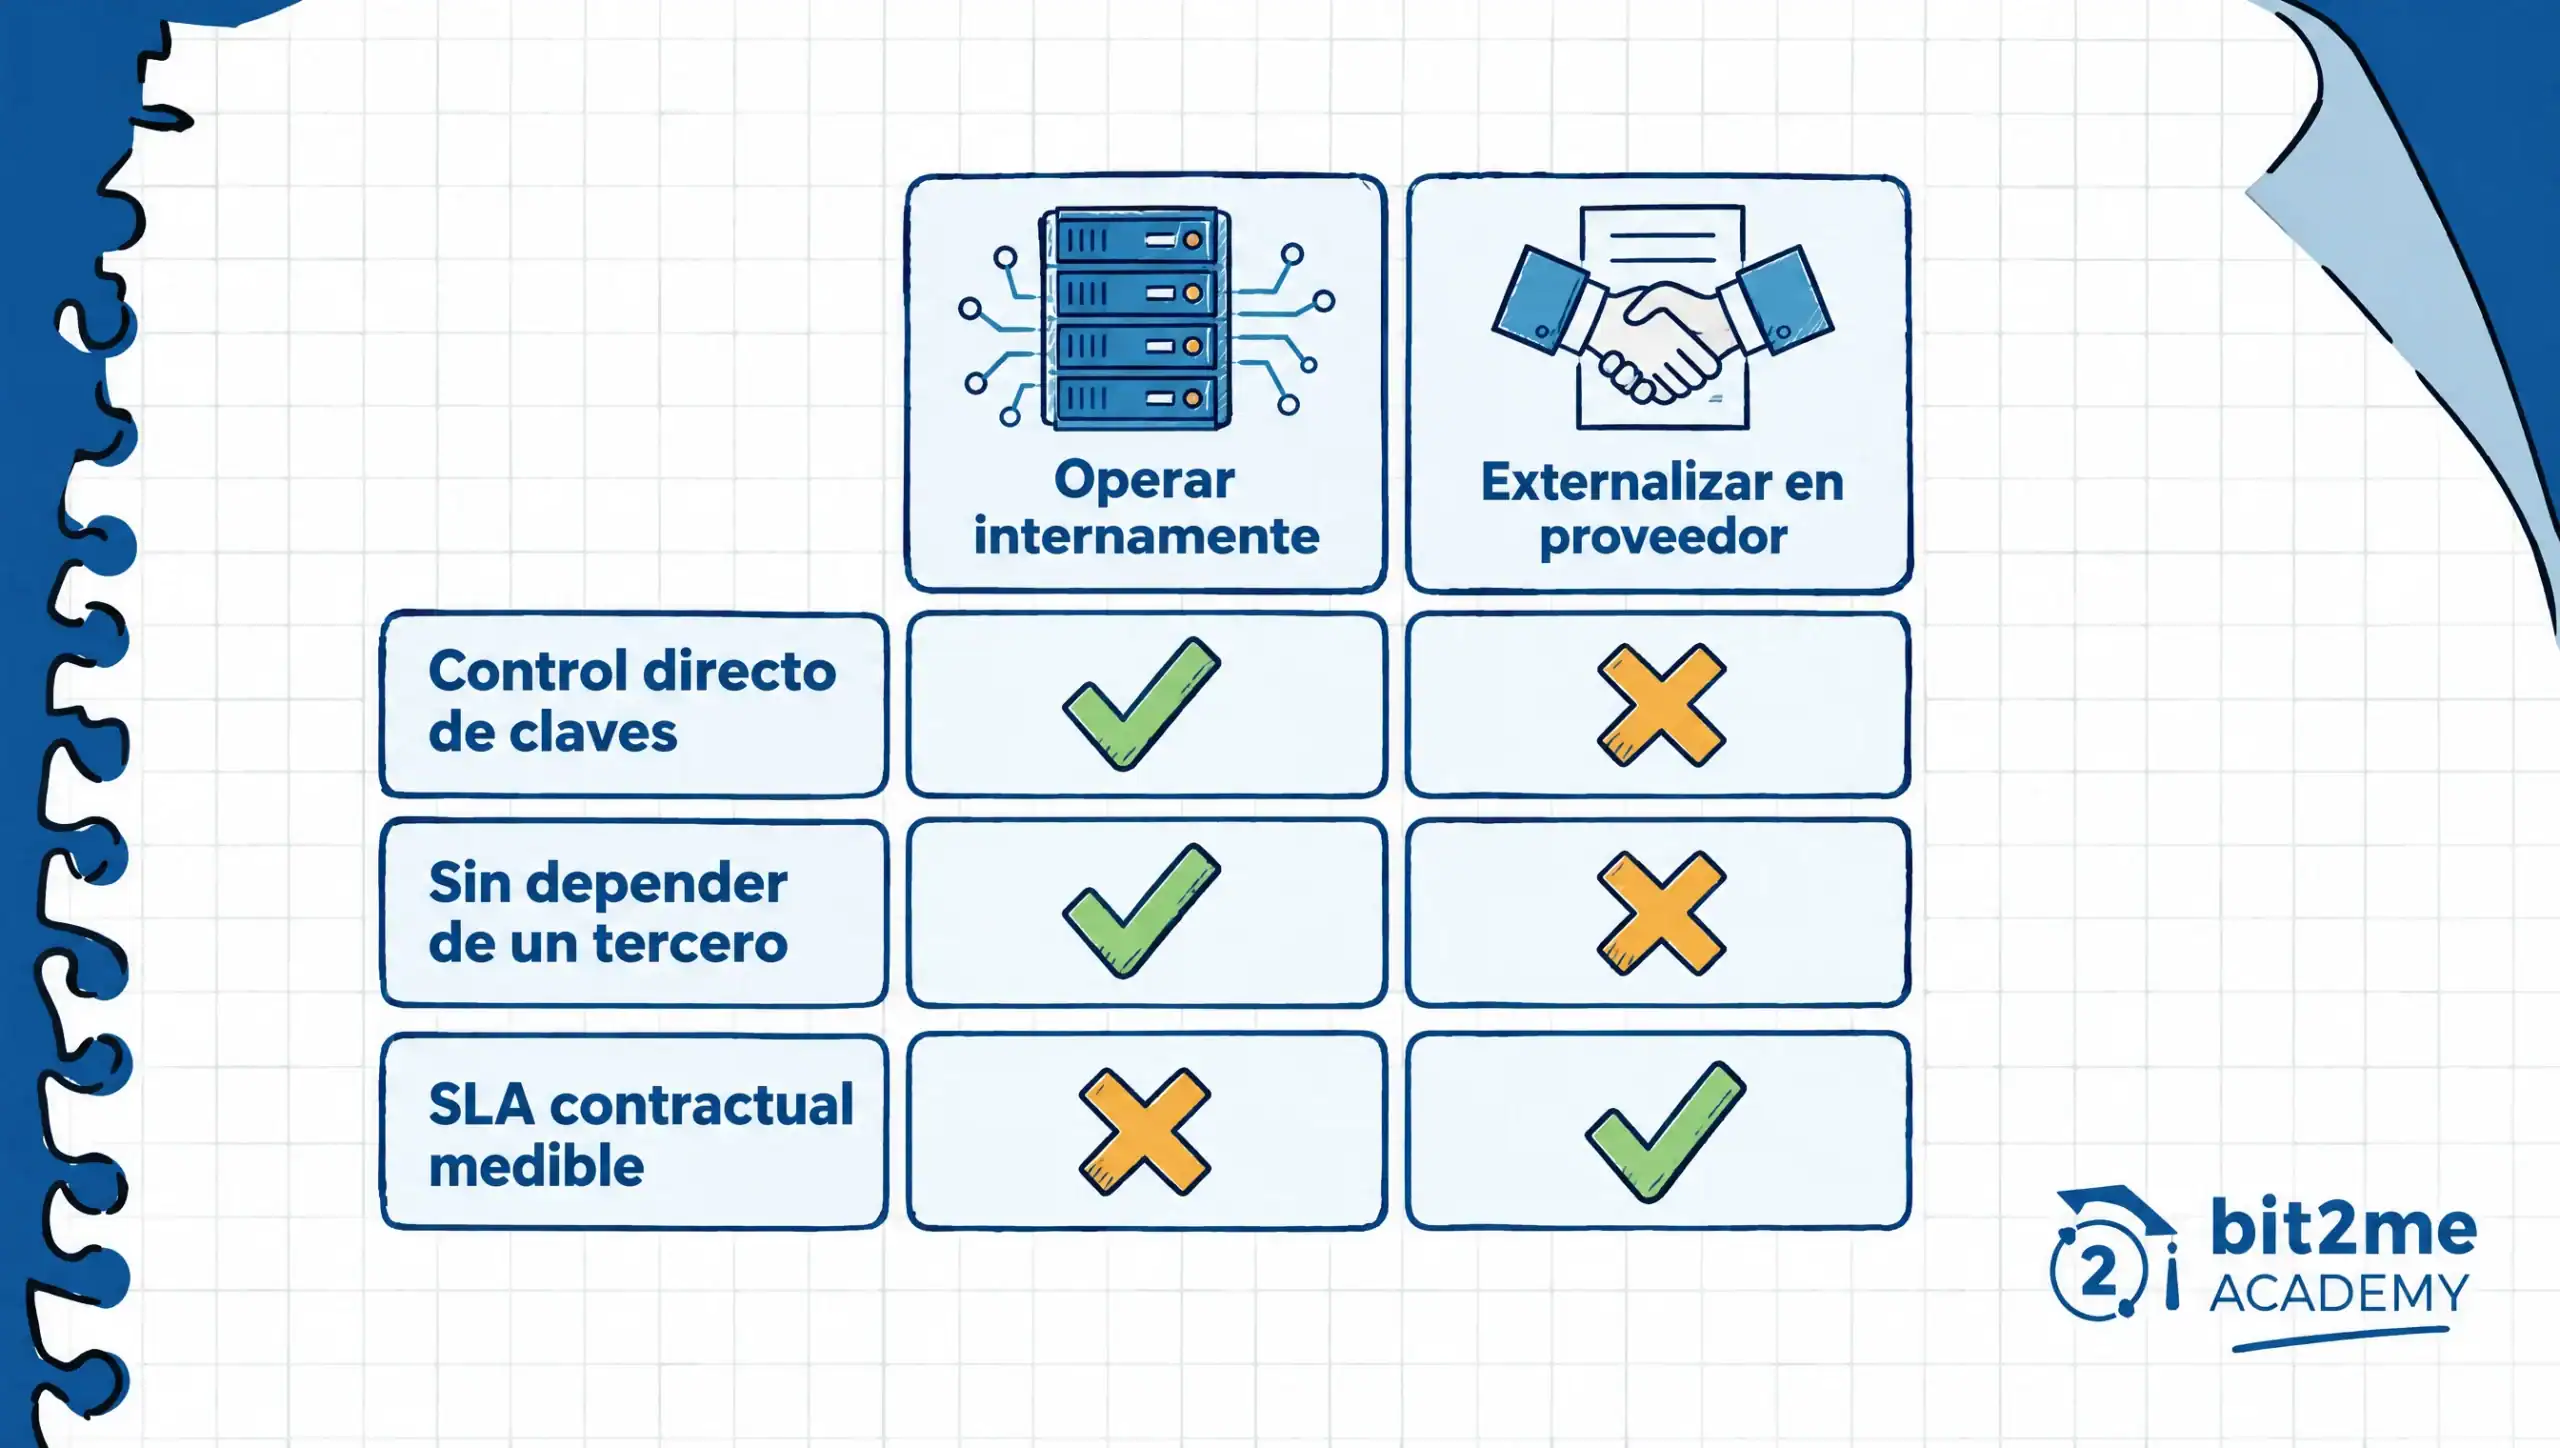
Alternatywą dla budowania infrastruktury wewnętrznej jest zlecenie stakingu instytucjonalnego wyspecjalizowanemu dostawcy, który już obsługuje walidatory w wielu sieciach na podstawie umowy kontraktowej z określonymi warunkami świadczenia usług. Takie podejście przenosi ciężar wysokiej dostępności, zarządzania kluczami i reagowania na incydenty na dostawcę, podczas gdy firma zachowuje własność zasobów cyfrowych i relację kontraktową jako mechanizm kontroli.
Główną zaletą tej opcji jest to, że przekształca ona projekt infrastruktury krytycznej w usługę z mierzalnymi umowami o poziomie usług (SLA): deklarowaną dostępnością, czasem reakcji na incydenty i okresowymi audytami, udokumentowanymi w umowie, zamiast polegać na wewnętrznym zespole, który mógł nigdy nie obsługiwać walidatora produkcyjnego na tak dużą skalę. Dla funduszu lub skarbu państwa, który nie dąży do zostania operatorem infrastruktury blockchain, znacznie zmniejsza to powierzchnię ryzyka operacyjnego opisaną w sekcji dotyczącej cięć.
Wadą jest zależność od strony trzeciej i konieczność weryfikacji, z taką samą dokładnością, jaką opisano w części dotyczącej zgodności, czy dany dostawca posiada ważne upoważnienie CASP. weryfikowalna segregacja aktywów i historię operacji podlegającą audytowi. Bit2Me B2B oferuje usługi infrastruktury węzłowej dla firm, które muszą obsługiwać walidatory w różnych sieciach Proof of Stake na warunkach dostępności i wsparcia technicznego określonych w umowie. Usługi te są przeznaczone dla organizacji, które nie chcą brać na siebie całego obciążenia operacyjnego opisanego w poprzedniej sekcji.
Żadne z tych podejść nie jest z natury lepsze. Decyzja zależy od tego, czy kapitał i strategia firmy uzasadniają budowę wewnętrznych zasobów, które prawdopodobnie nie zostaną wykorzystane do żadnych innych celów, czy też outsourcing tej infrastruktury do dostawcy, którego główną działalnością jest obsługa stakingu instytucjonalnego z zachowaniem dyscypliny wymaganej przez krytyczne środowisko produkcyjne.
Jak ocenić decyzję: pytania przed zaangażowaniem kapitału
Powyższe kryteria podsumowano w formie listy kontrolnej, z której może skorzystać skarbnik lub zarządca infrastruktury w procesie podejmowania decyzji, niezależnie od końcowego wyniku.
- Czy wielkość kapitału przeznaczonego na staking instytucjonalny uzasadnia utworzenie i utrzymanie wewnętrznego zespołu ds. operacji węzłów?
- Jaki system zarządzania kluczami będzie stosowany — HSM, MPC czy oba — i kto będzie go niezależnie audytował?
- Które z umów SLA dotyczących dostępności i powiadamiania o incydentach mogą zostać naruszone wewnętrznie lub przez zewnętrznego dostawcę?
- Jakie upoważnienie CASP obejmuje ocenianego dostawcę i jaki zakres usług obejmuje?
- W jaki sposób dokumentowana i testowana jest procedura reagowania na incydent cięcia?
Ta lista nie zastępuje pełnego procesu due diligence, ale służy jako wstępny filtr eliminujący opcje, które nie dostarczają udokumentowanych dowodów pozwalających odpowiedzieć na podstawowe pytania. Żadna odpowiedź nie powinna zawierać obietnic stałych zysków: dostawca lub zespół wewnętrzny oferujący gwarantowaną nagrodę za staking komunikuje coś, czego żaden protokół PoS nie jest w stanie obsłużyć z założenia.
Jeśli Twoja organizacja ocenia te kryteria lub musi je porównać z konkretnym przypadkiem infrastruktury węzła, skontaktuj się z zespołem B2B pod adresem Bit2Me Może to pomóc w podjęciu decyzji przed zainwestowaniem kapitału w jakiegokolwiek dostawcę.
Stan obecny: Staking instytucjonalny i regulacja MiCA od grudnia 2026 r.
Od grudnia 2026 roku ramy MiCA nadal umacniają autoryzację CASP jako obowiązkowy punkt odniesienia dla każdego podmiotu w Unii Europejskiej świadczącego usługi stakingu instytucjonalnego w imieniu podmiotów trzecich, w tym delegowanego zarządzania węzłami przedsiębiorstw. Coraz częściej fundusze i skarby wymagają umownie dowodów segregacji aktywów i niedawnych audytów przed podpisaniem umów – poziom kontroli wcześniej zarezerwowany dla banków instytucjonalnych.
Z technicznego punktu widzenia, popularność systemów MPC stale rośnie wśród wyspecjalizowanych dostawców, obok bardziej tradycyjnego wykorzystania certyfikowanych systemów HSM, choć żaden z nich nie stał się jedynym standardem branżowym. Firmy powinny regularnie weryfikować status autoryzacji i certyfikaty każdego dostawcy, nie tylko po podpisaniu umowy.
Decyzja o tym, czy obsługiwać wewnętrzne, czy zewnętrzne węzły blockchain przedsiębiorstwa, nie jest decyzją ostateczną. Dostępny kapitał i wiedza techniczna zmieniają się z czasem, a infrastruktura stakingowa instytucji powinna być analizowana z taką samą rygorystycznością, jak w przypadku każdego innego dostawcy usług finansowych o znaczeniu krytycznym dla biznesu.
Często zadawane pytania dotyczące stakingu instytucjonalnego
Czym jest staking instytucjonalny i czym różni się od stakingu detalicznego?
To infrastruktura, kluczowe zabezpieczenia i procesy zgodności umożliwiają firmie uczestnictwo w rozległych sieciach Proof of Stake. Różni się to od stakingu detalicznego tym, że wymaga audytu, segregacji aktywów i udokumentowanego zarządzania.
Co oznacza obsługa węzła walidatora na poziomie przedsiębiorstwa?
Oznacza to utrzymanie synchronizacji i dostępności klientów realizujących i konsensusowych, niezbędnych do proponowania i poświadczania bloków, przy jednoczesnym zapewnieniu dedykowanego zespołu odpowiedzialnego za konfigurację i reagowanie na incydenty. Przy takiej skali awaria infrastruktury ma bezpośredni wpływ na zaangażowany kapitał.
Jakie wymagania infrastrukturalne musi spełnić firma w celu stakingu instytucjonalnego?
Wymaga całodobowej, wysokiej dostępności, redundancji sieci i zasilania bez pojedynczych punktów awarii oraz kluczy chronionych przez moduły HSM lub schematy MPC. Wymaga również udokumentowanych procedur reagowania na incydenty i odzyskiwania po awarii.
Jaka jest różnica pomiędzy wykorzystaniem HSM i schematu MPC do ochrony kluczy stakingowych?
HSM to certyfikowane urządzenie fizyczne, które izoluje klucz i przeprowadza proces podpisywania w bezpiecznym środowisku; schemat MPC dzieli klucz na fragmenty, które nigdy nie są w pełni rekonstruowane. Oba te rozwiązania zmniejszają ryzyko naruszenia bezpieczeństwa w różnych architekturach.
W jaki sposób firma może rozpocząć ocenę instytucjonalnego dostawcy stakingu?
Najpierw zweryfikuj ich aktualną autoryzację CASP, następnie certyfikaty bezpieczeństwa i ciągłości działania, a na końcu historię zarządzania kluczami i cięcia. Odpowiedź ogólna lub bez dokumentacji potwierdzającej dyskwalifikuje dostawcę.
Czy firma może stracić kapitał w wyniku stakingu instytucjonalnego, nawet jeśli nie ma ataku zewnętrznego?
Tak. Wycieki bezczynności spowodowane przestojami i cięciami spowodowanymi podwójnymi podpisami mogą zmniejszyć ilość zagrożonego kapitału bez zewnętrznego ataku, a jedynie z powodu błędnej konfiguracji lub problemu z dostępnością. To ryzyko operacyjne, a nie tylko związane z bezpieczeństwem.
Czy lepiej jest zlecić staking instytucjonalny na zewnątrz czy zbudować własną infrastrukturę?
Zależy to od wielkości kapitału, dostępnego zespołu technicznego oraz od tego, czy bezpośrednia kontrola nad kluczowymi elementami jest wymogiem niepodlegającym negocjacjom. Outsourcing przenosi ciężar operacyjny na dostawcę z określonymi umowami SLA; działanie wewnętrzne zapewnia pełną kontrolę, ale wymaga przejęcia pełnej odpowiedzialności.
Czym różni się węzeł zastrzeżony od usług węzła kontraktowego dla przedsiębiorstw?
Posiadanie własnego węzła oznacza, że firma bezpośrednio zarządza infrastrukturą, kluczami i ogranicza ryzyko, korzystając z własnego zespołu. Zlecanie usług węzłowych firmom na zewnątrz oznacza delegowanie tej operacji dostawcy, na określonych warunkach dostępności i wsparcia technicznego.
W jaki sposób autoryzacja CASP na mocy MiCA wpływa na instytucjonalnych dostawców stakingu?
Autoryzacja CASP nakłada na dostawcę obowiązek jasnego ujawnienia sposobu zarządzania kluczami klientów oraz podporządkowania się stałemu nadzorowi regulacyjnemu. Firma powinna zweryfikować numer autoryzacji i jej zakres przed delegowaniem jakiegokolwiek wolumenu stakingu instytucjonalnego.
Czy nagrody za staking instytucjonalny są gwarantowane przy dużych wolumenach?
Nie. Żadna kwota kapitału nie gwarantuje stałej nagrody w stakingu instytucjonalnym: nagrody zależą od protokołu, uczestnictwa w sieci i zdolności infrastruktury do unikania kar za redukcję. Wszelkie komunikaty sugerujące gwarantowaną nagrodę należy traktować z najwyższą ostrożnością.


„Inwestowanie w kryptoaktywa nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i istnieje ryzyko utraty wszystkich zainwestowanych kwot”.
Udostępnij ten artykuł!Kontynuuj naukę
Exchange vs wallet: diferencias y cuándo usar cada uno
Descubre la diferencia entre exchange y wallet, cuándo conviene usar cada uno y cómo combinarlos para comprar y guardar tus criptoactivos con seguridad.

Qué es el slashing y cómo te protege un CASP regulado
Qué es el slashing en staking, por qué penaliza a los validadores y cómo un CASP regulado bajo MiCA reduce el riesgo de errores operativos que lo provocan.
Qué es el KYC y por qué lo pide un exchange regulado
Descubre qué es el KYC, por qué te lo exige todo exchange regulado bajo MiCA y qué documentos necesitas para completar tu propia verificación de identidad.
ETF a fundusz inwestycyjny: kluczowe różnice i który wybrać w zależności od sytuacji
ETF a fundusz inwestycyjny: podstawowe różnice i który wybrać w zależności od sytuacji oraz jak najlepiej wykorzystać zalety obu instrumentów.