Cómo proteger tus criptomonedas: guía de seguridad personal
Pontos Essenciais
- A forma de proteger criptomoedas depende tanto da plataforma quanto dos seus hábitos diários: senhas, autenticação de dois fatores (2FA) e atenção às mensagens recebidas.
- Um aplicativo de autenticação é mais seguro do que SMS como autenticação de dois fatores (2FA), pois não depende da rede telefônica, que é vulnerável à troca de SIM.
- O phishing é reconhecido por três sinais combinados: urgência artificial, solicitação de dados confidenciais e um link que você não criou.
- Nenhum controle isolado é suficiente: a verdadeira segurança reside na aplicação conjunta de todas as medidas, e não na dependência de apenas uma delas.
Se você já comprou suas primeiras criptomoedas e está navegando entre sua corretora e carteira há algum tempo, provavelmente começou a se fazer uma pergunta diferente daquela que tinha no início. Não é mais "como eu começo", mas sim "como evito que algo dê errado": um deslize, um link errado, uma rede Wi-Fi inadequada para acessar minha conta. Essa segunda pergunta é justamente o foco deste guia.
Aqui você encontrará dicas práticas sobre como proteger suas criptomoedas depois de já as possuir: desde a proteção da sua frase mnemônica até a configuração correta da autenticação de dois fatores (2FA), incluindo como reconhecer uma tentativa de phishing antes que ela solicite qualquer informação, o que fazer e evitar em redes Wi-Fi públicas e precauções básicas se você usa uma carteira de hardware. Você não precisa ser um especialista em segurança cibernética para implementar essas medidas; basta torná-las um hábito.
Aviso ImportanteA aquisição de criptoativos não é totalmente regulamentada, pode não ser adequada para investidores individuais devido à sua alta volatilidade e acarreta o risco de perda total do capital investido. É importante ler e compreender os riscos antes de tomar qualquer decisão, conforme descrito no Regulamento sobre Mercados de Criptoativos (UE) (MiCA). Este artigo tem caráter meramente informativo e educacional e não constitui aconselhamento financeiro, jurídico ou tributário.
Curso Principal de Criptomoedas
Nível básicoBit2Me Academy Apresentamos um novo curso onde você aprenderá tudo o que precisa saber sobre as criptomoedas mais importantes da atualidade.
Empezar ahora ›Porque a segurança pessoal é sua responsabilidade, e não apenas da casa de câmbio.
Ao comprar criptoativos em um plataforma de câmbio regulamentadaGrande parte da infraestrutura de segurança — criptografia, monitoramento de fraudes e custódia técnica — já é gerenciada por eles. Mas existe uma camada que nenhuma plataforma pode proteger por você: seus próprios hábitos digitais. Ninguém mais decide se você ativa a autenticação de dois fatores (2FA) com um aplicativo ou SMS, se você reconhece um e-mail falso a tempo ou se você conecta sua conta a uma rede Wi-Fi aberta em um aeroporto.
Essa combinação de responsabilidades compartilhadas é o que realmente define a segurança dos seus criptoativos. A plataforma protege a infraestrutura; você protege o acesso. Quando um lado falha, o outro nem sempre consegue compensar, especialmente se a falha for ter compartilhado suas credenciais com alguém que não deveria tê-las.
Portanto, aprender a proteger criptomoedas não é um exercício pontual que você faz e esquece, mas sim um conjunto de hábitos que você repete sempre que acessa sua conta, sempre que recebe uma mensagem inesperada e sempre que se conecta de um local diferente do habitual. O restante deste guia detalha cada um desses hábitos para que você possa começar a aplicá-los hoje mesmo.
Proteja sua frase mnemônica: a base de toda a sua segurança.
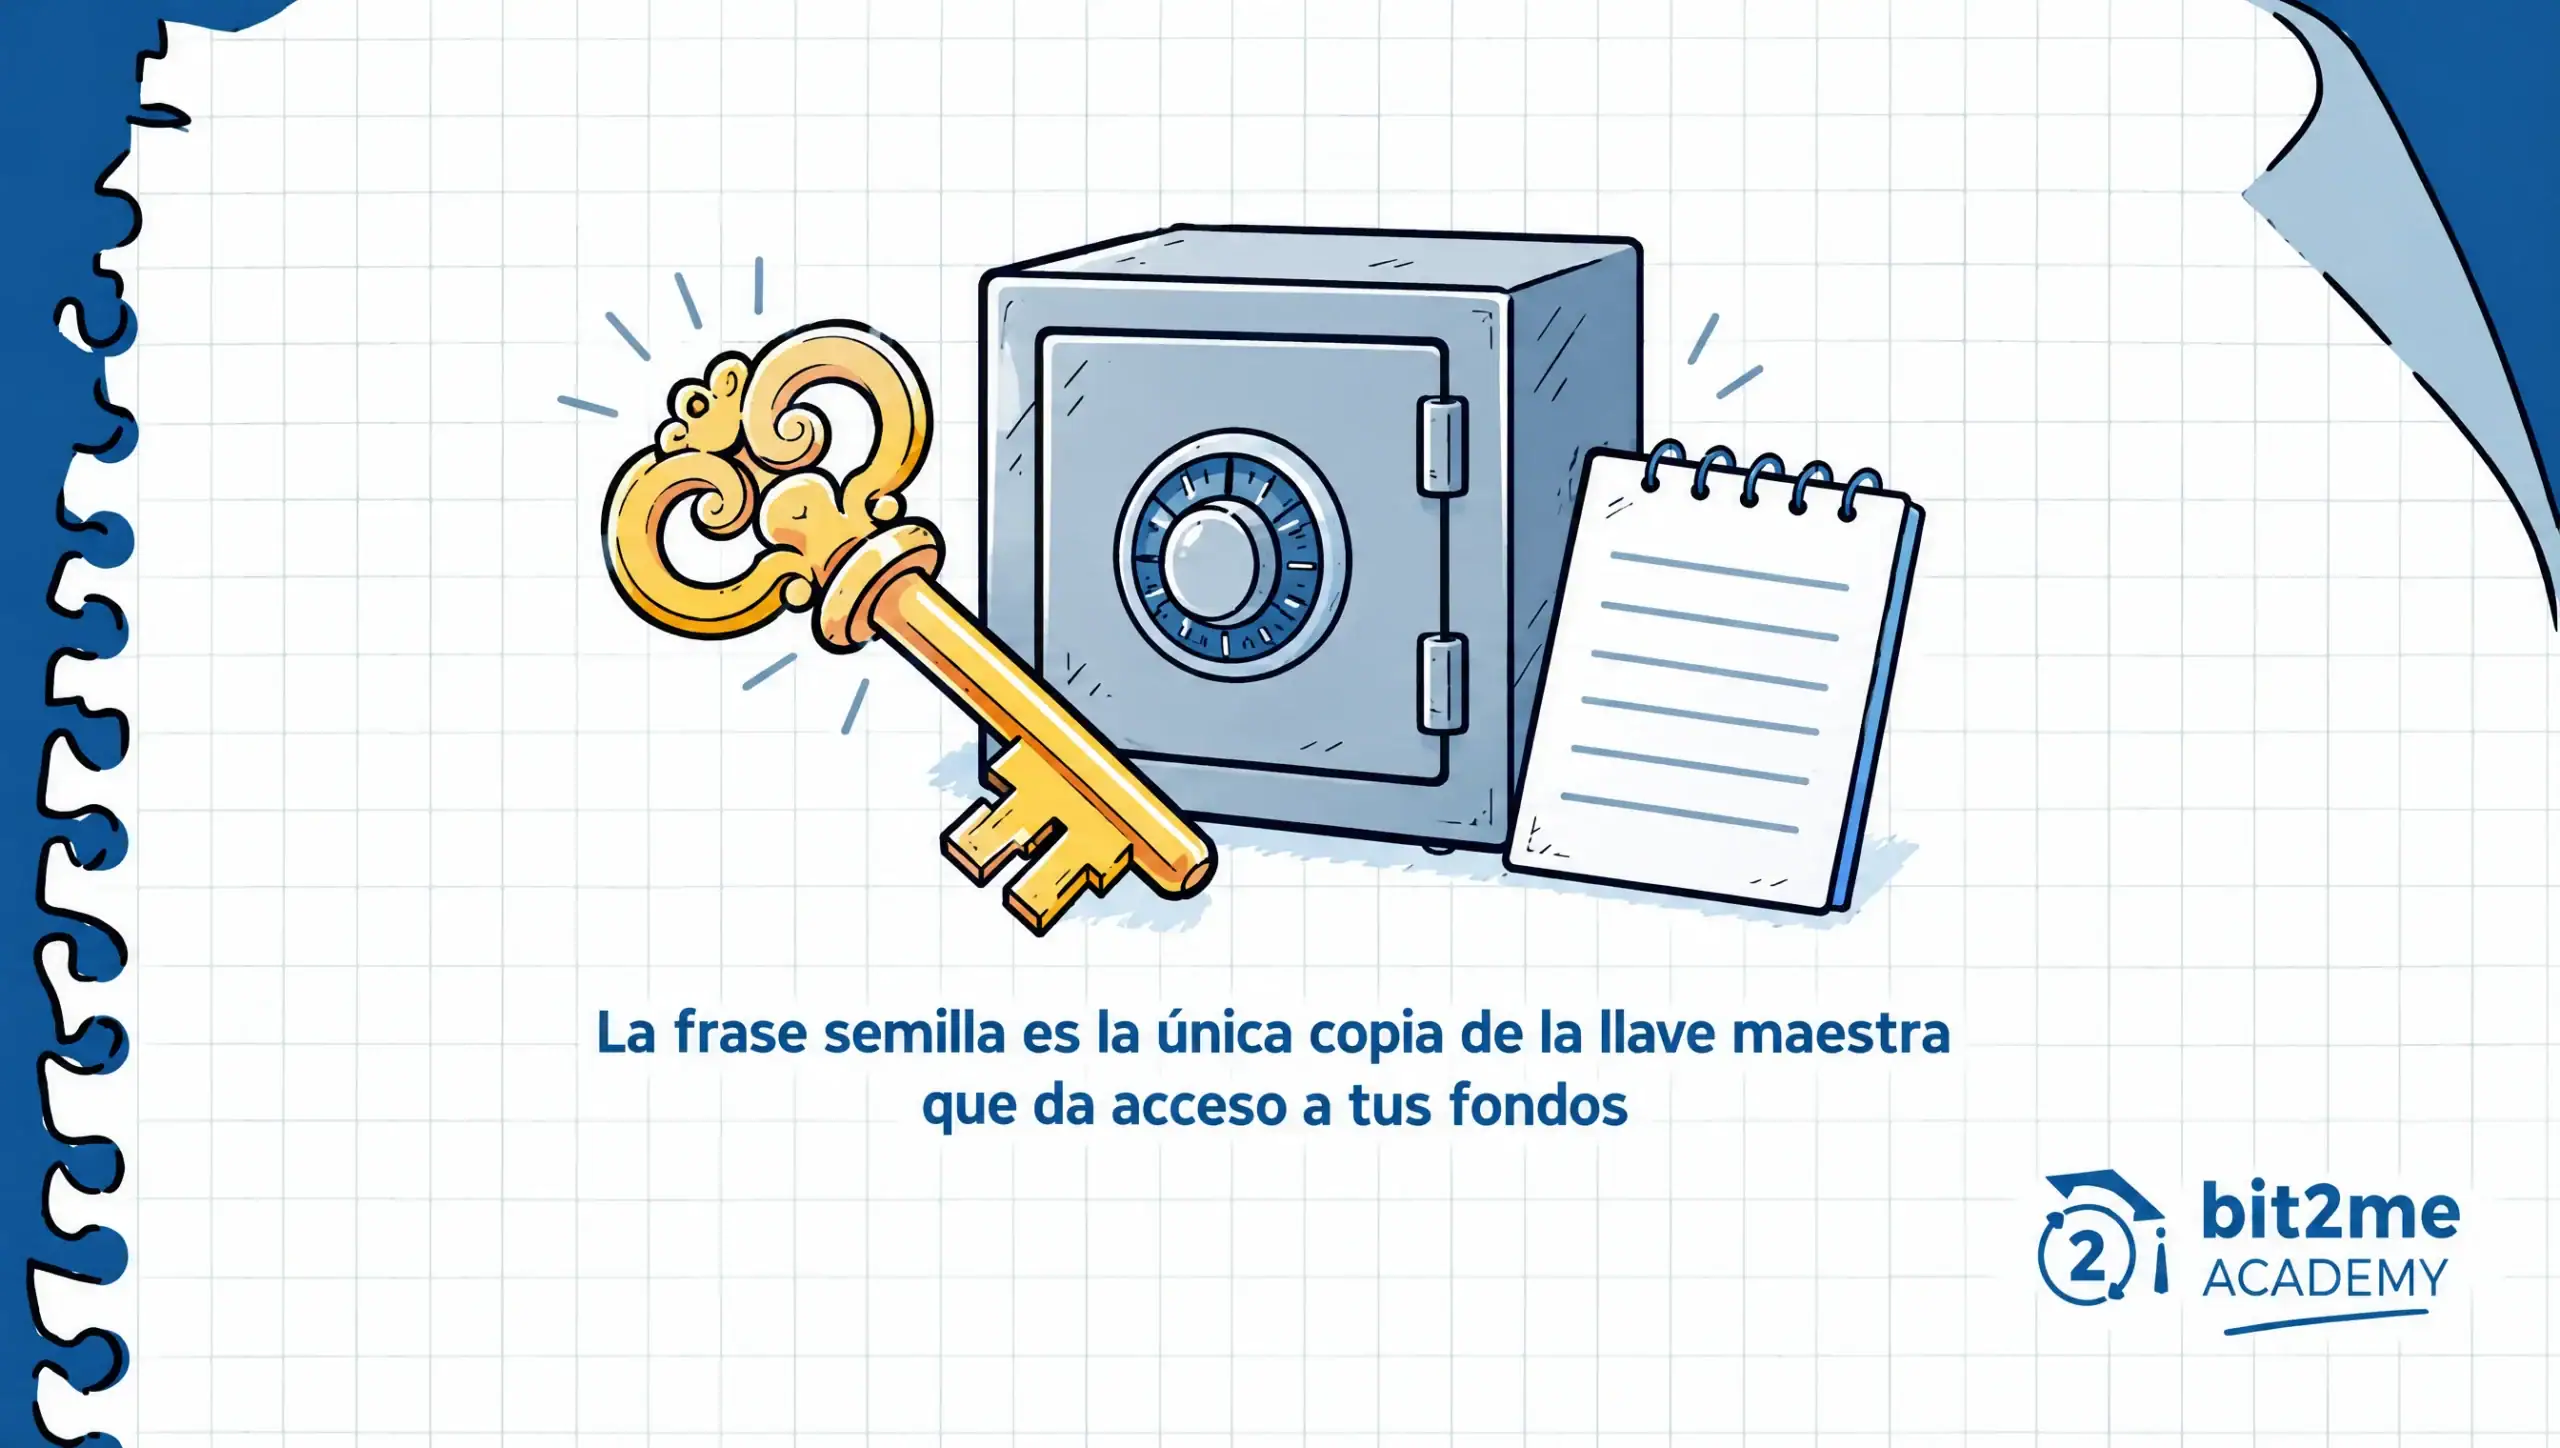
Se você tiver alguns de seus criptoativos em uma carteira sem custódiaA frase mnemônica é, de longe, o elemento mais crítico da sua segurança pessoal. Essa sequência de palavras é a única cópia da chave mestra que dá acesso aos seus fundos, e quem a obtiver — seja por descuido ou engano da sua parte — controlará essa carteira exatamente como você.
O guia de Bit2Me Academy O que é uma frase-semente e como protegê-la? Este documento explica detalhadamente como funciona o backup, por que ele nunca deve ser salvo na nuvem ou como uma captura de tela e o que fazer se você suspeitar que ele foi comprometido. Se você ainda não o leu, provavelmente é o primeiro passo que você deve dar antes de continuar com este guia, porque tudo o que abordaremos aqui protege o acesso à sua conta, enquanto a frase mnemônica protege o controle direto dos seus fundos.
É importante ressaltar aqui uma regra que se repete em todas as tentativas de phishing direcionadas a usuários de criptomoedas: nenhuma fonte legítima jamais pedirá essa frase completa, seja por chat, e-mail ou telefone. Se alguma mensagem solicitar essa frase sob qualquer pretexto — verificação, erro na conta, prêmio pendente —, a resposta correta é não compartilhá-la e desconfiar da origem da mensagem.
Ative a autenticação de dois fatores corretamente: por que um aplicativo autenticador é melhor do que um SMS.
A autenticação de dois fatores (2FA) adiciona uma segunda camada de verificação ao acesso à sua conta, de modo que saber sua senha não é mais suficiente para fazer login. É uma das medidas de segurança mais eficazes disponíveis para criptomoedas, mas nem todos os métodos de 2FA oferecem o mesmo nível de proteção.
A verificação por SMS como segundo fator é melhor do que nada, mas tem uma vulnerabilidade conhecida: a troca de SIM. Essa técnica envolve alguém enganando sua operadora de celular para transferir seu número para um chip SIM sob seu controle, geralmente por meio de engenharia social ou documentos falsificados. Se isso acontecer, os códigos SMS destinados a você vão diretamente para o invasor, sem que você perceba até perder o acesso ao seu próprio número.
Um aplicativo de autenticação dedicado — do tipo que gera códigos temporários diretamente no seu dispositivo móvel, sem depender da rede celular — elimina completamente essa vulnerabilidade, pois o código nunca trafega por uma rede que terceiros possam interceptar ou redirecionar. Habilitar esse tipo de autenticação de dois fatores (2FA) no seu ambiente Exchange e analisar quais outras medidas de proteção de sessão estão disponíveis é exatamente o tipo de prática que vale a pena conferir no guia de melhores práticas para [incompreensível - possivelmente "Segurança do Exchange"]. segurança em sua troca, que detalha como combinar a autenticação de dois fatores (2FA) com outras camadas de controle de acesso.
Um detalhe que muitas pessoas ignoram: ao ativar um aplicativo autenticador, a plataforma geralmente também fornece códigos de recuperação únicos. Guarde-os em segurança, assim como sua frase mnemônica, pois são a única maneira de recuperar o acesso caso você perca o telefone onde os códigos foram gerados.
Como reconhecer uma tentativa de phishing antes que seja tarde demais
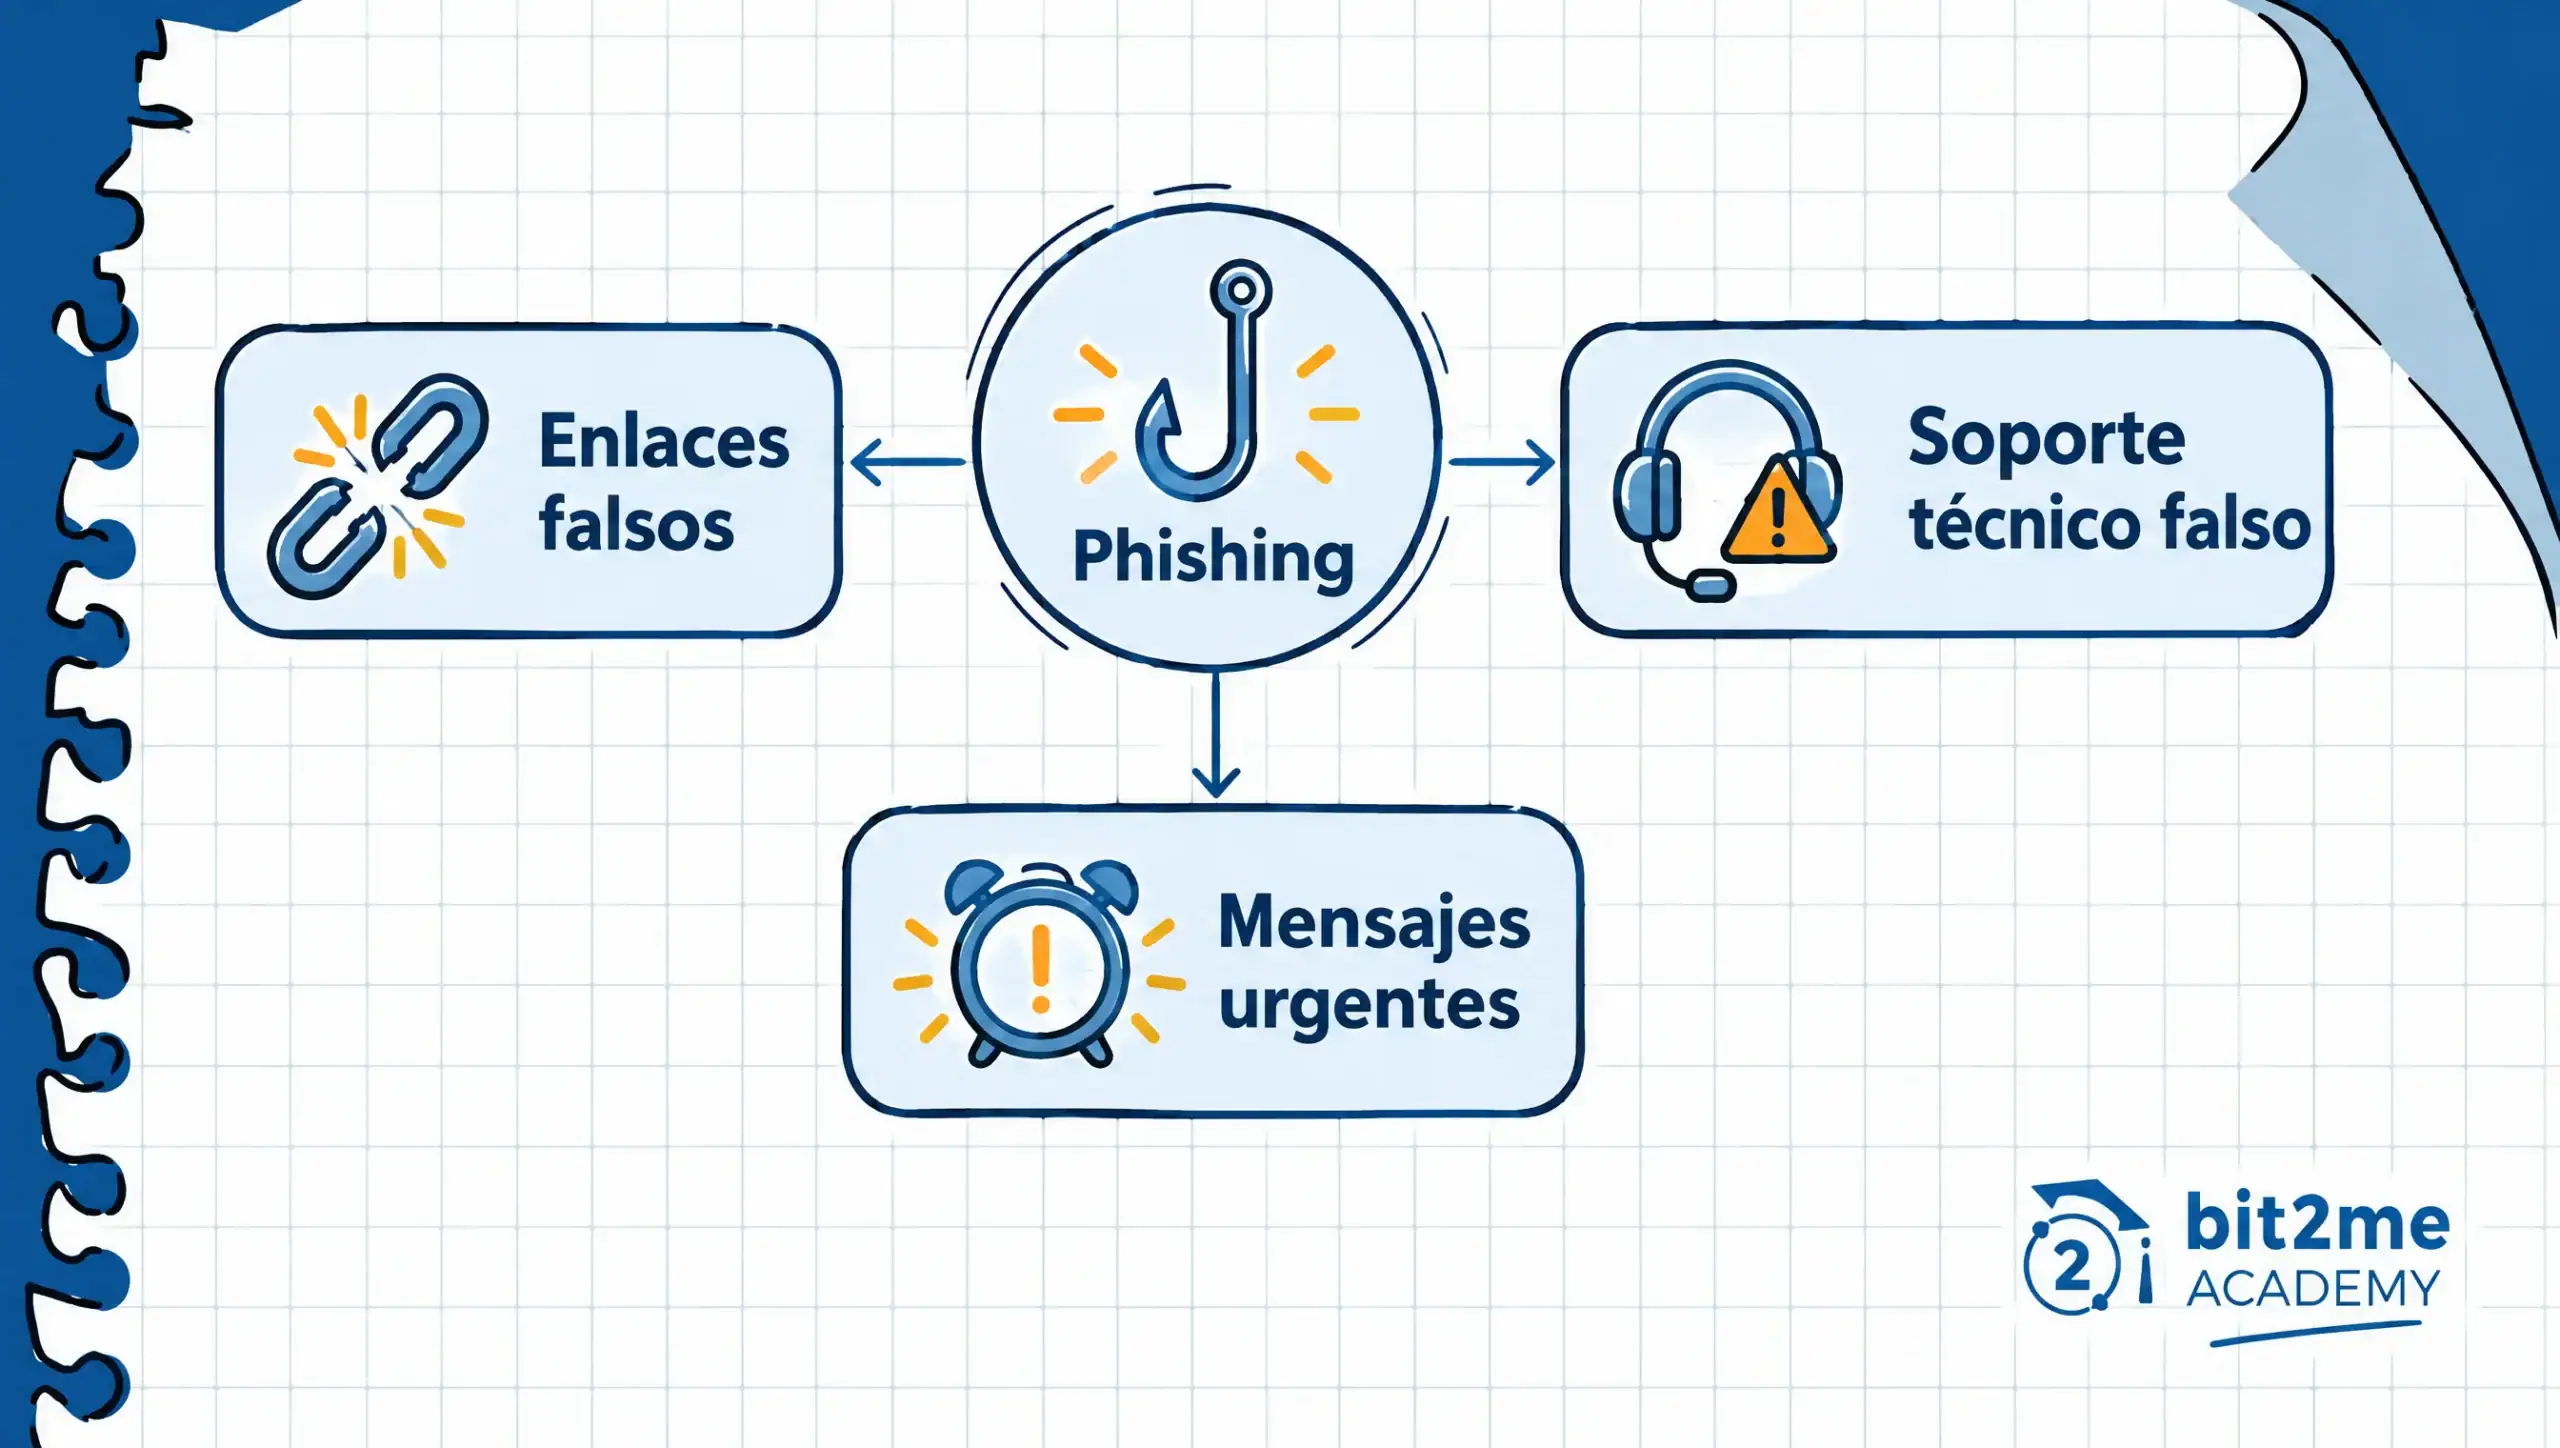
Aprender a Evite golpes com criptomoedas Comece por reconhecer os três padrões de phishing mais comuns que visam usuários com experiência no setor. Nenhum dos três exige conhecimento técnico para ser detectado, apenas uma breve pausa antes de agir.
Links falsos que imitam sua corretora ou carteira. Geralmente chegam por e-mail, SMS ou até mesmo anúncios em redes sociais, com um domínio muito parecido com o oficial, mas que muda uma letra, adiciona um hífen ou usa uma extensão diferente. A página de destino pode ser praticamente idêntica à original, então a única defesa confiável não é observar o design, mas sim o URL exato.
Suporte técnico falso. Aparece em comentários nas redes sociais, em publicações reais da plataforma, em grupos de mensagens ou até mesmo por telefone, com o golpista se passando por um agente. O objetivo é quase sempre o mesmo: convencer você a compartilhar sua senha, sua frase mnemônica ou a instalar um programa de acesso remoto "para resolver um problema" que, na verdade, não existe.
Mensagens urgentes solicitando sua frase mnemônica ou suas credenciais. Esses golpes combinam a pressão do tempo — "sua conta será suspensa em 24 horas" — com a suposta necessidade de "verificar" sua carteira inserindo sua frase mnemônica em um formulário. Nenhuma plataforma confiável exige essa frase para verificar nada, e a urgência artificial é, por si só, o sinal de alerta mais evidente em toda a mensagem.
Como a própria comunicação de segurança nos lembra, Bit2MeNenhuma equipe legítima jamais solicitará sua frase mnemônica completa ou senha por chat, e-mail ou telefone, sob nenhuma circunstância. Quando uma mensagem combina urgência com uma solicitação de dados confidenciais, a reação correta não é responder rapidamente, mas sim verificar a informação cuidadosamente.
Sempre verifique o URL oficial antes de inserir suas credenciais.
A maioria das tentativas de phishing se baseia em um único momento: o instante em que você digita seu nome de usuário e senha em uma página que não é o que você pensa que é. Verificar o URL antes de digitar qualquer coisa em um formulário de login reduz esse risco a praticamente zero, e leva menos de cinco segundos para fazer isso.
O hábito mais simples é nunca acessar sua plataforma de troca de mensagens clicando em um link recebido por e-mail, SMS ou redes sociais, por mais convincente que a mensagem possa parecer. Em vez disso, digite o endereço diretamente no seu navegador ou use um marcador que você tenha salvo previamente, quando tiver certeza de que está na página correta.
Antes de inserir quaisquer credenciais, verifique três coisas na barra de endereços: se o domínio é exatamente o oficial, sem letras alteradas ou caracteres adicionados; se a conexão usa o cadeado de segurança; e se não há subdomínios estranhos inseridos antes do nome real da plataforma. Essas três verificações juntas levam apenas alguns segundos e evitam um grande número de tentativas de phishing direcionadas a usuários de criptomoedas.
Precauções ao usar Wi-Fi público para gerenciar seus criptoativos.
Conectar seu celular ou computador a uma rede Wi-Fi pública — como as de aeroportos, cafeterias ou hotéis — é conveniente, mas apresenta um risco específico quando você o faz para acessar sua corretora ou carteira digital. Essas redes geralmente não possuem criptografia adequada ou podem ser falsificadas por uma rede falsa com um nome quase idêntico ao da legítima, projetada para interceptar o tráfego de quem se conecta a ela.
Se precisar acessar sua conta enquanto estiver fora de casa, a opção mais segura é usar seu próprio provedor de dados móveis em vez de uma rede Wi-Fi pública, pois essa conexão não depende de uma rede compartilhada com estranhos. Quando o Wi-Fi público for a única opção disponível, usar uma VPN (rede virtual privada) confiável adiciona uma camada extra de criptografia que torna muito mais difícil interceptar seu tráfego.
Existe uma regra simples que você deve sempre seguir, tenha ou não uma VPN: nunca insira sua frase mnemônica nem conclua qualquer transação sensível em sua carteira não custodial enquanto estiver conectado a uma rede que você não controla. Esperar até estar em uma rede confiável custa pouco e elimina completamente esse risco específico.
Melhores práticas para quem usa carteira de hardware
Se você já deu o passo de armazenar alguns de seus criptoativos em uma carteira de hardware — uma dispositivo físico dedicado exclusivamente para assinar transações sem expor suas chaves privadas Em relação à internet, existem diversos hábitos que multiplicam essa proteção adicional. O próprio dispositivo é uma barreira robusta, mas apenas se for usado corretamente.
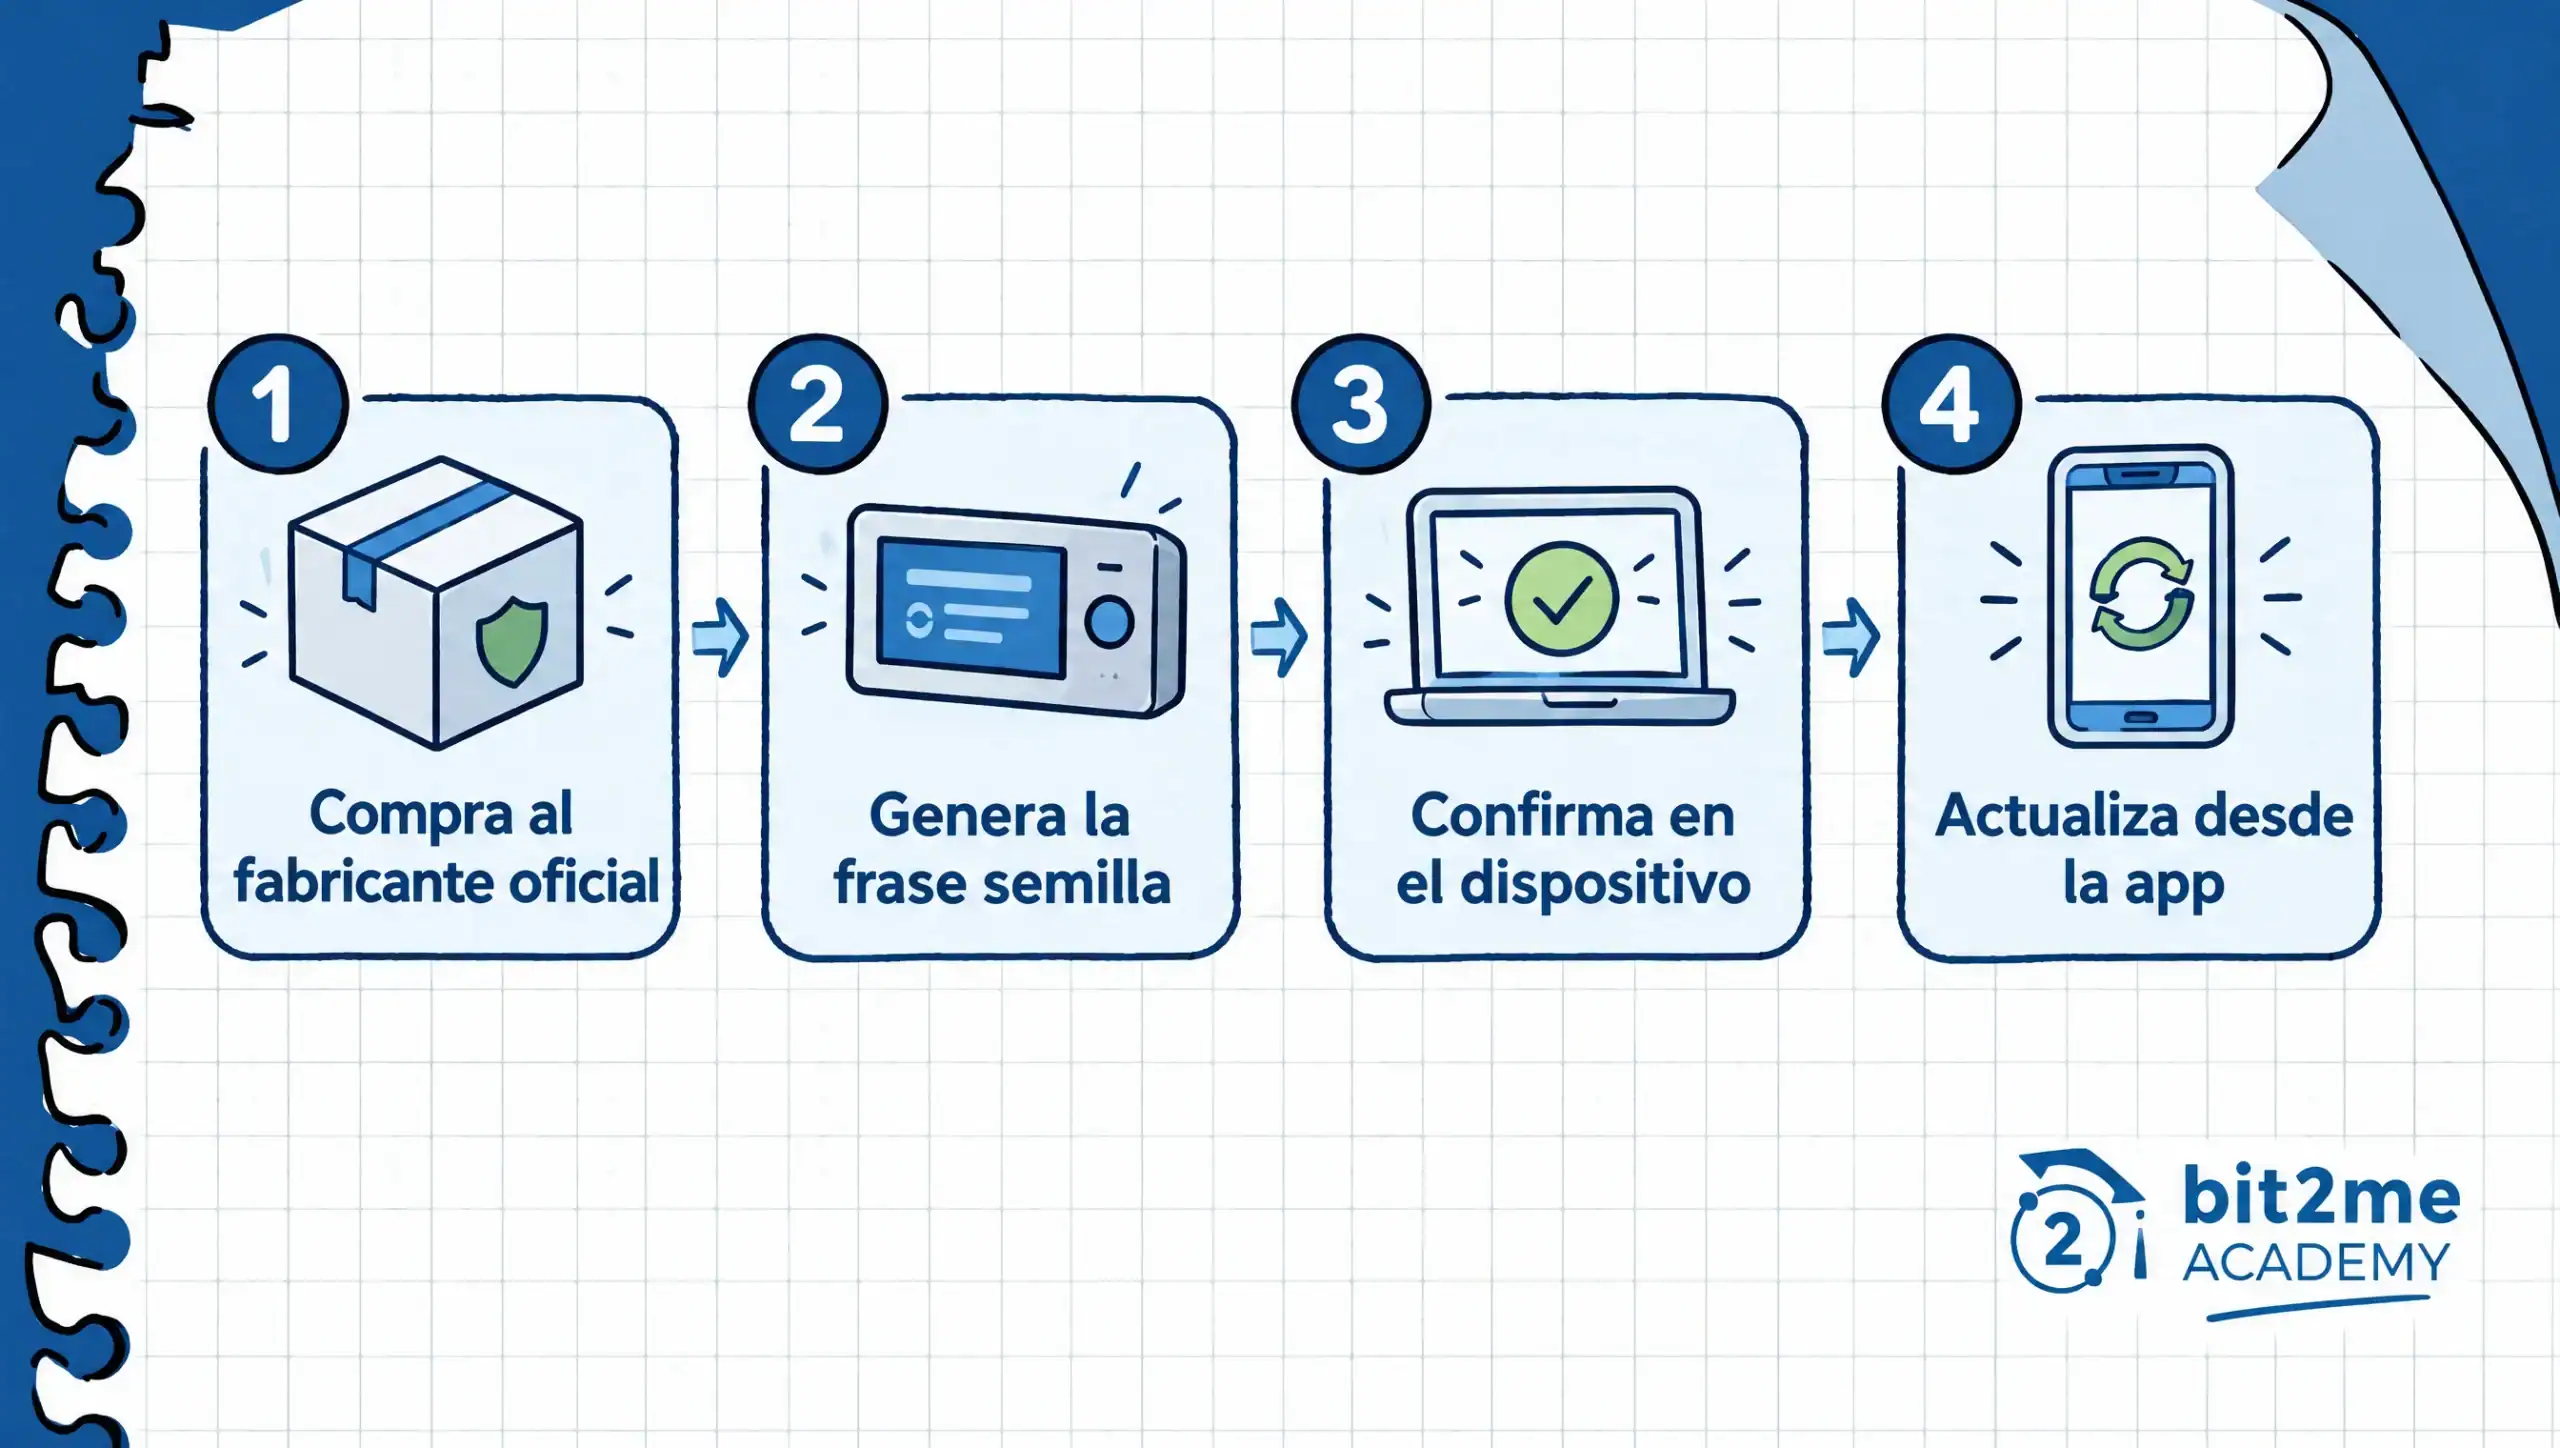
Sempre compre o dispositivo diretamente do fabricante oficial ou de um distribuidor autorizado, nunca de segunda mão ou de um vendedor sem garantias verificáveis. Um dispositivo que tenha sido adulterado antes de chegar até você pode parecer novo e funcionar normalmente, enquanto vaza informações em segundo plano, algo que um usuário sem ferramentas técnicas dificilmente detectaria a olho nu.
Ao configurar o dispositivo pela primeira vez, gere a frase mnemônica diretamente nele e certifique-se de que a tela do hardware — e não a tela do seu celular ou computador conectado — seja onde você confirma cada endereço e valor antes de assinar a transação. Essa tela separada é justamente o que protege a transação, mesmo que o computador conectado esteja infectado com malware.
Mantenha o firmware do seu dispositivo atualizado somente através do aplicativo oficial do fabricante e desconfie de quaisquer atualizações que cheguem por outros meios ou que solicitem que você insira a frase de recuperação em um computador para "sincronizar" o dispositivo. Essa etapa nunca é necessária em um processo de atualização legítimo.
Lista de medidas essenciais para proteger seus criptoativos.
Reunidas em um único bloco, estas são as medidas de segurança mais importantes que você pode implementar hoje em criptomoedas, ordenadas da mais básica à mais avançada:
- Guarde sua frase mnemônica em papel ou metal, nunca na nuvem, em um e-mail ou em uma captura de tela.
- Ative a autenticação de dois fatores (2FA) com um aplicativo autenticador em vez de SMS em todas as plataformas que a permitem.
- Armazene seus códigos de recuperação de autenticação de dois fatores em um local tão seguro quanto sua frase mnemônica.
- Digite sempre o URL da sua corretora manualmente ou a partir dos seus favoritos, nunca a partir de um link recebido.
- Verifique o domínio exato e o cadeado de segurança do site antes de inserir quaisquer credenciais.
- Desconfie de qualquer mensagem urgente que solicite sua frase mnemônica, sua senha ou a instalação remota de software.
- Lembre-se de que nenhum suporte técnico legítimo precisa saber sua frase mnemônica para te ajudar.
- Evite usar sua carteira ou exchange em redes Wi-Fi públicas; use dados móveis ou uma VPN confiável.
- Adquira sua carteira de hardware somente do fabricante oficial e atualize o firmware somente pelo aplicativo oficial.
- Analise periodicamente os dispositivos e as sessões ativas conectadas à sua conta no painel de segurança.
Nenhuma dessas dez medidas substitui as outras; elas se reforçam mutuamente. Implementar apenas metade delas reduz o risco, mas é a combinação completa que realmente elimina as vias mais comuns de perda de fundos.
O que fazer se suspeitar que sua conta ou carteira foi comprometida
Agir rapidamente faz toda a diferença quando algo não está certo: um login que você não reconhece, uma notificação de uma transação que você não fez ou a suspeita de que você digitou sua frase mnemônica no lugar errado. O primeiro passo é sempre o mesmo, independentemente da causa exata.
Altere imediatamente a senha da sua conta na corretora e verifique seu painel de segurança para ver quais dispositivos e sessões têm acesso ativo, fechando qualquer um que você não reconheça. Se houver suspeita de que sua frase mnemônica foi comprometida, a recomendação de segurança é tratá-la como tal sem esperar por confirmação: crie uma nova carteira, gere um backup separado e transfira seus criptoativos para esse novo endereço o mais rápido possível.
Entre em contato também com o suporte oficial da sua plataforma pelos canais verificados no site, nunca respondendo a mensagens suspeitas que possam ser a origem do problema. Quanto menor o tempo entre a suspeita e a resposta, menor a janela de exposição dos seus fundos.
Se você ainda não possui uma conta em uma plataforma que permita aplicar esses controles desde o primeiro dia — autenticação de dois fatores com um aplicativo autenticador, alertas de acesso e um painel de sessões ativas — você pode criar sua conta em Bit2Me E construa seus hábitos de segurança desde o momento em que comprar seus primeiros criptoativos, em vez de esperar por um susto para forçá-lo a aprendê-los rapidamente.
Perguntas frequentes sobre como proteger suas criptomoedas
Qual é a medida mais importante que posso tomar para proteger minhas criptomoedas?
Nenhuma medida isolada é suficiente por si só, mas proteger a frase mnemônica da sua carteira não custodial e habilitar a autenticação de dois fatores (2FA) com um aplicativo autenticador na sua corretora são os dois pilares sobre os quais se apoia o restante da sua segurança. Sem esses dois pilares, qualquer outra precaução perde grande parte da sua eficácia.
Como posso saber se uma mensagem que recebi é uma tentativa de phishing?
Preste atenção se a plataforma combina urgência artificial — como ameaça de suspensão ou prazo muito curto — com uma solicitação de dados sensíveis, como sua senha ou frase mnemônica. Nenhuma plataforma legítima solicita essas informações por chat, e-mail ou telefone, portanto, essa combinação já é um sinal de alerta por si só.
Por que um aplicativo de autenticação é recomendado em vez de SMS?
Isso ocorre porque as mensagens SMS podem ser interceptadas por meio da troca de SIM, uma técnica na qual alguém transfere seu número para outro cartão SIM sem sua permissão. Um aplicativo autenticador gera o código diretamente no seu dispositivo, sem depender da rede telefônica, eliminando essa vulnerabilidade específica.
É seguro acessar minha conta de intercâmbio usando a rede Wi-Fi de um aeroporto ou cafeteria?
Essa não é a opção mais segura, pois essas redes podem não ter criptografia adequada ou podem ser falsificadas por uma rede falsa com um nome semelhante. Se você precisar acessar a internet enquanto estiver fora de casa, é preferível usar seus dados móveis ou uma VPN confiável em vez de Wi-Fi público.
O que devo fazer se achar que inseri minha frase mnemônica em um site falso?
Considere a conta como comprometida imediatamente, sem esperar pela confirmação do incidente. Crie uma nova carteira, faça um backup separado e transfira seus criptoativos para esse novo endereço o mais rápido possível.
Como posso verificar se estou no site oficial da minha corretora antes de fazer login?
Digite o endereço diretamente no seu navegador ou use um marcador que você tenha salvo; nunca use um link recebido por e-mail ou mensagem de texto. Verifique se o domínio é exatamente o oficial, sem nenhuma alteração nas letras, e se a conexão exibe o ícone de cadeado, indicando um site seguro.
Preciso de uma carteira de hardware se já tiver a autenticação de dois fatores (2FA) ativada na minha corretora?
Essas são camadas de segurança distintas que protegem coisas diferentes: a autenticação de dois fatores (2FA) protege o acesso à sua conta na plataforma, enquanto uma carteira de hardware protege a assinatura de transações offline caso você gerencie suas próprias chaves. Muitos usuários combinam ambas, dependendo da porcentagem de seus criptoativos que mantêm sob custódia própria.
Qual a diferença entre proteger minha conta em uma corretora e proteger minha carteira não custodial?
Proteger sua conta em uma corretora envolve fortalecer o acesso — senha, autenticação de dois fatores (2FA), sessões ativas — algo que a plataforma também monitora. Proteger uma carteira não custodial depende exclusivamente de você, pois sua frase mnemônica é a única chave, e nenhuma empresa pode recuperá-la para você.
Como posso evitar golpes com criptomoedas que se fazem passar por suporte técnico?
Lembre-se de que nenhuma equipe de suporte legítima jamais solicitará sua senha, frase mnemônica ou exigirá que você instale um software de acesso remoto para "resolver" um problema. Sempre entre em contato com o suporte pelos canais oficiais verificados no site da plataforma e nunca responda à primeira pessoa que entrou em contato com você sem aviso prévio.
Qual é o estado atual dos golpes de phishing direcionados a usuários de criptomoedas?
As tentativas de phishing continuam a evoluir em sofisticação, com sites que imitam transações legítimas com notável precisão visual e mensagens cada vez mais personalizadas. A defesa mais eficaz permanece a mesma, independentemente da evolução da técnica: verifique o URL, desconfie de situações de urgência e nunca compartilhe sua frase mnemônica ou suas credenciais completas com ninguém.


«O investimento em criptoativos não é totalmente regulamentado, pode não ser adequado para investidores de varejo devido à alta volatilidade e há risco de perder todos os valores investidos»
Compartilhe este artigo!Continue aprendendo
Custodia institucional de criptoactivos: qué exigir a tu proveedor
Qué debe exigir una empresa a su proveedor de custodia institucional criptomonedas: segregación de activos, MiCA/CASP, auditorías y gobernanza de claves.

Dicionário básico para suas finanças pessoais
Glossário completo de termos de finanças pessoais e investimentos: ETF, fundo, ação, TER, FOGAIN, DCA e muito mais, com definições claras para iniciantes.

Os melhores cartões de ativos digitais na Europa em 2026: um guia para a liberdade financeira na era MiCA.
Descubra quais são os melhores cartões criptográficos ou ativos digitais disponíveis para você e por que essa ferramenta é uma das mais poderosas.

Token vs. Criptomoeda: Principais Diferenças
Aprenda a diferença entre um token e uma criptomoeda, suas características, usos e como eles diferem no mundo blockchain.